Een website nodigt hackers bijna uit om 2.000 dollar aan bitcoin te stelen, maar tot nu toe heeft nog niemand de prijs opgeëist. Nu wijst een onafhankelijk onderzoek erop dat de zogenaamd kwetsbare uitdaging wellicht onmogelijk te kraken is, wat een lastige vraag oproept: is het spel gemanipuleerd?
Website daagt hackers uit om bitcoin te stelen, klok tikt door
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- De beloning van ongeveer 2.000 dollar van „Steal My Bitcoin“ zou na meer dan 17 uur nog steeds niet zijn opgeëist.
- Eén persoon vermoedt dat de serverconfiguratie van Steal My Bitcoin de beoogde PHP2Shell-exploit zou kunnen verhinderen.
- De twee kritieke kwetsbaarheden van PHP2Shell zijn echt, maar de theorie van de onderzoeker met betrekking tot deze specifieke uitdaging is niet geverifieerd.
Een Bitcoin-roof van 2.000 dollar die niemand kan uitvoeren
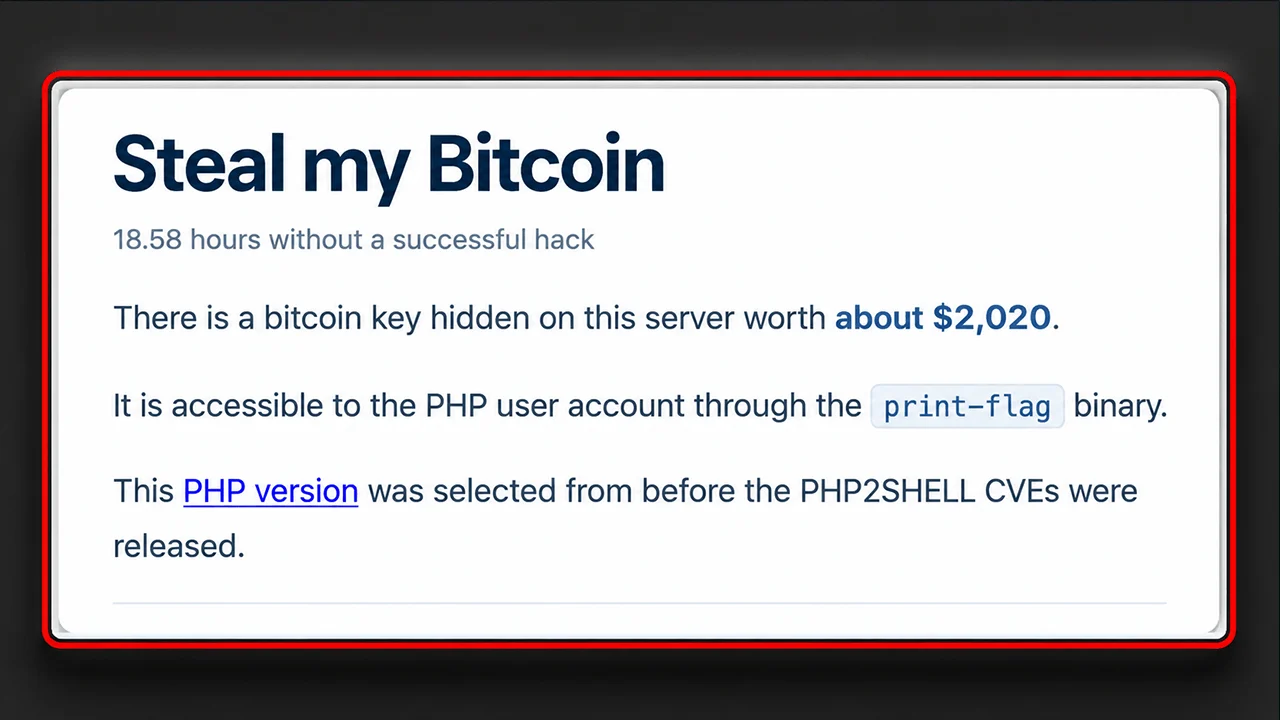
Welkom bij Steal My Bitcoin, waar de gebruikelijke regels van cyberbeveiliging op hun kop zijn gezet. In plaats van hackers buiten te houden, nodigt de website hen uit om binnen te komen, biedt een bitcoin-beloning aan en daagt hen uit om die te pakken. De opdracht klinkt belachelijk eenvoudig: maak misbruik van een opzettelijk kwetsbare PHP-installatie, vind een verborgen privé-sleutel voor Bitcoin en maak de portemonnee leeg. De eerste hacker die hierin slaagt, krijgt het geld.
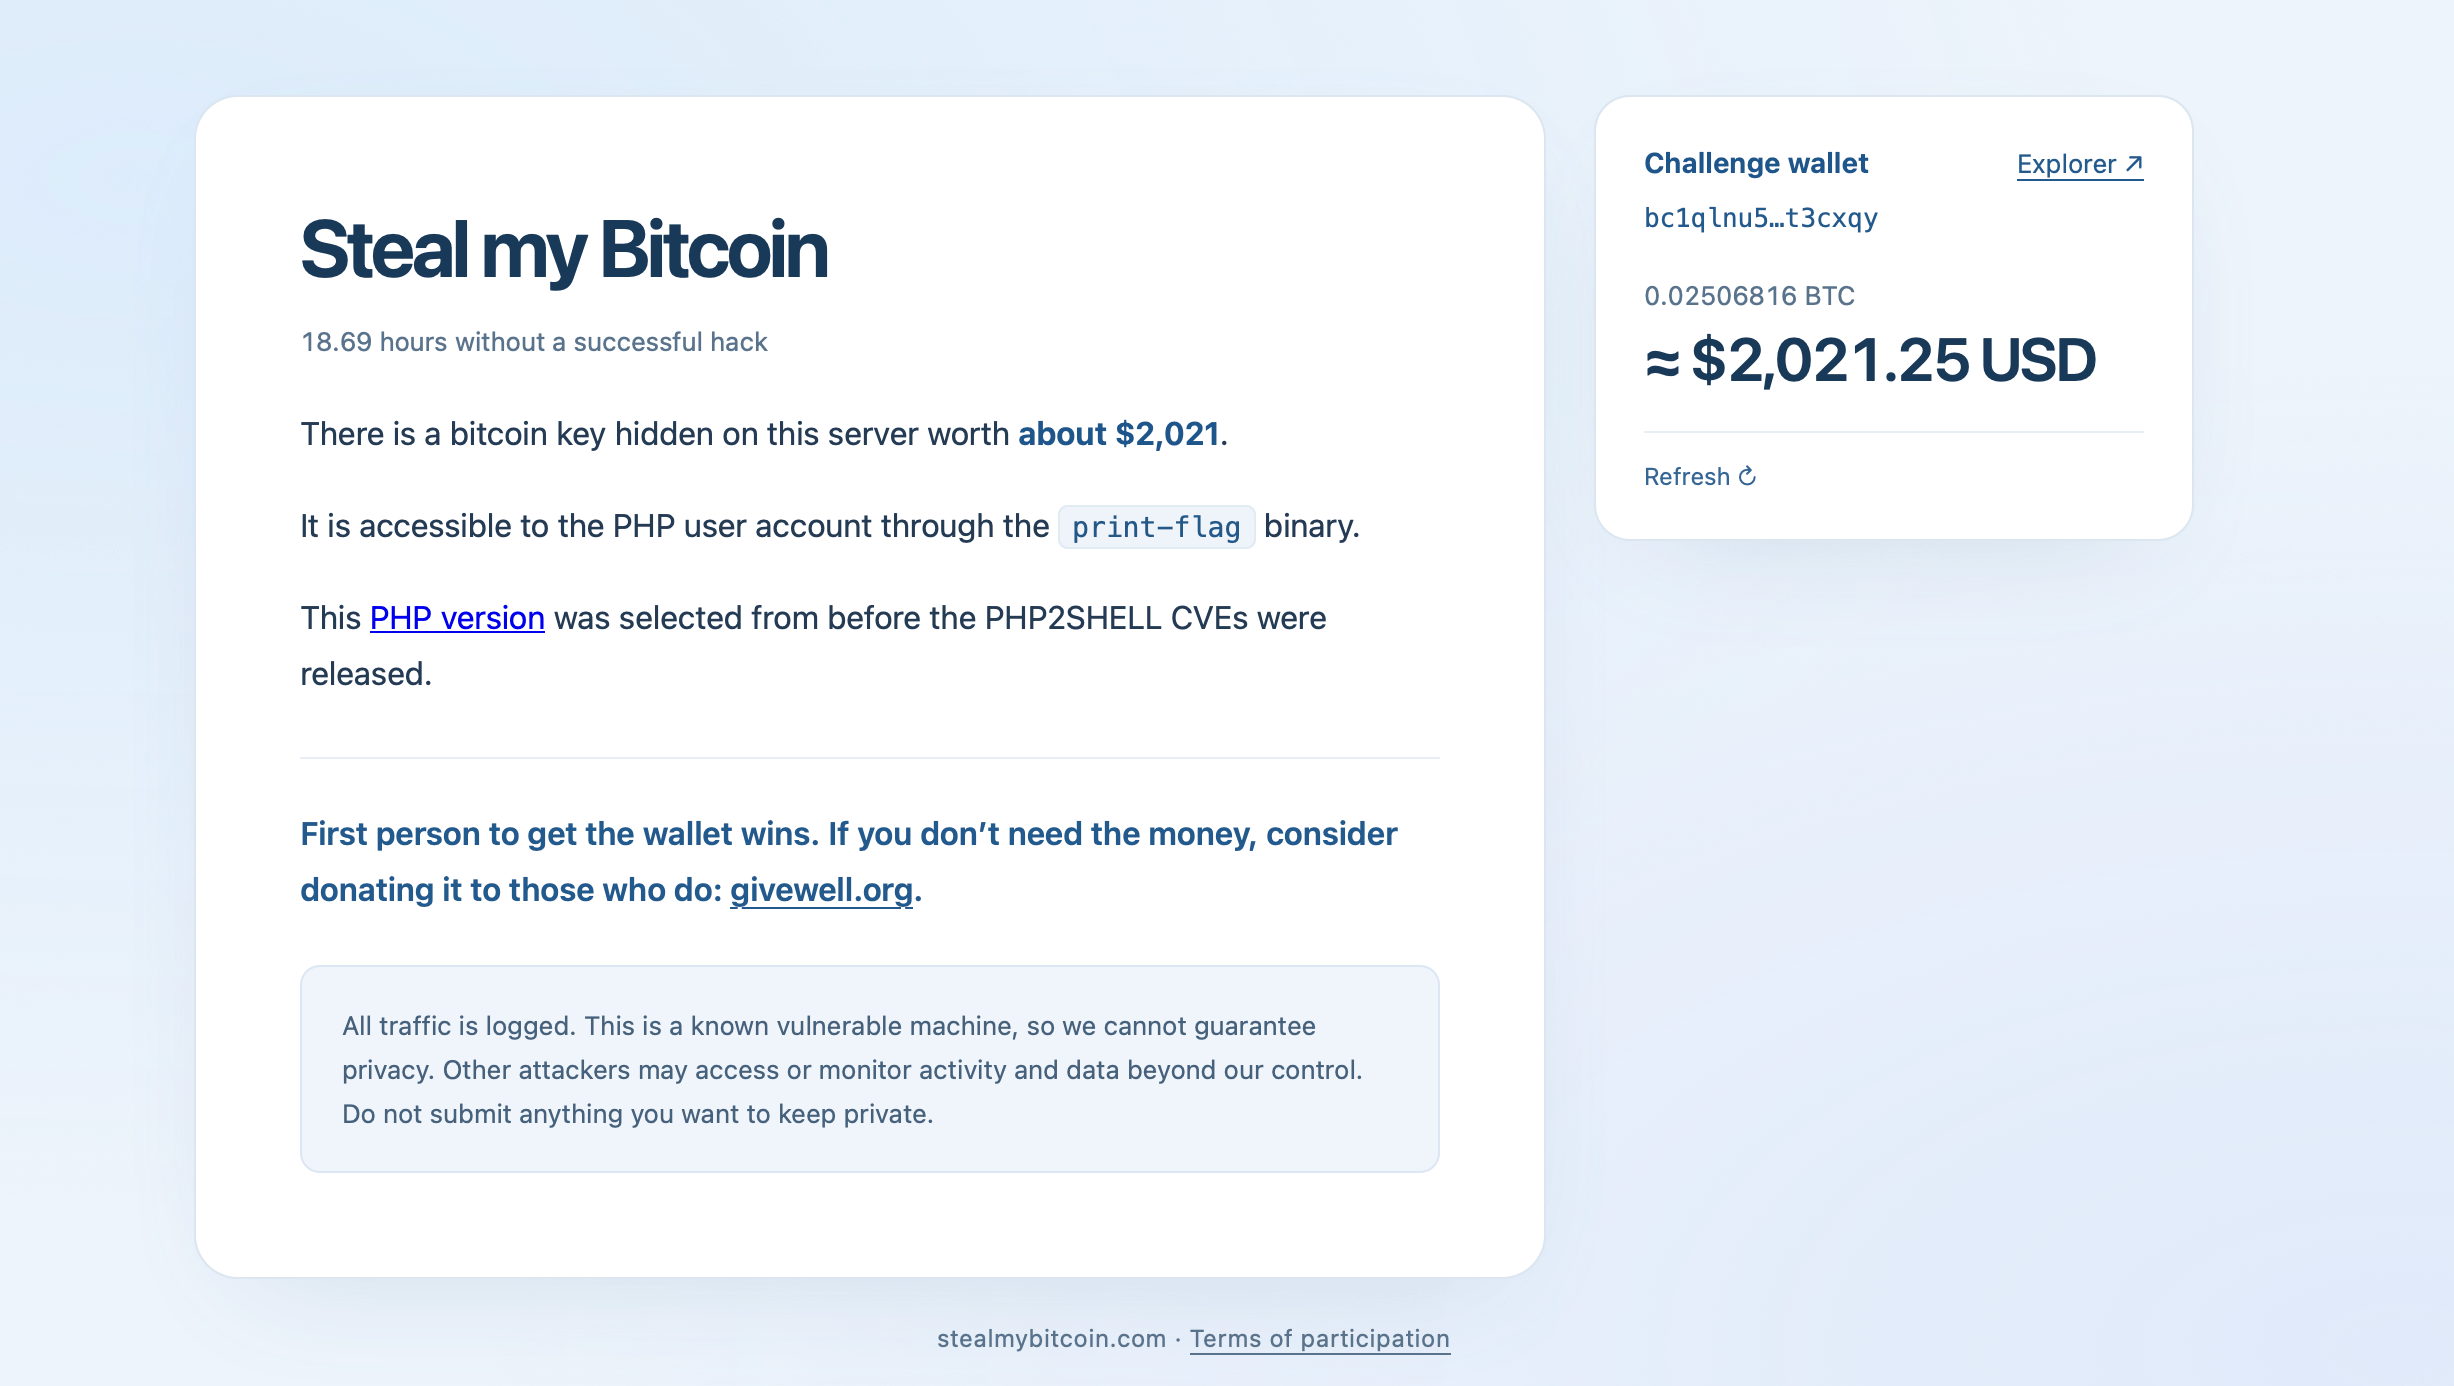
De prijs begon bij ongeveer 500 dollar, maar dankzij donaties liep deze op tot 2.000 dollar, ongeveer 0,025 BTC. Eind 25 oktober 2026 was de portemonnee naar verluidt nog steeds onaangeroerd, na meer dan 17 uur online te zijn geweest. Er gelden echter wel regels. Deelnemers moeten hun aanvallen beperken tot de webapplicatie en de PHP-container. Het is verboden om de onderliggende host aan te vallen, de infrastructuur te saboteren of de server te overbelasten. Alle activiteiten worden geregistreerd.
Twee kritieke PHP-kwetsbaarheden stuiten op een onverwachte hindernis
De challenge maakt gebruik van PHP 8.4.26, een versie die kwetsbaar is voor twee kritieke beveiligingsfouten die gezamenlijk PHP2Shell worden genoemd. Beide hebben een ernstscore van 9,2 en er zijn op 21 oktober noodpatches uitgebracht.
De kwetsbaarheden, CVE-2026-109618 en CVE-2026-109619, hebben betrekking op fouten in het geheugenbeheer die mogelijk het uitvoeren van code op afstand kunnen toestaan. In bepaalde configuraties zouden aanvallers opdrachten kunnen uitvoeren zonder authenticatie. Maar hier neemt het verhaal een merkwaardige wending.
Iemand die de uitdaging onderzocht, vroeg zich in het openbaar af of de configuratie daadwerkelijk een kwetsbaar aanvalsoppervlak blootstelt. Deze persoon identificeerde nginx en PHP 8.4.26 aan de hand van HTTP-responsheaders, bevestigde onafhankelijk een vingerafdruk van PHP 8.2 of nieuwer en vergeleek het gedrag van de server met dat van lokale testomgevingen.
Na aanvankelijk nginx in combinatie met PHP-FPM of Apache te hebben overwogen, wees de analyse op iets onverwachts: de grootste overeenkomst in gedrag leek te zijn dat nginx verzoeken doorstuurde naar de ingebouwde command-line webserver van PHP.
Is de Bitcoin-premie een onmogelijke uitdaging?
De analyse bracht een nog provocerender mogelijkheid aan het licht met betrekking tot het toegangspunt van de website. De reacties leken consistent met de ingebouwde server van PHP die een statisch index.html-bestand leverde in plaats van een index.php-script uit te voeren. Als die interpretatie juist is, zijn de aangekondigde kwetsbaarheden mogelijk niet bereikbaar via het toegestane aanvalsoppervlak van de uitdaging.
Dat zou de wedstrijd fundamenteel veranderen. Hackers zouden niet per se falen bij het misbruiken van twee kritieke bugs. Ze zouden een omgeving kunnen aanvallen waarin de vereiste omstandigheden zich nooit voordoen. De persoon achter het onderzoek vroeg zich af of de uitdaging te goeder trouw werd uitgevoerd, maar erkende dat de bevindingen onjuist konden zijn en stond open voor correcties.
Belangrijk is dat het analyseren van reactiepatronen alleen niet voldoende is om de volledige architectuur van de server vast te stellen of te bewijzen dat misbruik onmogelijk is. Toch blijft de hypothese onbevestigd. Ondertussen zijn de onderliggende PHP-kwetsbaarheden reëel, en beheerders die getroffen versies gebruiken, moeten hun systemen nog steeds patchen.
Voorlopig biedt „Steal My Bitcoin“ een steeds merkwaardiger schouwspel: een openbaar aangekondigde bitcoin-beloning, een menigte van aspirant-hackers en een groeiend vermoeden dat de digitale kluis misschien helemaal geen toegankelijke deur heeft.
De artikelen van deze week gingen over veranderende marktsignalen, de groei van DeFi, staking door institutionele beleggers, durfkapitaal en cyberbeveiliging.
Lees nu: PHP-lek schudt internet op, Bitcoin geeft optimistisch signaal: weekoverzicht

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.