



Hackers hebben een Japanse cloud-handelsdienst binnengedrongen, waardoor maar liefst 26.739 servers aan een mogelijk veiligheidsrisico werden blootgesteld en naar verluidt effectenrekeningen werden gekaapt om ongeautoriseerde transacties uit te voeren. De aanvallers eisten vervolgens geld en dreigden met verdere financiële schade als het bedrijf zou weigeren te betalen.
Hackers breken in bij GMO Trading Cloud: 26.739 servers in gevaar
GESCHREVEN DOOR

DELEN
Belangrijkste conclusies
- GMO Internet heeft een inbreuk op de cloudbeveiliging vastgesteld die mogelijk gevolgen heeft voor 26.739 handelsservers.
- Hackers bedreigden de rekeningen van GMO-klanten bij meer dan 70 effectenmakelaars, tenzij aan hun eisen werd voldaan.
- GMO Internet wees de afpersingseis af en bood compensatie aan voor geverifieerde verliezen als gevolg van ongeautoriseerde transacties.
Aanvallers richten zich op continu actieve handelsservers
GMO Internet ontdekte de inbraak na een vraag van een klant op 19 oktober 2026. Op 20 oktober hadden onderzoekers bevestigd dat er kwaadaardige software aanwezig was in de serveromgevingen van klanten die worden beheerd door Onamae.com Desktop Cloud, een dienst die is ontworpen om geautomatiseerde programma’s voor valutahandel (FX) 24 uur per dag te laten draaien.
Het platform ondersteunt handelssoftware zoals Metatrader 4 en Metatrader 5, waardoor klanten strategieën kunnen uitvoeren zonder hun pc’s aan te laten staan. Helaas zorgde dat gemak er ook voor dat waardevolle inloggegevens van de broker in een omgeving terechtkwamen waarin aanvallers waren binnengedrongen.
GMO begon op 21 oktober om 04.00 uur Japanse tijd met het uitschakelen van servers en haalde uiteindelijk de gehele dienst offline. Het bedrijf stelde vervolgens een beveiligingslek in zijn eigen systemen vast dat ongeoorloofde toegang en het verwijderen van klantgegevens mogelijk maakte.
Hackers bedreigen accounts bij meer dan 70 effectenmakelaars
De aanvallers zouden handelsgegevens hebben verkregen en gecompromitteerde accounts hebben gebruikt om ongeautoriseerde transacties uit te voeren. Uit rapporten bleek dat klanten binnen enkele minuten aanzienlijke bedragen verloren, waaronder een account van ongeveer 2,4 miljoen yen dat in ongeveer 84 seconden verdween door herhaalde transacties.
De afpersing nam een bijzonder agressieve wending. De aanvallers dreigden met verdere ongeoorloofde activiteiten die gevolgen zouden hebben voor klantenrekeningen bij meer dan 70 binnenlandse en internationale effecten- en valutamakelaars, tenzij GMO zou betalen. Ze dreigden ook gestolen informatie openbaar te maken en aanvullende ransomware-aanvallen uit te voeren.
GMO weigerde, met het argument dat betaling geen garantie bood dat de gestolen informatie zou verdwijnen of dat verdere aanvallen zouden stoppen. Het bedrijf raadpleegde de politie en schakelde externe cyberbeveiligingsspecialisten in. Belangrijk is dat het aantal van 26.739 verwijst naar mogelijk blootgestelde servers, niet naar bevestigde infecties. De totale financiële schade is nog niet vastgesteld.
De geschiedenis van GMO op het gebied van cryptovaluta
GMO Internet Group heeft diepe wortels in de cryptocurrency-sector en betrad deze markt tijdens de explosieve groei van bitcoin in 2017. Het Japanse conglomeraat lanceerde in mei van dat jaar GMO Coin, verkreeg later de vereiste registratie bij de toezichthouder en breidde zijn activiteiten uit naar de handel in ethereum, bitcoin cash, litecoin en XRP. In september van dat jaar onthulde GMO ambitieuze plannen voor bitcoin-mining, met onder meer faciliteiten op basis van hernieuwbare energie in Noord-Europa, eigen 7-nanometer-miningchips en cloud-miningdiensten. GMO betaalde zijn werknemers in 2017 zelfs in BTC.
De onderneming bleek uiteindelijk duur uit te vallen: het bedrijf boekte in 2018 ongeveer 35,5 miljard yen aan herstructureringsgerelateerde verliezen, doordat dalende cryptovalutaprijzen de winstgevendheid van de mining ondermijnden. Ondanks die tegenslag bleef GMO zijn activiteiten op het gebied van digitale activa via GMO Coin uitbouwen, met de toevoeging van kredietverlening, staking, margehandel en token-uitgiften. De groep verdiepte zich ook in stablecoins, blockchain-initiatieven en investeringen in opkomende cryptovaluta-bedrijven, waardoor het een aanzienlijke aanwezigheid verwierf in de Japanse economie van digitale activa.
De Japanse gigant reageert op de aanval
Met betrekking tot de meest recente cyberaanval kondigde GMO op 24 oktober aan dat elke bestaande Desktop Cloud-klant een forfaitaire vergoeding van 5.000 yen zou ontvangen, ongeacht of zij financiële verliezen hadden geleden. Het bedrijf beloofde tevens om geverifieerde verliezen en bijbehorende kosten als gevolg van ongeautoriseerde transacties te vergoeden, en bood getroffen klanten zes maanden gratis toegang tot een alternatief desktopplatform.
GMO wees de afpersingseisen van de aanvallers af, schakelde externe cyberbeveiligingsspecialisten in en leverde bewijsmateriaal aan bij de Japanse politie. Masatoshi Kumagai, de oprichter van de groep, heeft tevens om overheidsingrijpen verzocht in het kader van het Japanse actieve cyberverdedigingskader, om hulp te krijgen bij het neutraliseren van de dreiging. De gecompromitteerde infrastructuur blijft offline terwijl onderzoekers bezig zijn de volledige omvang van de inbreuk, het aantal getroffen accounts en de financiële schade voor klanten vast te stellen.
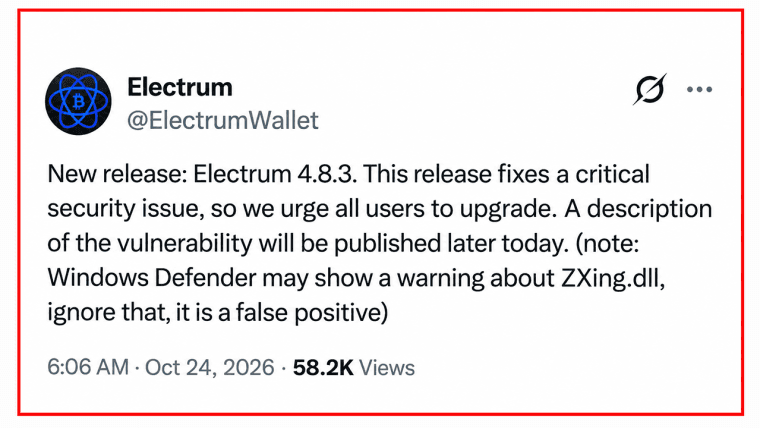
Electrum 4.8.3 verhelpt een kwetsbaarheid in de Bitcoin-wallet waardoor kwaadwillende servers verhogingen van transactiekosten konden kapen en gebruikers konden misleiden om transacties goed te keuren die tot diefstal leidden.
Lees nu: Aanval op Electrum-wallet verborg bitcoinroof via hogere transactiekosten

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.














