ビットコイン・コアは2026年11月20日(金)、悪意を持つピアがトランザクション通知を繰り返し送信することでノードを一時的に機能停止できる、中程度の深刻度の脆弱性を公表しました。人工知能を活用したセキュリティ調査によって発見されたこの欠陥は、自動化された脆弱性検出が仮想通貨ソフトウェアのセキュリティをいかに変革しつつあるかを浮き彫りにしています。
AIがビットコインコアの欠陥発見、ノード停止の恐れ

共有
主なポイント
- 新たに公表されたビットコイン・コアの脆弱性は、重要なネットワークインフラの耐障害性について新たな疑問を投げかけています。
- 人工知能は、長年にわたる従来のソフトウェア検査では見過ごされていたセキュリティ上の弱点を明らかにしつつある。
- 自動化された脆弱性調査の高度化が進むにつれ、仮想通貨開発者はセキュリティ脅威への対応速度を見直すことを余儀なくされています。
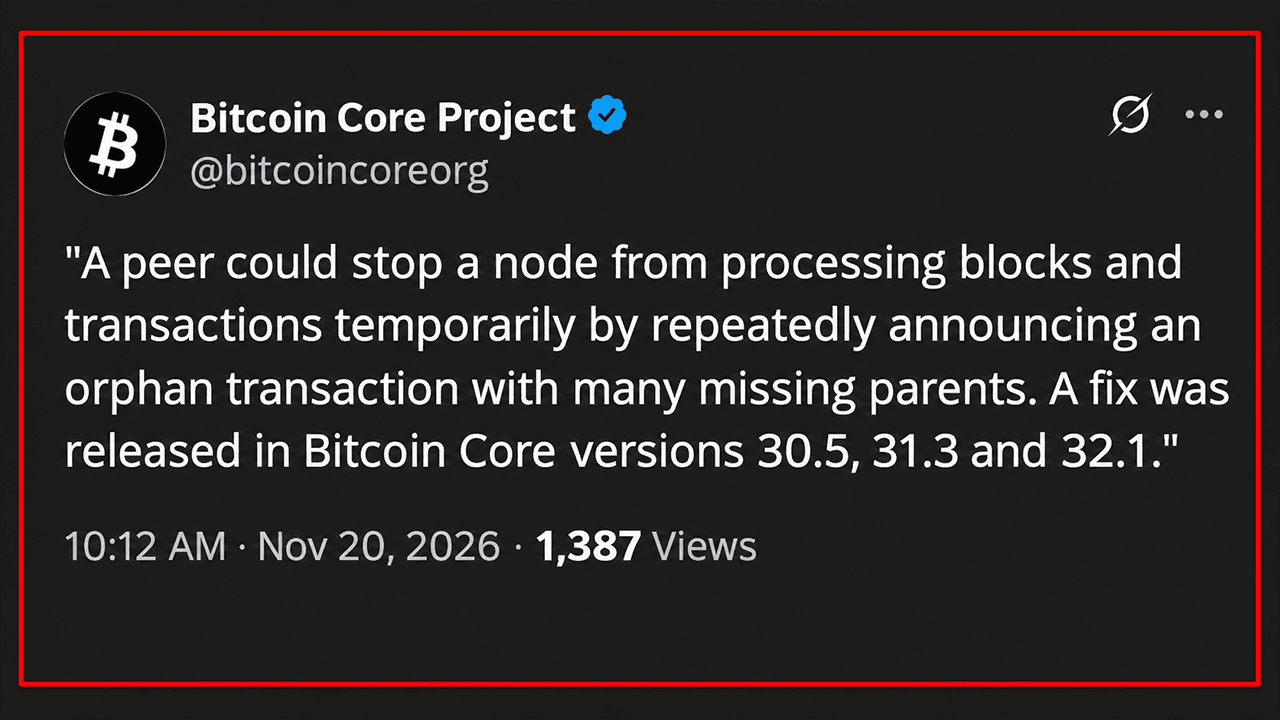
CVE-2026-117348として登録され、「重複した孤立ブロックの通知によるノードの停止(Node stall through duplicate orphan announcements)」と題されたこの脆弱性により、影響を受けたビットコインノードは、悪意のあるメッセージ1件につき12秒以上、受信したブロックやトランザクションの処理ができなくなる可能性があります。
Bitcoin Coreの公式開示によると、この問題はバージョン29.0から29.5、30.0から30.4、および31.0から31.2に影響を及ぼしました。 修正アップデートはバージョン30.5、31.3、および32.1で提供されていますが、サポート終了済みの29.xブランチにはこれ以上のパッチは提供されません。
AIスキャナーがビットコイン・コアのノード停止脆弱性を発見した経緯
Bitcoin Coreとして知られるソフトウェア開発チームは、「オーファンエイジ(orphanage)」と呼ばれる一時的な保留領域を管理しており、そこでは親トランザクションが欠落しているトランザクションが待機しています。別のネットワーク参加者がこれらのトランザクションの1つをアナウンスすると、ソフトウェアはその依存関係を検証し、どの欠落情報を要求すべきかを判断します。
この脆弱性は、そのプロセスに見落とされていた非効率性を悪用したものです。ビットコインのインベントリメッセージには最大50,000件のエントリが含まれる可能性がありますが、ソフトウェアは重複するトランザクションの通知を無視できていませんでした。攻撃者は、親トランザクションが数千件欠落しているオーファン・トランザクションを繰り返し参照することで、受信ノードに計算負荷の高い同じチェックを数千回実行させることが可能でした。
この操作されたメッセージ1つにつき処理は12秒以上停滞し、標的となったノードは一時的に受信ブロックやその他のネットワーク通信を処理できなくなります。
この発見は、Blockのオープンソース・ビットコイン開発部門であるSpiralのElias Rohrer氏が開発した、自動化された大規模言語モデル(LLM)セキュリティイニシアチブ「Project Loupe」に端を発します。その後、Bitcoin Core開発者のGregory Sanders氏がこの発見を検証し、プロジェクトのセキュリティチームに報告しました。
Project Loupeは7月8日にこの脆弱性を報告した。Stutxoと名乗る独立系研究者が8月4日に別途報告を提出し、同日、サンダース氏が修正のためのプルリクエストを開いた。開発者らは8月6日に修正をマージし、Bitcoin Core 32.1では10月27日にこの修正が組み込まれた。
11月20日の公表時には、メンテナンス対象の古いブランチ向け更新リリースも公開されました。この修正により、各一意のトランザクション通知がインベントリメッセージごとに1回のみ処理されることが保証されます。この欠陥により一時的なサービス拒否(DoS)攻撃が可能でしたが、アドバイザリではビットコインを盗んだりノードに恒久的な損害を与えたりするメカニズムは確認されませんでした。
AIセキュリティ研究が明らかにした、長年にわたるブロックチェーンの脆弱性
今回の公表は、暗号資産インフラ全体におけるAIを活用した脆弱性調査にとって異例なほど活発な1年の真っ只中に行われました。
2月にはAIを活用したレビューにより、XRPレジャーの提案されていた「Batch」修正案が有効化される前に、署名検証における重大な脆弱性が特定された。また別の調査では、イーサリアムの実行クライアントであるNethermindに、バリデーターの運用に影響を及ぼす可能性のある高深刻度の脆弱性が発見された。
5月下旬には、研究者のテイラー・ホーンビー氏がAIを活用した監査システムを用いて、Zcashのプライバシープロトコル「Orchard」に4年前から存在していた欠陥を特定しました。この脆弱性により、検出不可能な偽造ZECが流通する可能性がありましたが、公開前に開発者によって修正されました。8月には、もう一つの注目すべき実証が行われました。 ビットコインのセキュリティ・イニシアチブに参加した16人のボランティア開発者が、約1日間の作業で390のプロジェクトにわたり4,962件の問題を発見し、そのうち85件は当初「重大」と分類されていました。 しかし、自動検出はかなりの複雑さを招きました。メンテナーは、人間による検証を必要とする数千件の報告に直面する一方、正当なセキュリティ上の懸念が、誤検知や根拠の乏しい発見と混在する事態となりました。
Lightningのコア開発者もAI生成の脆弱性報告の殺到に直面しましたが、最終的には修正リリースを必要とする真のセキュリティ問題を特定しました。その影響は防御的な研究の範囲を超えています。セキュリティの専門家たちは、悪意のある攻撃者が同様の技術を用いて古いソフトウェアの弱点を暴く可能性があり、従来のセキュリティ監査の有効期間が短縮される恐れがあると懸念を表明しています。
AIがセキュリティ研究を変革する中、Bitcoin Coreは情報開示を加速
この状況を踏まえ、ビットコイン・コアは10月に脆弱性開示ポリシーを改定しました。比較的単純なLLMを活用した分析で特定可能な弱点など、「容易に発見可能」と分類された問題については、修正リリースの公開と並行して開示を迅速化することとなりました。CVE-2026-117348は、このアプローチが実際にどのように機能するかを示しています。
この事例は解決が困難なセキュリティ上のパラドックスも浮き彫りにしています。AIは従来の手法よりも迅速に見落とされていた脆弱性を特定できますが、その利用が容易になるにつれ攻撃者にも同等の能力が与えられる可能性があります。オープンソースの暗号資産インフラにとって中心的な課題は、単に弱点を発見することではなく、攻撃者がその知識を悪用する前にそれらを検証し修正することへとますます移行しつつあります。
この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。