IOSCOは最新の量子コンピューティングに関する報告書で、ビットコインを含むブロックチェーン・ネットワークは、これらの分散型ネットワークを駆動する要素のアップグレードや変更に協調的な取り組みが必要となるため、ポスト量子コンピューティング時代に向けての準備を整える上で課題に直面する可能性があるとの見解を示しています。
IOSCOがブロックチェーンの量子リスクを警告、ビットコイン開発者は対策検討中
共有
主なポイント
- IOSCOは、将来の量子コンピュータが現在の金融暗号技術を破る可能性があるとして警告する報告書を発表しました。
- 同団体はブロックチェーンネットワークに対し、今後予想される量子脅威に適応するための「暗号の俊敏性(crypto agility)」を確保するよう求めています。
- 分散化によりアップグレードが困難であり、ブロックチェーンシステムは将来の量子ハッキングに対して脆弱な状態にあります。
IOSCO、ブロックチェーンが「暗号アジリティ」を実現する上での課題について警告
国際機関は現在、量子コンピューティングの時代が到来する前に、金融システムが直面するリスクを検証しています。証券規制当局や国際機関で構成される会員制組織である国際証券監督者機構(IOSCO)は、量子コンピューティングが金融市場に及ぼす影響を検証した報告書を発表しました。
木曜日に公表された同報告書は、暗号学的に関連性のある量子コンピュータ(CRQC)の台頭に先立ち、分散型構造がブロックチェーン・プロジェクトの準備態勢にどのような影響を及ぼし得るかについて、いくつかの懸念点を指摘しています。
IOSCOは、これらのプロジェクトにおける潜在的な脆弱性に対処するため、各プロジェクトが「暗号アジリティ」の実現に努めるべきであると強調しています。「暗号アジリティ」とは、「セキュリティと継続的な運用を維持しつつ、プロトコル、アプリケーション、ソフトウェア、ハードウェア、ファームウェア、およびインフラストラクチャにおける暗号アルゴリズムを置き換え、適応させるために必要な能力」と定義されています。
ただし、報告書は分散型環境下でこの概念を完全に導入するのは容易ではないとも認め、「プロトコル規則の調整された変更や分散型参加者全員による採用が必要となり、暗号技術の移行がより複雑になる」と指摘しています。
「ブロックチェーンシステムでは暗号技術が中核的なアーキテクチャに組み込まれているため、実装には分散型ネットワーク全体での協調的な行動が必要となり、ポスト量子暗号への移行が特に困難になる可能性がある」と報告書は指摘しています。
IOSCOは、現在の量子コンピューティングの能力では、暗号で保護されたシステムに影響を及ぼし得る現実世界における産業規模の問題を解決するには依然として不十分であることを強調しています。 とはいえ、同機構は「実用的な時間枠内で広く使用されている暗号システムを破る」可能性のあるCRQCが、2030年から2035年の間に登場する可能性もあると強調しました。
「システムの移行に必要な準備期間やデータの長期的な機密性を考慮すると、ポスト量子暗号への移行には短期的な緊急性がある」とIOSCOは結論づけています。
潜在的な解決策が浮上
ビットコインにはまだポスト量子暗号が組み込まれていないものの、企業や研究者たちは、有効な対策なしに量子時代の到来を迎えることの問題点について、認識を高めつつある。
先月、量子コンピューティング企業のAlice & Bobは、量子攻撃に必要なリソースが従来の推定より少ない可能性を示す新たな研究を発表しました。同社の試算では、29,588キュービットの量子コンピューターであれば、256ビットの楕円曲線暗号問題をわずか61.8分で解けるとしています。
これはあくまで理論上の話ではあるが、攻撃の可能性はフィデリティのような金融大手企業の懸念を招いており、同社は「十分に強力なシステムは、最終的には秘密鍵のセキュリティを損なう可能性がある」と強調し、この問題に対する解決策を提示した。ビットコインの開発者たちは、将来の量子コンピューティング攻撃からネットワークを保護するためのいくつかの提案を検討しており、それぞれが脅威の異なる側面に対処している。 BIP-360は、Taprootの脆弱なキーパス支出メカニズムを排除する新しいPay-to-Merkle-Root(P2MR)出力タイプを提案しており、公開鍵の露出を低減すると同時に、将来の量子耐性署名への基盤を築くものである。
ジェームソン・ロップ氏が共同執筆したBIP-361は、量子耐性アドレスへの段階的な移行を提案しています。最終的にはレガシーアドレスからの支出が制限され、保有者が新たな復旧要件を満たさない限り、移行されていないビットコインにアクセスできなくなる可能性があります。 また、Blockstreamの研究者や協力者によって開発されたSHRINCSは、ビットコインの既存のSHA-256暗号技術に基づく量子耐性署名を提案しています。新たに公開されたセキュリティ分析によりこの提案は前進していますが、ウォレットの安全性、取引サイズの拡大、および手数料の高騰の可能性については依然として懸念が残っています。
一方、イーサリアム財団は今年初め、量子脅威への対策ソリューションを開発するためのチームを立ち上げ、2029年までにネットワーク上にポスト量子暗号を導入する計画を立てています。
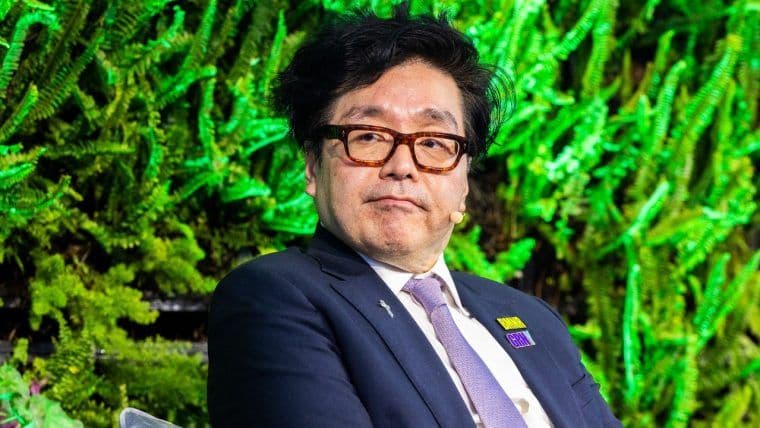
ビットマインのトム・リー会長は、ビットコインは他の競合ネットワークとは異なり、将来の量子コンピューティングによる脅威にどう対処すべきかについてコンセンサスが得られていないと警告しました。
今すぐ読む: ビットマインのトム・リー氏は、2028年までにビットコインの量子コンピューティング対策が整わないと警告しています。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Sergio Goschenko
セルヒオはベネズエラを拠点とする暗号資産ジャーナリストで、これまでに2,000本以上の記事を発表し、数十本の論文やレポートで引用されてきました。