量子コンピューティング企業「Alice & Bob」による新たな研究によると、ビットコインネットワークを保護する暗号を解読するには、従来考えられていたよりもはるかに少ない量子コンピューティングリソースで済む可能性があることが示唆されており、ポスト量子時代の到来に備えて暗号資産を整備する取り組みに一層の緊急性が生じています。
量子研究者「3万キュービットでビットコイン鍵を1時間で解読」

共有
主なポイント
- Alice & Bob社の推定によると、わずか29,588個の物理量子ビットを備えた量子コンピュータであれば、ビットコインの楕円曲線暗号を約1時間で解読できるという。
- Alice & Bob、Google、Quantinuumによる新たな研究も、量子攻撃に必要なリソースは大幅に少なく済む可能性を示唆しており、暗号学的脅威が現実のものとなる日が迫っている可能性があります。
- 公開鍵が漏洩していることで、数百万BTCが危険にさらされる可能性があり、十分に強力なコンピュータが登場する前に、量子耐性のある保護策を開発すべきという圧力が高まっています。
ビットコインの「Q-Day」の脅威が迫る
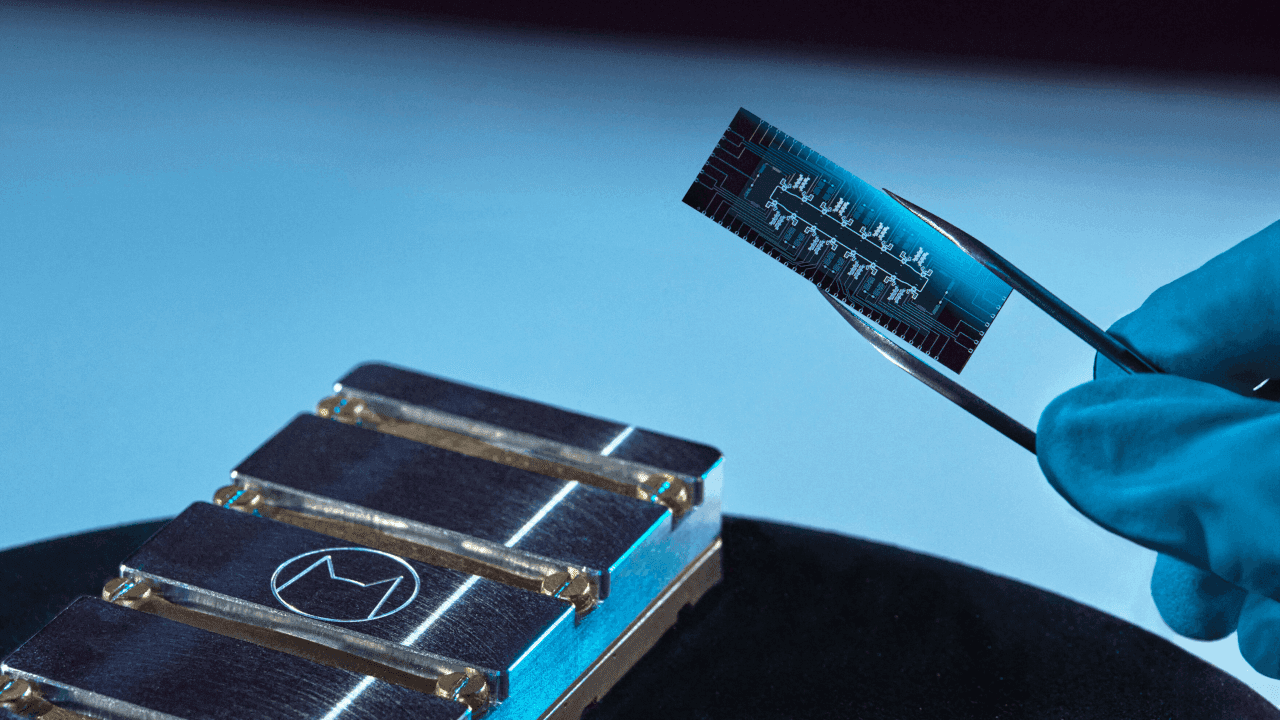
パリとボストンに拠点を置く同社は木曜日、同社の研究者らの試算によると、約29,588個の物理量子ビットを備えた耐故障型量子コンピュータであれば、256ビットの楕円曲線暗号問題をわずか61.8分で解くことができると発表した。 この数学問題はビットコイン取引の承認に使用されるデジタル署名の基盤となっています。同論文はまた、22,593個の物理量子ビットでRSA-2048暗号を約3.14日で解読できる可能性を示唆しており、これは以前の推定値から大幅に短縮された数値です。 2019年には研究者らはRSA-2048の因数分解に約2,000万個の物理量子ビットが必要と予測したが、昨年Google Quantum AIが発表した改訂推定値ではその数は100万個を下回った。
Alice & Bob社は、今回の最新の計算結果が量子ハードウェアの要件と処理時間の組み合わせを最小限に抑える新たなベンチマークになると述べている。この研究は「キャット量子ビット」と呼ばれる特殊な超伝導技術に基づいており、ハードウェアレベルで特定の量子エラーを低減するように設計されている。 研究者たちはこの手法を、より効率的な誤り訂正コードや、広く使われる公開鍵暗号を破る量子計算手法であるショアアルゴリズムに必要な数学的演算の改善と組み合わせました。同社は、今回の結果は理論的なリソース推定であり、既存の量子コンピュータがビットコインの鍵を解読できるという証拠ではないと強調しました。 これらの計算を確実に実行できるマシンを構築することは、依然として大きな技術的課題です。ビットコインにとって、その影響は、ユーザーが資金の所有権を証明することを可能にする楕円曲線デジタル署名システムに集中しています。十分に強力な量子コンピュータがあれば、公開鍵から秘密鍵を計算し、攻撃者が不正な署名を生成して暗号資産を盗むことが可能になる可能性があります。
「アリス&ボブ」が推定する約1時間の攻撃でも、ビットコインの平均ブロック生成間隔である約10分を上回るため、確認待ちの通常取引を攻撃する即時の実用性は限定的です。しかし、すでに公開されている公開鍵に関連付けられたコインは、攻撃者が次のブロックが生成される前に計算を完了する必要が必ずしもないため、より深刻な脅威にさらされる可能性があります。
そのペースは加速している
この発表は、量子攻撃に対する技術的障壁が徐々に低くなっていることを示唆する一連の最近の進展に続くものです。Bitcoin.com Newsが今月初めに報じたように、Google Quantum AIは「マジック・ステート・カルティベーション(magic state cultivation)」と呼ばれるエラー低減技術を実証し、複雑な計算に必要な特殊な量子状態の信頼性を40倍向上させました。 3月に発表された別のGoogleの研究では、高度な量子コンピュータは50万個未満の物理量子ビット(キュービット)で理論上ビットコインの楕円曲線署名を破る可能性があり、提案された構成の一つでは約9分で攻撃を完了できるとされた。
一方、量子コンピューティング企業のQuantinuumは10月19日、同社の「Helios」システムが99.9995%の論理忠実度に達したと発表した。これは100万回の演算あたり約5つのエラーに相当する。同社は、この成果が2029年までに商用利用可能な耐故障型量子コンピュータを提供するという同社の目標を裏付けるものであると説明した。
Alice & Bobによる計算は別の種類の進歩を示しており、アーキテクチャの選択やアルゴリズムの改善によって、既存の暗号システムを攻撃するために必要な機器を大幅に削減できることを実証しています。
「このアルゴリズムを実行するために必要なリソースの推定値は、この分野で誤り訂正やアルゴリズム設計に対するより優れたアプローチが開発されるにつれて、着実に低下している」と、Alice & BobのCEOであるテオ・ペロニン氏は声明で述べました。
同社は、量子ハードウェアの改良と計算要件の低減が2030年代初頭に収束する可能性があると見込んでいますが、これは確定したスケジュールというよりもあくまで予測に過ぎません。この発見により、ビットコイン開発者たちは、そのようなマシンが実用化される前に量子耐性のある署名方式を調査するよう、一層の圧力を受けることになりました。 これまでの推計では、対応する公開鍵がすでに公開されているため、約690万BTCが潜在的なリスクにさらされる可能性があるとされていた。ビットコインの既存の署名技術を置き換えることは、取引データ要件の拡大、既存のウォレットとの互換性の問題、さらには非アクティブまたはアクセス不能なアドレスに保管されているコインをどのように保護するかという難しい課題など、かなりの複雑さを伴うことになる。
Alice & Bobは、組織に対して量子攻撃が実際に発生するのを待つのではなく、ポスト量子暗号による保護策の採用を早急に進めるよう促しています。ビットコインの場合、変更には広範な技術的検討とネットワーク全体での調整が必要となるため、暗号処理能力を持つ量子コンピュータの実用化が依然として不透明であるとはいえ、影響規模の縮小が見込まれる中で、事前の準備はますます重要になってくるでしょう。
Googleは量子コンピューティング分野で大きな進展を発表し、ビットコインの暗号技術に対する脅威がさらに現実味を帯びる可能性が出てきました。
今すぐ読む: ビットコイン「Q-Day」迫る Googleが「魔法の」量子突破を強調

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Andrew Hayward
アンドリューはBitcoin.com Newsのマネージング・エディターです。