SHRINCSの開発チームは、提案されているビットコインのポスト量子署名方式に関する詳細なセキュリティ分析を発表しました。これにより、同方式の実用化に向けた検討が前進した一方で、ウォレットの安全性、取引コスト、実装の複雑さに関する未解決の懸念も浮き彫りになりました。
ビットコインの量子防御がBTCの価値提案を変える可能性:研究者

共有

主なポイント
- SHRINCSの研究者らは、提案されているビットコインのポスト量子署名方式に関するセキュリティ分析を発表し、形式的なセキュリティ論証を確立するとともに、未解決の仮定や独立した監査の必要性を認めました。
- SHRINCSは、より小規模なステートフル署名とより大規模なステートレスなフォールバックを組み合わせることで、取引手数料とブロックチェーンの混雑を最小限に抑えることを目指しています。しかし、ワンタイム署名鍵の不適切な再利用により、ユーザーは甚大な盗難リスクにさらされる可能性があります。
- ビットコインでは量子コンピューティングへの懸念が高まっているため、新たな暗号保護技術の研究が推進されていますが、SHRINCSはウォレットのセキュリティ、実装の複雑さ、取引コストの面で批判に直面しています。
ビットコインの研究者たちは、SHRINCSに関する包括的なセキュリティ分析を発表しました。SHRINCSは、競合するソリューションほど取引容量を犠牲にすることなく、将来の量子コンピューティング攻撃からネットワークを保護するように設計された、新たなポスト量子暗号の提案です。
11月18日付の131ページに及ぶ本分析は、Blockstreamの研究者ミハイル・クディノフが執筆し、研究ディレクターのジョナス・ニックら共同研究者が協力しました。本分析は、提案された署名方式に対する形式的なセキュリティ論証を提供し、この実験的技術にとって未解決の主要要件の一つに対処しています。
研究者らはSHRINCSを古典的および量子的な攻撃者に対して評価し、独自の分析フレームワークの下で、古典的攻撃に対するセキュリティ境界が約121.4~122.7ビットであることを報告した。また、本研究では量子セキュリティ境界も導出されているが、一部の結果は未証明の仮説に依存している。
本稿では、本提案が独立したセキュリティ監査を受けておらず、実用化の準備が整っていないことを明示的に注意喚起しています。
「エンジニア、暗号学者、プロトコル開発者など、あらゆる方面からのフィードバックが必要です」と、クディノフ氏は8月に初めて発表されたビットコイン改善提案(BIP)の草案に言及して述べました。「確認すべき点、テストすべき点、批判すべき点、称賛すべき点は数多くあります。」
署名の縮小にはセキュリティ上のトレードオフが伴う
SHRINCS(Shrunken SPHINCSの略)は、一部の代替的なポスト量子スキームの根底にある異なる数学的仮定を導入するのではなく、すでにビットコインに不可欠な確立された暗号ハッシュ関数であるSHA-256を使用しています。
この設計では単一の公開鍵の下で二つの署名方式を組み合わせています。主要なステートフル方式は548~4,619バイトの署名を生成する一方、ステートレスなフォールバック方式では5,777バイトの署名を生成します。
いずれもビットコインの既存の64バイトのシュノール署名よりも大幅に大きいですが、より効率的なステートフル方式を採用することで、量子耐性暗号への移行に伴うブロックチェーンの混雑や取引手数料の高騰を抑制できる可能性があります。
しかし、ウォレットソフトウェアが異なる取引に対してワンタイム署名鍵を不適切に再利用した場合、ステートフル署名は壊滅的な脆弱性を招く恐れがあります。このようなミスがあれば、攻撃者が署名を偽造し、資金を盗み出すことが可能になります。「ユーザーがこの壊滅的な事態を引き起こすような行動をとることが絶対にあり得ないようにする必要があります」 と、ニック氏は木曜日に公開されたビデオインタビューでMARA財団代表のイザベル・フォクセン・デューク氏に語りました。「ウォレット開発者は、このステートフルな要素を正しく扱う必要があります」 SHRINCSは、署名を生成する前に各署名操作を恒久的に記録するようウォレットに義務付けることで、その危険を軽減しようとしています。 署名状態が信頼できなくなった場合(シードフレーズからウォレットを復元する場合など)は、ソフトウェアはより大きなステートレス署名に切り替える必要があります。このアプローチは安全でない鍵の再利用を防ぐことができますが、ウォレットを復元するユーザーや複数のデバイスを運用するユーザーにとっては取引コストが増加する可能性があります。
「このような非常に大きな署名が登場した際、手数料市場がどのような状況になるかは分かりません」とニック氏は述べました。「手数料市場だけでなく、1つのブロックに収まる取引数が減少するため、ビットコインを利用できる人の数も減ることになります。そして、これはビットコインの価値提案を変えることになると思います。」
この設計にはすでに批判も寄せられています。8月のレビューでは、Project Elevenの研究者たちが、ブロックチェーンの効率性を優先することがウォレットユーザーに容認できないセキュリティリスクを転嫁する恐れがあると主張しました。彼らは、ビットコインのブロック容量を変更する一方で、純粋なステートレス方式の代替案を検討するよう提案しました。
Ledgerの最高技術責任者(CTO)であるチャールズ・ギレメット氏も、ウォレットの互換性、ハードウェアの性能、特定のマルチシグネチャ方式や公開鍵導出方法など既存のビットコイン機能を再現しづらい点に懸念を表明しています。
ビットコインの量子コンピューティングへのカウントダウン
この研究は、十分な性能を持つ量子コンピュータがビットコインの楕円曲線暗号に及ぼす潜在的な脅威への注目が高まる中で発表されました。Bitcoin.com Newsが10月に報じたように、Googleの研究者たちは「マジック・ステート・カルティベーション(magic state cultivation)」と呼ばれる量子計算技術を実証し、特定のエラーを40分の1に低減させ、より信頼性の高い量子計算に向けた進展を示しました。
以前のGoogleの研究では、関連する公開鍵がすでに公開されているため、約690万BTCが将来の量子攻撃にさらされる可能性があるとの推定がなされていた。現時点で、ビットコインの暗号を破る能力を実証した量子コンピュータは存在しないが、研究者たちはそれが数年以内に起こり得ると警告している。
一方、ビットコインの開発者たちは、既存の保有資産を量子耐性のあるアドレスへ移行する方法について議論を進めています。特に議論を呼んでいる提案の一つであるBIP-361は、提案されている数年規模の移行期間内に移行が完了しなかった脆弱なレガシーアドレスからの支出を、最終的には阻止するものです。批判派は、このようなアプローチにより、非アクティブな保有者が所有するコインが永久に利用不能になる恐れがあると警告しています。
SHRINCSは、この問題の別の側面、すなわちビットコインが量子耐性のある署名をサポートするようになった際に、取引を承認するための実用的な暗号手法を提供することに焦点を当てています。その採用には、依然として追加のプロトコル変更、広範なテスト、そして開発者間のより広範な合意が必要となります。
この新たなセキュリティ分析は目標に向けた進展を示していますが、著者らはいくつかの数学的仮定が未解決のままであると認めています。このスキームがビットコインに適していると考えられるようになるには、さらなるピアレビュー、実装テスト、実環境におけるウォレットの挙動の検討が必要となるでしょう。
現時点では、この研究はビットコインのポスト量子移行が直面する中心的な課題、すなわち危険な新たな脆弱性を導入したりネットワークの取引処理能力を損なったりすることなく、将来の暗号学的脅威からユーザーを保護することの重要性を浮き彫りにしています。
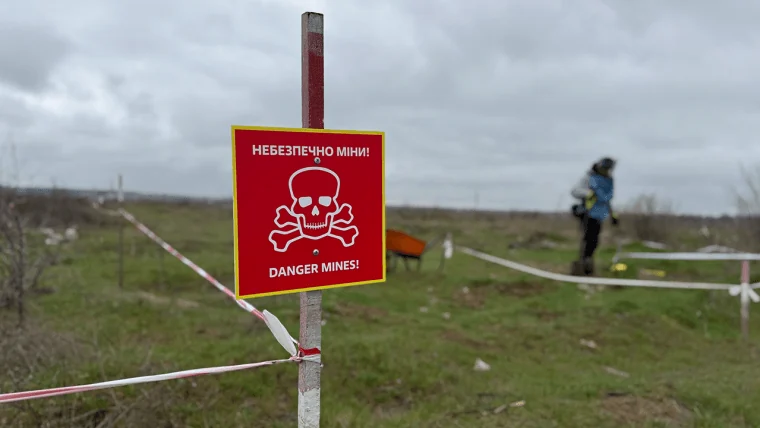
コーリー・フィールズ氏は、BTCを標的とする将来の量子攻撃者を懲罰することを目的とした「量子地雷」と「担保オークション」を提案しています。
今すぐ読む: ビットコイン開発者、将来BTC窃盗犯を捕捉する「量子地雷」を提案

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Andrew Hayward
アンドリューはBitcoin.com Newsのマネージング・エディターです。