ビットコイン・コアのベテラン開発者であるコーリー・フィールズ氏は、将来の量子攻撃に対する型破りな防御策を提案しました。それは密かに仕掛けられた「量子地雷」であり、これによりビットコイン保有者は盗まれたコインを取り戻すと同時に攻撃者の担保を没収することが可能となり、盗難の試みを多額の損失を伴う失敗に変える可能性があります。
ビットコイン開発者、将来BTC窃盗犯を捕捉する「量子地雷」を提案

共有
主なポイント
- フィールズ氏は11月4日、量子地雷の概要を説明し、量子攻撃者に対して金銭的な罰を与えることができる隠された所有権証明を提案しました。
- 彼が提案したルールでは、攻撃者は盗んだ額と同等のビットコインを担保として提供することが求められ、30日間の異議申し立て期間中にその担保が没収される可能性があります。
- さらにフィールズ氏は、脆弱な、あるいは放棄された可能性のあるビットコイン保有資産に対する攻撃を阻止することを目的とした二つのオークションメカニズムも導入しました。
ビットコインの量子脅威に対抗する異例の防衛戦略
2026年11月4日のビットコイン開発メーリングリストへの投稿で、フィールズ氏は、暗号学的保護のみに頼るのではなく、金銭的罰則を通じて量子技術を利用した窃盗を阻止することを目的とした3つの実験的メカニズムの概要を説明しました。ビットコイン・コアの長年の貢献者であり、MITのデジタル通貨イニシアチブに所属する研究者でもあるフィールズ氏は、これらの概念はあくまで予備的なものであることを強調しました。
「この投稿の目的は、単なる思考実験としてこれらのアイデアを紹介することに過ぎません」とフィールズ氏は説明し、ソフトフォークによる実装が可能であると考えていると付け加えました。彼の提案は、量子コンピューティングに対するビットコインの脆弱性をめぐる議論が高まる中で出されたものです。 企業「Project Eleven」がまとめた調査によると、約690万BTC(ビットコインの総供給量の3分の1近く)の暗号鍵が公に公開されており、これらは十分に強力な量子コンピュータに対して脆弱である可能性があります。現時点で、ビットコインネットワークに対してそのような攻撃を実行できる量子コンピュータは、公に実証された例はありません。
フィールズ氏が提案した最初の仕組み「Quantum Landmines(量子地雷)」は、隠された暗号コミットメントを導入するもので、これにより、強奪の試みが、本来の被害者にとっての思わぬ利益へと変わる可能性があります。
「これは、これまでここで議論されてきたものと同様の『コミット/リビール』スキームですが、盗難が証明された場合に報酬が支払われる点が追加されています」とフィールズ氏は記しています。
彼の仮説的な仕組みでは、アリスという名のビットコイン保有者が、量子攻撃に脆弱な古い出力に1 BTC、量子安全な出力に別の1 BTC、そして所有権の隠された証明を含む別の量子安全な出力にごくわずかな量を保有しています。
量子コンピュータが脅威となる前に、アリスは自身の元の秘密鍵を管理していることを証明する証拠を密かにコミットしておきます。「Q-Day」――コンピュータがネットワークの暗号を解読できるほど強力になる日――が仮定通りに到来すると、ビットコインの提案されているルールにより、脆弱なレガシーコインを支出しようとする者は誰でも、それに見合う担保を差し入れることが求められることになります。
したがって、アリスの1 BTCを盗もうとする攻撃者は、さらに1 BTCを拠出する必要があり、待機期間が設定された制限付き2 BTCの出力が生成されることになります。フィールズ氏は、攻撃者には資金を直ちに引き出すために必要な過去の証明が欠けていると説明しました。
しかし、アリスは提案されている30日間の期間中に隠していたコミットメントを明らかにし、自身の元のビットコインと攻撃者の担保を回収することができます。「攻撃者が知らないうちに、他の量子耐性のある出力と何ら変わりなく見えたアリスの些細な出力には、実際には『地雷』が仕込まれていたのです。」
この不確実性が抑止力となります。攻撃者は、脆弱な保有資産と密かに金銭的な罠が仕掛けられた資産とを容易に区別できません。 フィールズ氏は、特に示唆に富む結果として次のように述べました。「このスキームが特に興味深いのは、アリスに『Q-Day』前に量子攻撃者を誘き出し、後で脆弱なコインを倍増させるインセンティブを与える点にあります。その結果、量子攻撃者は、コインが密かに『地雷』で守られている可能性があるため、コインを盗むことに慎重になるのです。」
ビットコインのオークションは、量子盗難を経済的に非合理なものにできるか?
フィールズ氏は、根本的な限界を認めた。多くの古いビットコインの出力については、秘密鍵が永久に失われており、所有権の証明を準備できる者が誰もいない可能性があるのだ。
「地雷だけに依存する明らかな問題は、多くの脆弱な出力に対応する秘密鍵が失われていると考えられるため、量子攻撃者がそれらが地雷で守られていないと合理的に推測できる点だ。」 そこで彼が提案する「ステークド・オークション(Staked Auction)」という代替案では、Q-Dayの前に第三者が脆弱な保有資産に対して担保を差し入れ、隠された入札を行うことが可能になります。
例えば、攻撃者が50BTCを標的にする場合、さらに50BTCを担保として差し出します。その後、他の参加者が事前に提示していた入札額を公開し、脆弱なコインは破棄される一方で、攻撃者の担保を回収できる可能性があります。 フィールズ氏は、意図された結果について次のように説明しました:
「攻撃者が盗んだコインを持ち去れるのは、誰も自分より高い入札を行わなかった場合のみです。したがって、攻撃者には非常に控えめな入札を行うインセンティブが働きます。」
3つ目の仕組みである「サッツ・オークション(Sats Auction)」は、事前のステーキング要件を撤廃し、代わりに脆弱なコインが使用された後に競争入札を導入します。フィールズ氏は、損失が拡大するリスクを競合入札者が負う「ドル・オークション」ゲームに基づいたアプローチを提案したネハ・ナルラ氏に謝意を表しました。 「論理的な結論として、攻撃者はこのゲームに参加しないことになる」とフィールズ氏は指摘した。
アドレスタイプ別、量子攻撃に対するビットコインの推定エクスポージャー
| アドレスタイプ | 影響を受けるBTC | リスク |
|---|---|---|
| 再利用されたSegWit (bc1q) | 1,801,410 | 高 |
| レガシーP2PK | 1,716,814 | 最高 |
| 再利用済み P2SH (3…) | 1,299,221 | 高い |
| 再利用されたP2PKH (1…) | 1,202,064 | 高 |
| 再利用されたP2WSH | 691,349 | 高 |
| Taproot(bc1p) | 198,106 | 高 |
| ベア・マルチシグ | 291 | 最高 |
| 合計 | 6,909,255 |
出典:Project Eleven、2026年2月の統計。これらの数値は、将来的に暗号解読能力を持つ量子コンピュータによる潜在的なリスクを示しており、現在盗まれているコインの数を表すものではありません。新規で未使用のハッシュ化されたアドレスは合計から除外されています。
「誰がビットコインを手にするのか」という難問
これらの仕組みは独創的ではあるものの、担保要件、経済的インセンティブ、没収リスク、正当な所有権などに関する重大な未解決の問題を伴っています。フィールズ氏は、望ましい結果をめぐる不確実性を認めました。
「しかし、どのような設計が最善なのかは不明です。なぜなら、私自身にとっても、最も望ましい結果が何なのかさえ明確ではないからです」と彼は述べました。これらの仕組みはいずれもビットコイン上で作動しておらず、実装には多大な追加の技術的開発と合意形成が必要となります。
結局のところ、フィールズ氏の実験は、量子セキュリティと理論上の攻撃に関する従来の前提に疑問を投げかけています。ビットコインは、単に暗号学的攻撃を防ぐだけでなく、脆弱なコインを悪用することを経済的に非合理なものにする可能性もあるのです。その抑止力が、許容できないコストを課すことなく正当な所有者を保護できるかどうかが、依然として核心的な問題です。
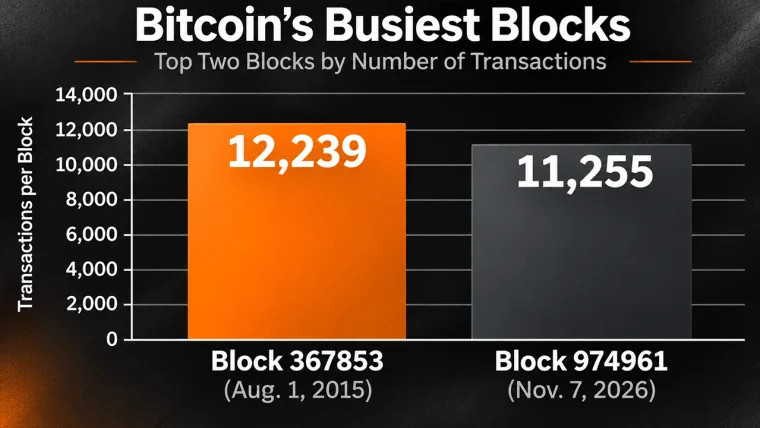
ビットコインのブロック974961には11,255件の取引が記録され、2015年の記録に迫る勢いを見せています。2026年には、ネットワークの取引量が最も多かった10日のうち7日を占めています。
今すぐ読む: ビットコイン、1ブロックに11,255取引を記録 過去最高に迫る

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。