Btcpay Serverは、攻撃者がセルフホスト型決済サーバーに接続されたホットウォレットからビットコインを不正に引き出しているとの報告を受け、2026年11月1日に緊急停止を警告しました。 創業者のニコラス・ドリエ氏は、報告された侵害がバージョン2.4.2以前に関連すると指摘する一方で、バージョン2.4.7を実行しているパブリックサーバーは攻撃を受けていないと明らかにしました。この警告は、AIを活用したセキュリティ見直しにより85件の脆弱性が修正されてからわずか3日後に発出されたものであり、ソフトウェアの更新を遅らせている運営者が直面するリスクについて疑問を投げかけています。
ビットコイン決済サービス「Btcpay」、ホットウォレットからの盗難被害が相次ぐとの報告

共有
主なポイント
- Btcpay Serverの緊急警告により、加盟店はビットコイン盗難に関する未解決の疑問を抱えることになった。
- ニコラス・ドリエ氏の予備調査結果は、バージョン2.4.2より古いソフトウェアが関与している可能性を示唆しています。
- Anthropicが発見した85件のセキュリティ脆弱性は、Btcpay Serverの今回の危機に驚くべき新たな展開をもたらしました。
ビットコインウォレットが次々と被害に遭う中、Btcpayの開発者は直ちにサービスの停止を呼びかけています。
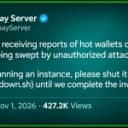
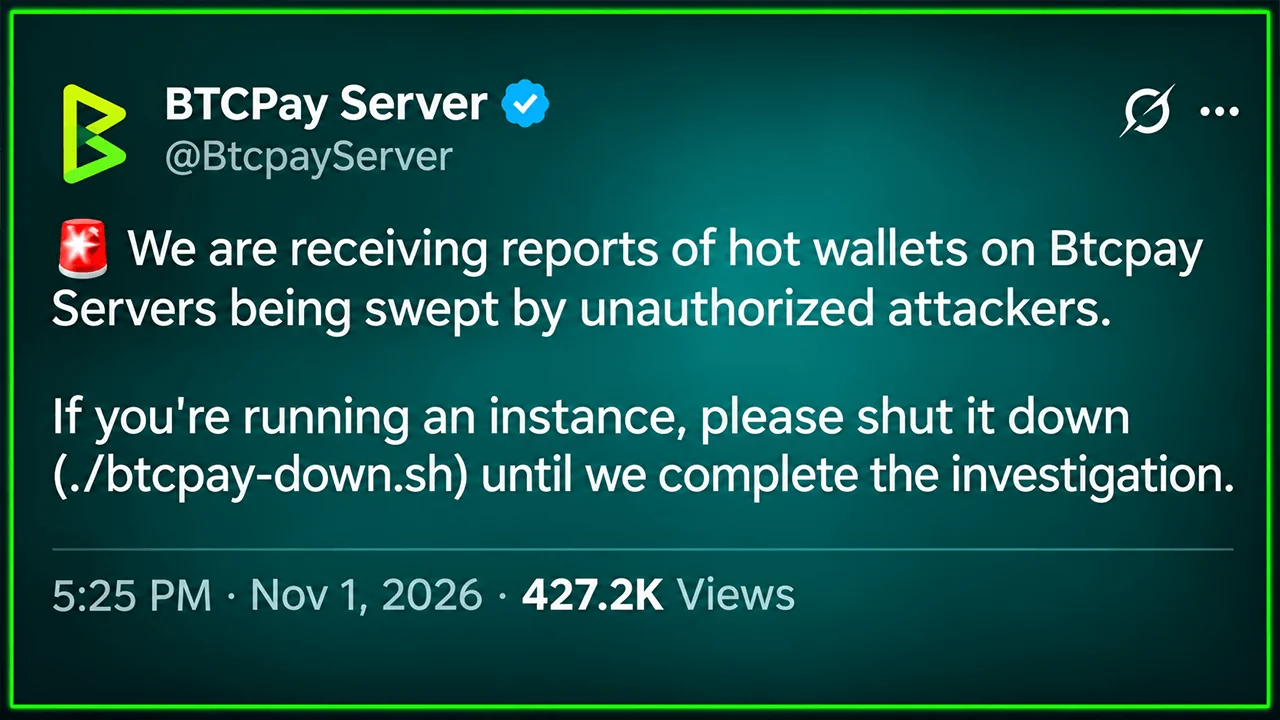
11月1日22時25分(UTC)頃、Btcpay Serverの公式アカウントは緊急通知を公開しました:
「BTCPay Server上のホットウォレットが、不正な攻撃者によって資金を奪われているという報告が寄せられています。」
運営者に対しては、調査チームが事態の全容を把握するまで、./btcpay-down.shコマンドを使用してインスタンスを停止するよう指示が出されました。コアコントリビューターのUncle Rockstar Developer氏は「これは訓練ではありません。ホットウォレットをお持ちの場合はBTCPay Serverを停止してください」と警告を強調しました。
BTCPay Serverは、加盟店が従来の決済仲介業者に依存することなくビットコイン(BTC)による支払いを受け付けられるようにするオープンソースソフトウェアです。運営者は自らソフトウェアをホストし、独自のウォレットインフラを管理することができます。その独立性には責任が伴います。
記事執筆時点では、開発側は盗まれたビットコインの総額や影響を受けた加盟店数について明らかにしていません。また、最初の警告では、攻撃者がどのようにして侵害されたシステムに侵入したかについての確認された情報も提供されていませんでした。
調査が進む中、創設者が旧バージョンを指摘
Btcpay Server創設者のニコラス・ドリエ氏はその後、より具体的な説明を行った。彼の予備調査によると、影響を受けた環境ではバージョン2.4.2より以前のソフトウェアが実行されていた。攻撃者は管理者権限を取得したと報じられており、フォレンジック調査の痕跡は、これらの古いリリースに存在する脆弱性を指し示している。
ドリエ氏はまた、バージョン2.4.7を実行している公開サーバーやデモサーバーは攻撃を受けていないことも明らかにしました。この違いは、最新の緊急リリース自体が報告された侵害の原因となった可能性に冷水を浴びせるものです。しかし、これにより現在のすべてのインストール環境が安全であるとは断定できず、調査チームは完全な技術的報告をまだ公表していません。
同プロジェクトは8月にも別の脆弱性に対処していた。この脆弱性により、認証されていない攻撃者が認証トークンとして機能するLightning Network Daemon(LND)のマカロン認証情報を取得できていた。この欠陥はバージョン2.4.2で修正された。開発者らは、Btcpay独自のオンチェーンウォレットがこの特定の脆弱性を通じて危険にさらされることはなかったと述べていた。
今回の盗難が同じ脆弱性によるものか、別の古い脆弱性によるものか、あるいは複数の脆弱性が絡んでいるのかについては、現時点では決定的な結論は出ていません。
AIセキュリティの全面見直しにより、警告のわずか数日前に85件の欠陥が修正された
このタイミングが事態にさらなる複雑さを加えています。10月29日、Btcpay Serverは、Anthropicのオープンソースセキュリティスキャンイニシアチブを通じて生成された脆弱性報告を受け、バージョン2.4.7をリリースしました。 このリリースでは、重大1件、高13件、中52件、低19件の計85件の脆弱性が修正されています。
この開示は、2026年にAIを活用した脆弱性調査が広範に拡大する中で行われたもので、Anthropic、OpenAI、GoogleといったAI大手企業が開発したシステムが、ソフトウェアの弱点を特定する能力をますます高度化させていた。 Anthropicのスキャンイニシアチブだけでも、6か月間で29,000件以上の脆弱性候補が報告されたが、そのうち手動によるレビューが行われたのは一部に過ぎなかった。Btcpayのインシデントは、脆弱性の発見と、導入済みのソフトウェアの保護との間には決定的な違いがあることを示している。修正プログラムを公開しても、独立して運用されているサーバーは自動的に更新されるわけではない。
調査が続く中、加盟店がサーバーをオフラインに
Coincardsなど各企業は警告を受け、Btcpayの導入環境をオフラインにしました。加盟店にとっては、決済サービスの可用性と接続されたウォレット経由でアクセス可能な資金の保護との間で、即座にトレードオフを迫られる事態となりました。ドリエ氏はホットウォレットの残高を事業者が損失を許容できる範囲内に抑える重要性を改めて強調しました。
現時点では、確定的な損失額の見積もり、本インシデント専用の新たなパッチ、安全宣言のいずれも発表されていません。開発チームは詳細な説明を準備中です。この懸念はBtcpayの枠を超えています。AIシステムによる脆弱性発見が加速する中、独立して運用される決済インフラが修正に追いつけるのかという問題が残っています。

BTCPay Serverをご利用の方は、早急に対応する必要があります。この脆弱性の詳細と、安全を確保するためのサービスの更新または無効化の方法についてご確認ください。
今すぐ読む: BTCPayが緊急の2.4.2修正を予告、ビットコイン・ライトニング・ノードに影響

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。