ハードウェアウォレットメーカーのTrezorは、2026年11月16日(月)、配送パートナーであるSkladonでのセキュリティ侵害により、約27,000件の顧客注文に関連する個人情報が流出したことを明らかにしました。これにより、仮想通貨保有者は、標的型フィッシング詐欺や物理的なセキュリティ上の脅威にさらされる可能性があります。
ハッカーがTrezorの配送パートナーを攻撃、ウォレット購入者の個人情報が流出

共有
主なポイント
- 報道によると、攻撃者は約27,000件のTrezor注文から、氏名、住所、電話番号、メールアドレス、購入情報を抽出していた。
- Trezorは、同社のウォレット端末、リカバリーフレーズ、および社内システムが侵害されていないことを確認しました。
- 同社はデータの保存期間を短縮するとともに、欧州18カ国で匿名での受け取りサービスを導入しています。
Trezor、Skladonでのデータ漏洩を確認、標的型詐欺に警告
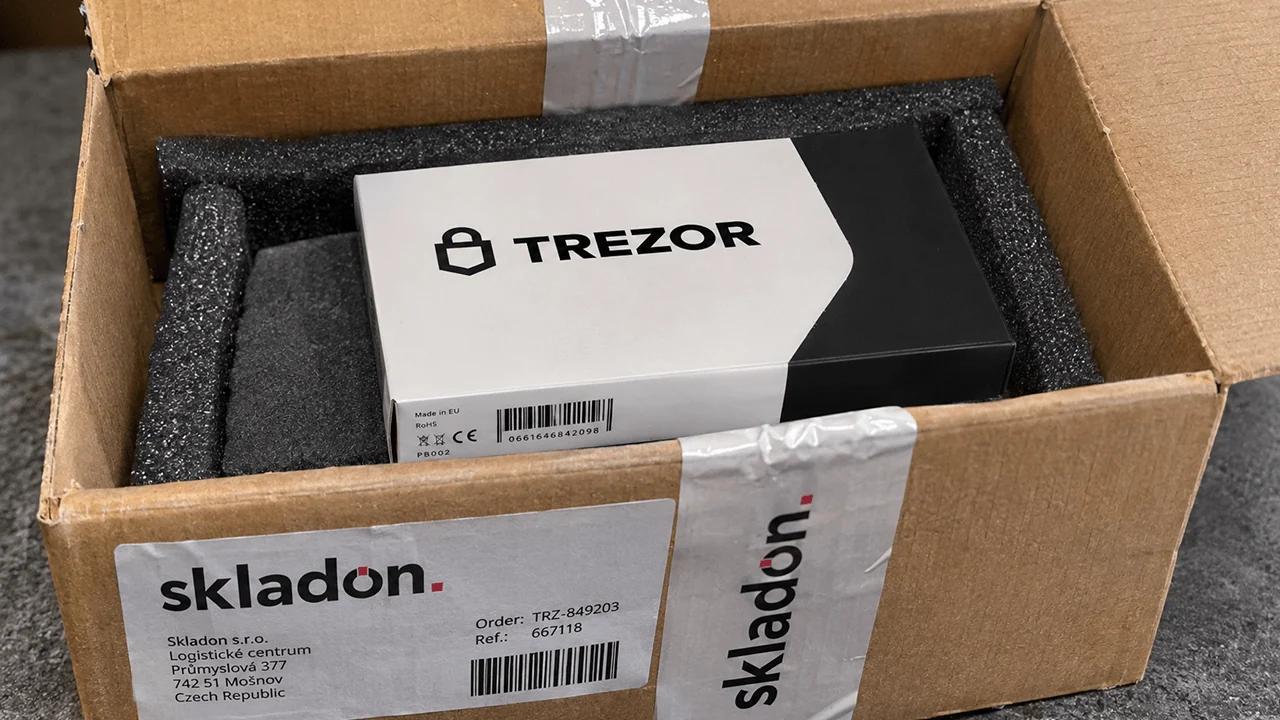
不正侵入は11月7日に発生しましたが、Skladonがハードウェアウォレットメーカーに通知したのは11月15日になってからでした。Trezorは翌日、この事案を公表し、調査が現在も進行中であることを説明しました。漏洩した記録は、2026年8月9日から11月7日までの間に発注された注文を対象としています。 流出した情報には、顧客の氏名、電話番号、配送先住所、メールアドレス、購入日、商品名、価格などが含まれます。Skladonは国際配送を行っているため、この事案は複数の国に及んでいますが、米国の顧客には影響はありませんでした。
このニュースは、Trezorが以前、サードパーティパートナーであるShipmonkを巻き込んだデータ漏洩事件に続いて報じられたものである。 なお、Trezorは今回の侵入が自社のインフラに及んだわけではなく、顧客の暗号資産ウォレットが侵害されたわけでもない点を強調しました。リカバリーフレーズ、PIN、パスフレーズは、TrezorもSkladonも保有していないため、漏洩していません。
とはいえ、流出した情報は重大なプライバシー上の懸念を生じさせるほか、なりすまし詐欺や「レンチ攻撃」のリスクもはらんでいます。本物の購入情報を手に入れた犯罪者は、企業の担当者を装ったり、説得力のあるサポート依頼をでっち上げたり、暗号資産を保有している可能性のある個人を特定したりする恐れがあります。すでに一部の顧客からは、この事件を受けて不審な電話があったとの報告が寄せられています。 Trezorは、詐欺的な連絡が電子メール、テキストメッセージ、郵便、または不審な電話を通じて届く可能性があると警告しました。 「ご注文に関する予期せぬ電話、テキストメッセージ、電子メール、または手紙はすべて不審なものとして扱い、身の安全に対する潜在的なリスクに警戒してください」と、TrezorはXでの発表で警告しました。
身元が特定できる影響を受けた顧客にはメールで通知が送られています。ただし、8月9日から8月14日の間にデバイスを購入した少数の顧客については、記録が事前に匿名化されていたため直接連絡を取ることができません。
同社は顧客に対し、サポートへの連絡は公式ウェブサイト経由のみとし、ウォレットのバックアップ情報を決して開示しないよう助言しました。信憑性のある身体的脅迫を受けた場合は、地元の法執行機関に連絡すべきであると付け加えています。
Trezorがプライバシー保護を強化する中、「Anonymous Pickup」が登場
この開示に併せて、Trezorは2026年初頭から開発を進め、現在ヨーロッパ18カ国で利用可能な「匿名受け取り(Anonymous Pickup)」サービスを強調しました。このサービスを利用すると、顧客は別名とメールアドレスを使用してハードウェアウォレットを購入し、自宅の住所や電話番号を開示することなく、指定された宅配ロッカーや受け取り場所で注文品を受け取ることができます。
荷物はブランドロゴのない梱包で届き、受け取りコードを使用して受け取ることができます。ドイツでは本人確認が必要な独自の仕組みが採用されていますが、自宅住所の提示は依然として不要です。「匿名受け取りサービスは現在、ヨーロッパのほとんどの地域で利用可能です」とTrezorはXに投稿しました。このハードウェアウォレットメーカーは次のように付け加えました:
「実名、自宅住所、電話番号は一切不要です。有効なメールアドレスさえあれば、ウォレットを注文し、選択した受け取り場所でプライバシーを守りながら受け取ることができます。」
また、Trezorは顧客情報の保存期間を90日から45日に短縮し、配送パートナーに対しても同等の基準を採用するよう求めています。同社はさらなる短縮を計画しており、サードパーティのセキュリティ要件についても見直しを行っています。
今回のインシデントは、2026年にTrezorのメールプロバイダーの一つであるBrevoで発生した情報漏洩事件に続くものです。その事件ではニュースレターの受信アドレスが流出しており、外部サービスプロバイダーに繰り返し見られる脆弱性が浮き彫りになりました。同社は関連するデータ保護当局に通知しており、調査によって侵害の全容が明らかになり次第、追加の情報を提供するとしています。
顧客のデジタル資産は引き続き保護されているものの、今回のインシデントは、仮想通貨の自己管理における根深い弱点を露呈しています。ハードウェアウォレットは秘密鍵を保護できますが、配送記録によって所有者が特定可能な物理的な住所と結びつけられてしまう可能性があるのです。悪意のある人物からの勧誘や訪問を望む人はいませんが、まさにこの情報がそのような事態を招く原因となっています。
この発表に対し、一部のユーザーは不満を表明しました。「公式ウェブサイトから注文しているのに、なぜ第三者のサービスが利用されるのか?」とあるユーザーが開示スレッドで同社に質問しました。 「当社のような規模とグローバルな事業展開を持つ企業は、サードパーティのサービスプロバイダーなしでは効率的に運営できません」とTrezorはXアカウントで返信した。このウォレットメーカーはさらに次のように付け加えた。
「可能な限り社内で処理することを目標としていますが、ビジネスのあらゆる部分を自社だけで行うことは現実的ではありません。SkladonはTrezorの注文を配送するパートナー企業の1つであり、彼らはお客様の荷物を届けるために必要な情報のみを保持しています。」

Coinoneが、機密情報を含む顧客データの漏洩を明らかにしました。こうした仮想通貨関連のセキュリティインシデントが相次ぎ、新たな懸念が高まっています。
今すぐ読む: Coinoneの情報漏洩でパスワードや顧客機密情報が流出

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。