韓国の仮想通貨取引所「Coinone」は、2026年11月15日(日)、外部委託先のサポートプロバイダー「MetaM」に攻撃者が侵入したことを受け、大規模な顧客データ漏洩を公表しました。これにより、顧客のパスワード、銀行情報、国民識別番号、および仮想通貨ウォレットの詳細情報が流出した可能性があります。
Coinoneの情報漏洩でパスワードや顧客機密情報が流出

共有
主なポイント
- Coinoneが外部委託していたカスタマーサポート業者「MetaM」が侵入被害を受け、11種類の機密性の高い可能性のある顧客情報が流出したということです。
- 同取引所は、影響を受けた顧客数は依然として不明であるものの、取引インフラや暗号資産ウォレットは侵害されていないと主張しています。
- この事件は2026年に相次ぐ暗号資産業界のデータ漏洩事例の一つとなり、第三者のセキュリティや顧客プライバシーへの懸念を高めています。
Coinoneのデータ漏洩で11種類の機密情報が流出
Coinoneの公式発表によると、侵入は11月12日(木)韓国標準時午前4時頃に発生しました。この際、許可されていない攻撃者が、同取引所の電話およびオンラインによる顧客相談業務を扱うMetaMが運営するサーバーに不正アクセスしました。 委託業者は同日午前9時20分頃にコインワンに通知し、同取引所は11月15日にこの事案を公表しました。
Coinoneは取引高ベースで韓国第3位の暗号資産取引所で、2位のBithumb、市場をリードするUpbitに次ぐ位置付けにあります。 この韓国の取引プラットフォームは、OKXを資金提供者の一つとしており、OKXが20%の株式を保有し、残りの所有権はCoinoneの創業者兼CEOであるチャ・ミョンフン氏、Com2uS Holdings、および韓国投資証券の間で分割されています。
日曜日の発表で、Coinoneはセキュリティ上の不具合の深刻さを認め、次のように述べました。
「当社はお客様の個人情報の保護を最優先としてまいりましたが、外部の攻撃者が、カスタマーサポート業務を委託していた業者のサーバーに不正アクセスを行い、お客様の個人情報が漏洩したことをお知らせしなければなりません。」
同取引所はさらに次のように付け加えた。
「この業務を外部委託した企業として、当社は本件に対し深い責任を感じており、心よりお詫び申し上げます。」
漏洩の可能性がある顧客確認(KYC)情報は、電話番号、氏名、メールアドレス、生年月日、銀行口座番号、パスワード、住民登録番号、身分証明書の発行日、住所、仮想通貨ウォレットアドレス、取引識別子(TXID)の11項目に及びます。
ただし、すべての顧客の11項目が漏れ出したわけではありません。流出した情報は、過去のカスタマーサポート対応の際に自発的に提供されたものであり、Coinoneのサポートセンターに一度も連絡したことのない顧客は今回の事案の対象外となります。
Coinoneは、影響を受けた顧客の数や攻撃者が具体的にどの程度の情報を入手したかについては明らかにしていません。同社は、顧客が自身の個人情報の漏洩有無を確認できる専用の照会サービスを導入する予定です。
Coinoneは、セキュリティ侵害にもかかわらず顧客資金は安全だと主張しています。
漏洩した情報が機密性が高いにもかかわらず、Coinoneは自社の主要な取引インフラには影響がなかったと主張しています。同社の顧客口座、取引システム、および暗号資産ウォレットは、MetaMの侵害されたサーバーとは独立して稼働しています。同取引所は次のように強調しました:
「現時点で漏洩した一部の情報だけでは、第三者がお客様のアカウントにログインしたり、資産を引き出したりすることはできません。」
Coinoneは、同社の認証手順では登録済みのワンタイムパスワードやKakaoTalkによる追加の確認が必要であり、不正なログイン方法はブロックされていると説明した。とはいえ、ウォレットが直接侵害されていないからといって、その後の金融詐欺の可能性が完全に排除されるわけではない。
Coinoneは、不審なIPアドレスをブロックし、侵害されたシステムへのアクセスを制限したほか、取引監視を強化し、外部委託していたカスタマーサポート業務を一時的にメールのみの対応に切り替えたと説明しました。また、同社は韓国インターネット・セキュリティ庁、個人情報保護委員会、金融監督院にも通報しました。 Coinoneの説明によると、調査チームはMetaMおよび外部のセキュリティ専門家と協力して、今回の侵入事件を調査しています。特に懸念されるのは、カスタマーサポートでの会話内容が悪用される可能性です。本人確認番号、銀行情報、過去のやり取りを掌握した攻撃者は、警戒心の薄い顧客を標的とした、説得力のあるなりすましやフィッシング詐欺を仕掛ける恐れがあります。Coinoneは次のように警告しました:
「過去のカスタマーサポートでのやり取りに言及する電話やメッセージも、なりすましの試みである可能性がありますので、十分にご注意ください。」
過去にサポート対応の際にパスワードを開示した顧客に対しては、同一のパスワードを再利用している関連のないサービスを含め、直ちにパスワードを変更するよう指示が出されました。
2026年を覆う5つの主要な仮想通貨データ漏洩事件
Coinoneによる今回の公表は、2026年に仮想通貨関連企業で発生した他のいくつかの注目すべき顧客情報漏洩事件に続くものであり、攻撃者が従来の取引所ウォレットにとどまらず、運用システムをますます悪用している実態を浮き彫りにしています。
11月3日にはGnosis Payが従来の暗号資産デビットカードインフラに不正アクセスされ、支払いカード情報やウォレットアドレスなどの顧客情報が流出した可能性があると発表しました。
Chainalysisは10月下旬に別のセキュリティインシデントを公表し、その後11月上旬に調査結果を補足しました。同社の調査により、アカウント認証情報、パスワードハッシュ、認証トークンが流出したことが判明しましたが、機密性の高い調査記録へのアクセスがあったという証拠は確認されていません。韓国の取引所Bithumbも10月、社内通信インフラへの不正アクセスを受けました。 調査の結果、6,444人の顧客に関連する記録が特定され、そのうち844人の個人情報が直接流出したことが判明しました。一方、Coinbaseは、サードパーティの分析プロバイダーであるAmplitudeが関与した9月のセキュリティインシデントに関連して顧客情報の流出を公表しました。同取引所は、自社のインフラおよび顧客の資金には影響がなかったと主張しています。
これらのインシデントは規模や技術的状況が大きく異なるものの、総じて、仮想通貨の保管システムが侵害を免れた場合でも顧客情報は依然として脆弱である可能性を示しています。韓国の個人情報保護法に基づき、影響を受けたCoinoneの顧客は、実際の金銭的損失を立証することが困難な場合でも最大300万ウォンの法定損害賠償を請求できます。
Coinoneにとっての未解決課題は、影響を受けた顧客の数、実際に抽出された情報の内容、および追加の詐欺が発生するかどうかである。より広範な懸念は、仮想通貨の盗難にとどまらない。顧客資産の保護に成功した取引所であっても、セキュリティ対策が不十分な第三者との提携を通じて、ユーザーを長期的な金銭的リスクや身元情報のリスクにさらす可能性がある。
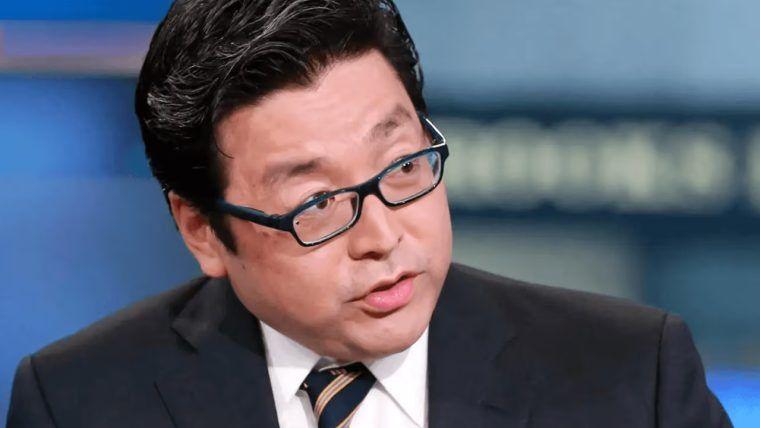
リー氏は、一時的なショックやデジタル資産のトークン化の進展を理由に、暗号資産市場で今後到来するスーパーサイクルを指摘しています。
今すぐ読む: トム・リー氏、暴落でも暗号資産の巨大スーパーサイクル予測

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。