2026年11月21日(土)、Chainflipは大規模なセキュリティ侵害に見舞われ、攻撃者によって同社のビットコインおよびイーサリアムの保管庫から約1,200万ドルが流出した。この事件により、このクロスチェーン取引プロトコルは緊急停止を余儀なくされ、ネイティブトークンであるFLIPは急落した。
Chainflipのハッカーが1,200万ドルを盗み、FLIPトークンは69%急落

共有
主なポイント
- 調査チームは、不正引き出しがどのように行われたかを説明しうる異常な暗号署名を発見しました。
- 攻撃者は盗んだステーブルコインをイーサリアムに交換し、その後、数千枚のコインをTornado Cash経由で送金しました。
- Chainflipは、11月23日(月)を期限として、被害額の10%に相当する報奨金を提示しています。
ビットコインとイーサリアムの連携取引によりChainflipの金庫が空に
Chainflipとして知られる分散型取引所(DEX)は、ユーザーが従来のラップド資産に頼ることなく、異なるブロックチェーン間でネイティブな暗号資産を交換できるようにしています。そのインフラは、共有金庫の管理と送金の承認を担当する最大150人のバリデーターからなる分散型ネットワークを通じて運用されています。
通常、資産がこれらの準備金から引き出されるには、約100人のバリデーターが閾値署名プロセスに参加する必要があります。このシステムは集約型暗号署名を採用しており、リスクを最小限に抑えるため、署名鍵は通常3日ごとにローテーションされます。しかし、侵入者はこれらの保護措置を回避することに成功しました。
オンチェーン調査によると、攻撃者は11月11日頃から準備を開始し、関連資金をイーサリアムベースのプライバシーミキサー「Tornado Cash」経由で移動させていました。11月20日にはFLIPトークンを購入し、バリデーターアカウントを登録してChainflipインフラ内に足場を築きました。
盗難は11月21日午前1時41分(米国東部時間)頃に始まり、ビットコイン取引1件で122.86137042 BTCが新規作成されたアドレスへ送金されました。その約20分後、資金は再び移動し、取引履歴に新たなステップが追加されました。
続いてUTC 07:10:59にイーサリアム側の引き出しが行われ、VaultのtransferBatch関数を通じて実行されました。この操作により、520.2243399 ETH、 3,249,631.41 USDC、および758,141.33 USDTがアドレス0x7d14a719072DA80076b4edcec3e3401209d21Eafへ送金されました。
この取引を送信したウォレット(0x78fa4ac270db14886033e95b9b9e93f887aa2db0)は、その約1分前にTornado Cashから初期の取引手数料を受け取っていました。 このアドレスの取引履歴はそれ以外には空であるため、今回の操作のために特別に作成されたものと推測されます。数分以内に、ステーブルコインの資金はUniswapを通じてイーサに交換されました。その後、わずか48秒の間に実行された38件の取引を通じて、約2,909 ETHがTornado Cashに入金され、捜査当局は急速に断片化した痕跡を追跡せざるを得なくなりました。
暗号化上の異常が、バリデーターのセキュリティにおける潜在的な弱点を露呈
ブロックチェーン分析企業のBitqueryは、2023年以降にChainflipのEthereum KeyManagerによって承認された299,677件の署名を調査し、不正な送金と通常の金庫(Vault)活動を区別する不規則性を特定しました。 当該トランザクションには、確立された連番パターンから逸脱した39桁のノンスが含まれていた。過去のデータセットに含まれる他の署名のうち、同様の特徴を示すものは一つもなかった。この発見は、認証情報が通常の多者署名手順の外で生成された可能性を示唆しており、集約署名キーまたは十分な量の暗号シェアへの不正アクセスを通じて行われた可能性がある。
再入攻撃や従来のスマートコントラクトのロジック上の脆弱性とは異なり、Vaultは一見有効な署名を受け入れていました。したがって、根本的な問題は、コントラクトが指示を正しく実行したかどうかではなく、攻撃者がその署名を作成するために必要な権限をどのように入手したかという点にあります。
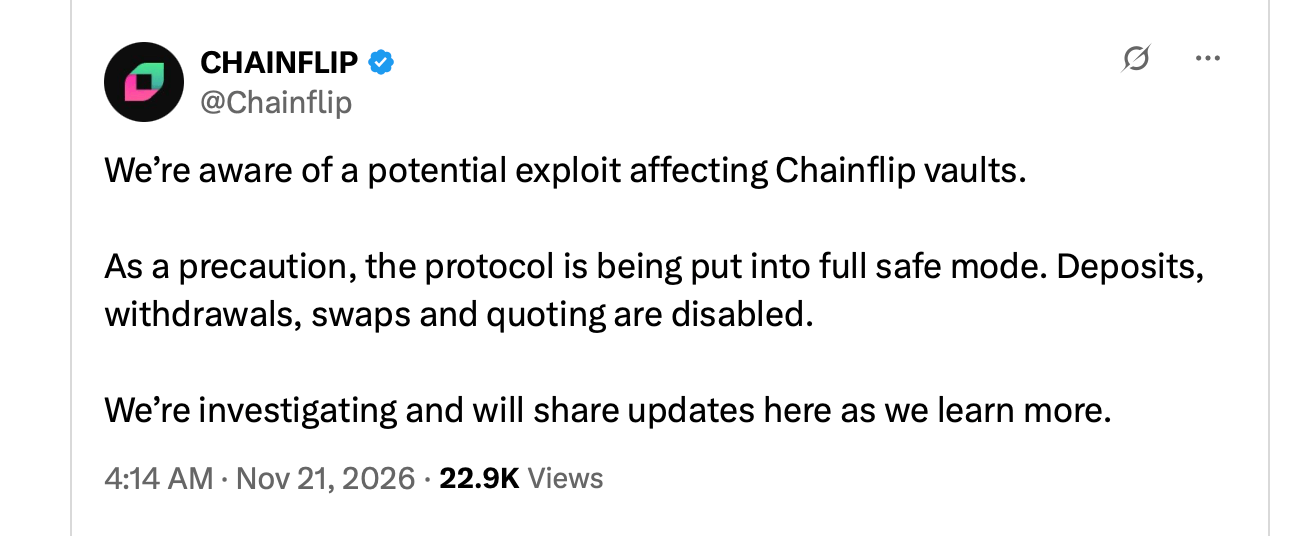
Chainflip Labsはその後、このインシデントを新規登録されたバリデーターと関連付け、調査チームが原因となった具体的なメカニズムを特定し修正したと述べました。しかし、同組織は、この脆弱性がどのように発生したかを正確に説明する包括的な技術的な事後分析を公表していません。
前回予定されていた鍵のローテーションは11月18日に行われました。不正送金発生後、バリデーターらは約1時間42分後に追加のローテーションを実施し、通常スケジュールより前倒しで侵害された可能性のある認証情報を更新しました。Arbitrumを含む他のヴォールトでは、同様の即時引き出しは確認されていません。
Chainflip、10%の報奨金を懸けて復旧の最終通告
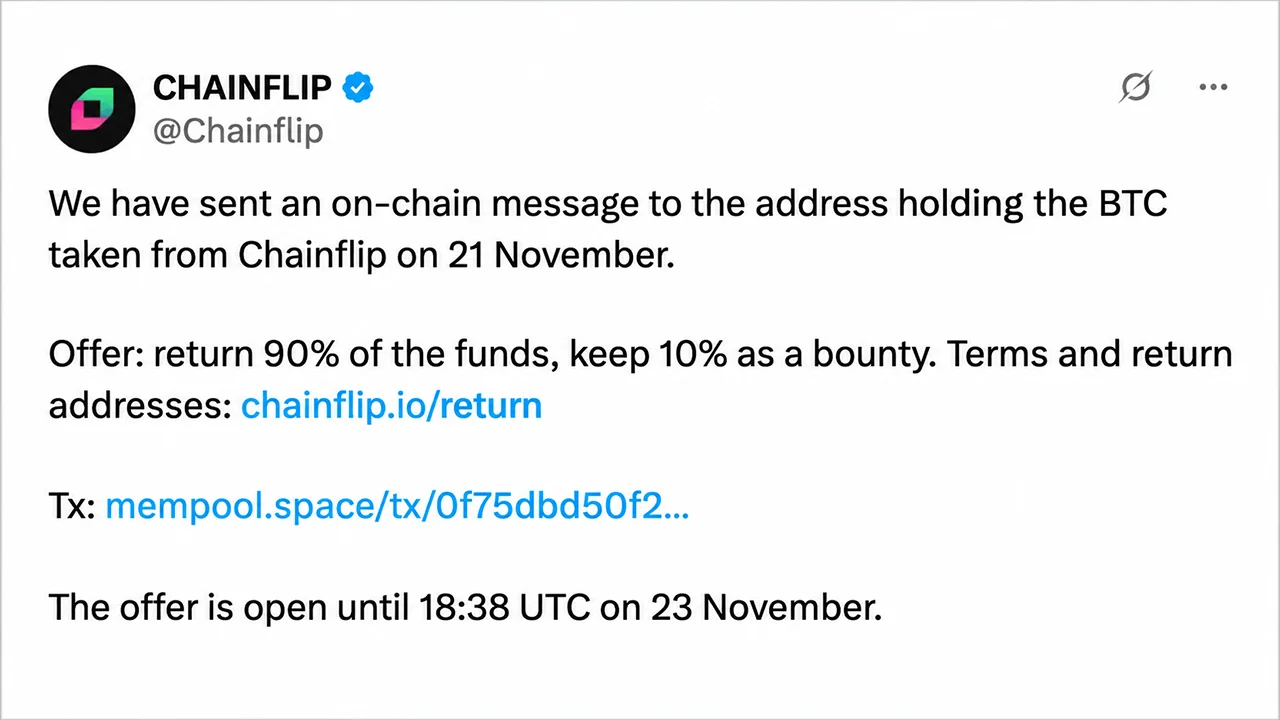
開発チームは「フルセーフモード」を有効化し、調査が続く間、入出金、スワップ、価格提示を一時停止しました。 Chainflip Labsはその後、オンチェーンメッセージを通じて犯人に連絡を取り、11月23日(月)18:38(UTC)までに収益の90%を返還すれば、残りの10%を保持することを許可すると提案しました。
要求された返済額は110.57523337 BTCと2,618.1 ETHで、後者はイーサリアム側で換算された保有分にあたります。この提案に従い期限内に返済があれば、Chainflipはこれを「ホワイトハットによる回収」と扱い、現在提出している法執行機関への通報を取り下げる予定です。
また、ブロックチェーン監視企業が関連アドレスを特定し、プライバシーミキサーからの引き出しを監視していることも警告しました。報道によると、捜査当局はバリデーター登録に使用されたサーバーを特定したほか、犯人の身元特定に役立つ可能性のある追加のメタデータも把握したということです。
Chainflipは、当局がすでにこの盗難に関する通報を受けていることを確認しました。11月22日時点で、返還の発表はなく、同社は被害を受けたユーザーに対する正式な補償計画も提示していません。
FLIP価格の暴落で11月の反発が帳消しに
このセキュリティ上の不具合により、同プロトコルのネイティブ暗号資産にとってそれまで好調だった11月の流れが断ち切られた。FLIPは11月上旬には0.30ドル前後で取引されていたが、11月18日から20日にかけて0.45ドルから0.48ドルの範囲まで上昇していた。 その後の清算で上昇分は帳消しとなり、資産価格は5月下旬以来の水準に押し下げられました。
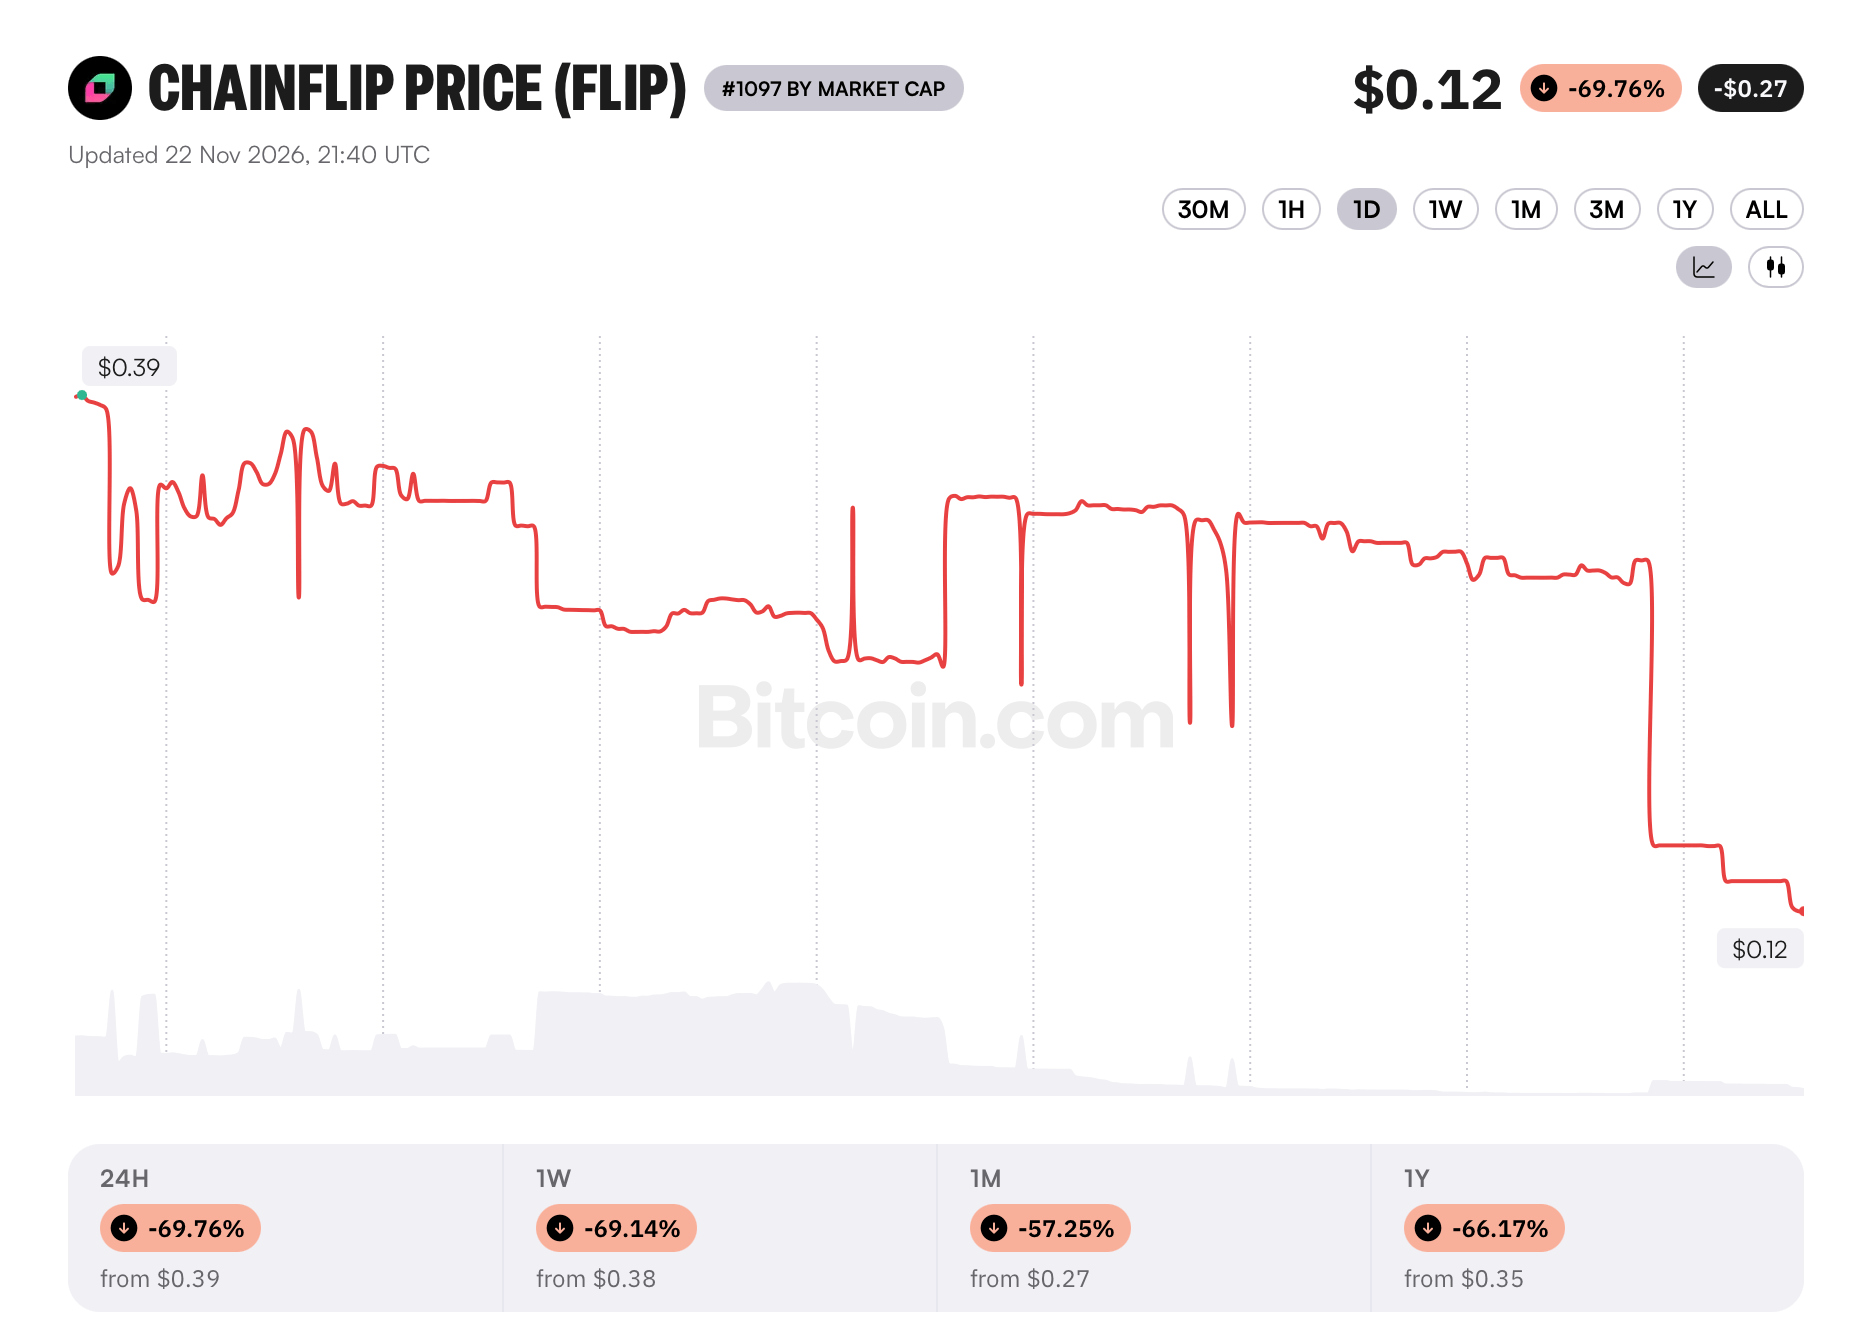 日曜日までに、Bitcoin.comの市場価格フィードによると、FLIPは1単位あたり0.12~0.15ドルで推移し、過去24時間の下落率は約60~66%に達したとの報告があります。 取引所ごとの価格差は、流動性の低さと市場の変動性を反映していました。この事態は、9月12日に発生したChainflipの脆弱性攻撃に起因する懸念も再燃させました。当時、TRONのトランザクション・メモの欠陥により、攻撃者は合計約736,442 USDTに相当する二重払い戻しを獲得できていました。
この以前の脆弱性では、すでに処理済みの預入がスワップの失敗として誤って解釈されていました。バリデーターは最終的に、余剰資金を用いて影響を受けた流動性プロバイダーへの補償を承認しました。今回のインシデントは、疑われる脆弱性が孤立した取引処理エラーではなく承認インフラそのものに関わるものであるため、本質的に異なる課題を提示しています。
Chainflipにとって、当面の金銭的損害は問題の一部に過ぎません。迫りくる復旧期限、未解決の技術的課題、顧客への補償をめぐる不確実性により、同プロトコルはセキュリティアーキテクチャの厳しい試練に直面しています。たとえ失われた資産が回収されたとしても、分散型セキュリティ対策がなぜ機能しなかったのかを解明することは、信頼を再構築するために不可欠でしょう。
週末の売り圧力によってビットコインが5万5000ドル近くまで下落したことを受け、ナスダックの売り圧力が続けば、ビットコインは5万ドルを試しに行く可能性があります。ビットコインは再び
今すぐ読む: アーサー・ヘイズ氏、「ナスダックが下落すればビットコインは5万ドルを試す可能性も」と警告

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。