CoinDCXは、同社のCEOが不審なウォレットの活動を「誤報」として一蹴してからわずか3日後に、1,600万ドル相当の仮想通貨の損失を確認しました。 このインドの取引所は、自動送金システムの不具合により、本来は廃止されているはずのウォレットに預入金が蓄積し、それが侵害されたことを認めた。CoinDCXは損失を自社で負担し、顧客の残高は安全であると述べているが、ブロックチェーン調査員らは、それらのウォレットがいつ運用を停止したかという同社の説明に異議を唱えている。
インドの取引所CoinDCX、CEOが不審送金を却下も1600万ドル損失

共有
主なポイント
- CoinDCXは、CEOが不審な活動を否定してから数日後の10月25日、1,599万USDTの損失を確認した。
- ZachXBTとBitqueryは、侵害されたウォレットインフラが廃止されていたというCoinDCXの主張に異議を唱えた。
- CoinDCXは損失を自己負担したと述べており、これにより2025年と2026年のセキュリティ関連損失の合計は約6,000万ドルとなった。
CoinDCX、CEOがハッキングの懸念を否定した数日後に1,600万ドルの損失を認める
インドの暗号資産取引所CoinDCXは、侵害された入金用ウォレットから約1,600万ドルの損失を被ったことを認めました。10月25日のこの発表は、2025年7月に発生した4,400万ドルの侵害事件からかなり時間が経過した後も、すでに廃止されたはずのアドレスが資金の処理を続けていたことをブロックチェーン調査員が発見したことを受けたものです。
CoinDCXは顧客が金銭的損害を被ることはないとしているが、同社がすでにユーザーに対し使用中止を警告していたウォレットに、なぜ数百万ドルもの資金が蓄積されていたのかという不快な疑問をこの一件は投げかけている。
「誤報」から1,600万ドルの損失認めに至る経緯
10月21日、ブロックチェーン監視者はTronネットワーク上のCoinDCX関連アドレスから約1,599万USDTが流出したことを特定しました。この資金はその後、複数の主要な暗号資産取引所に分配されました。
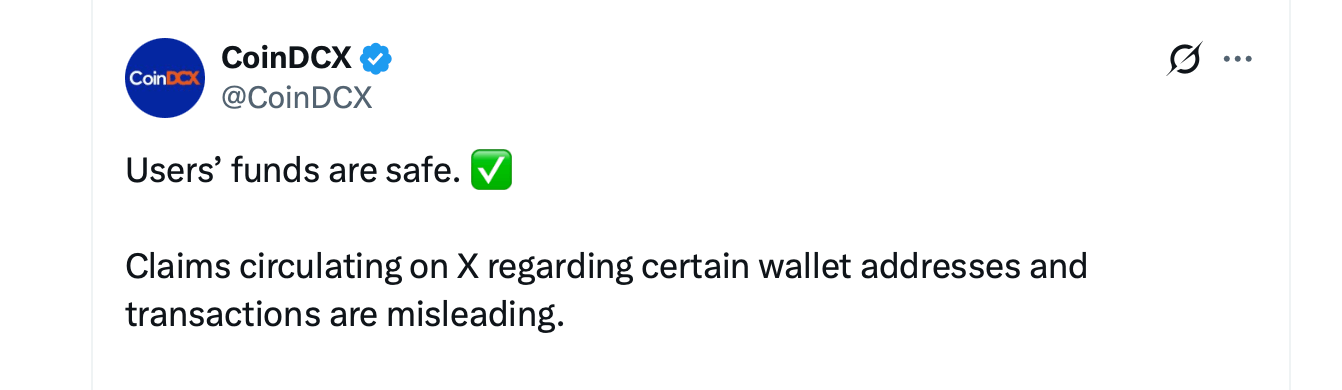
CEOのスミット・グプタ氏は10月22日、これらの初期報告を否定し、当該アドレスは前年の攻撃の際に侵害されたものであり、もはやCoinDCXの稼働中のインフラの一部ではないと主張しました。同氏はこの動きを「誤報」と表現しました。
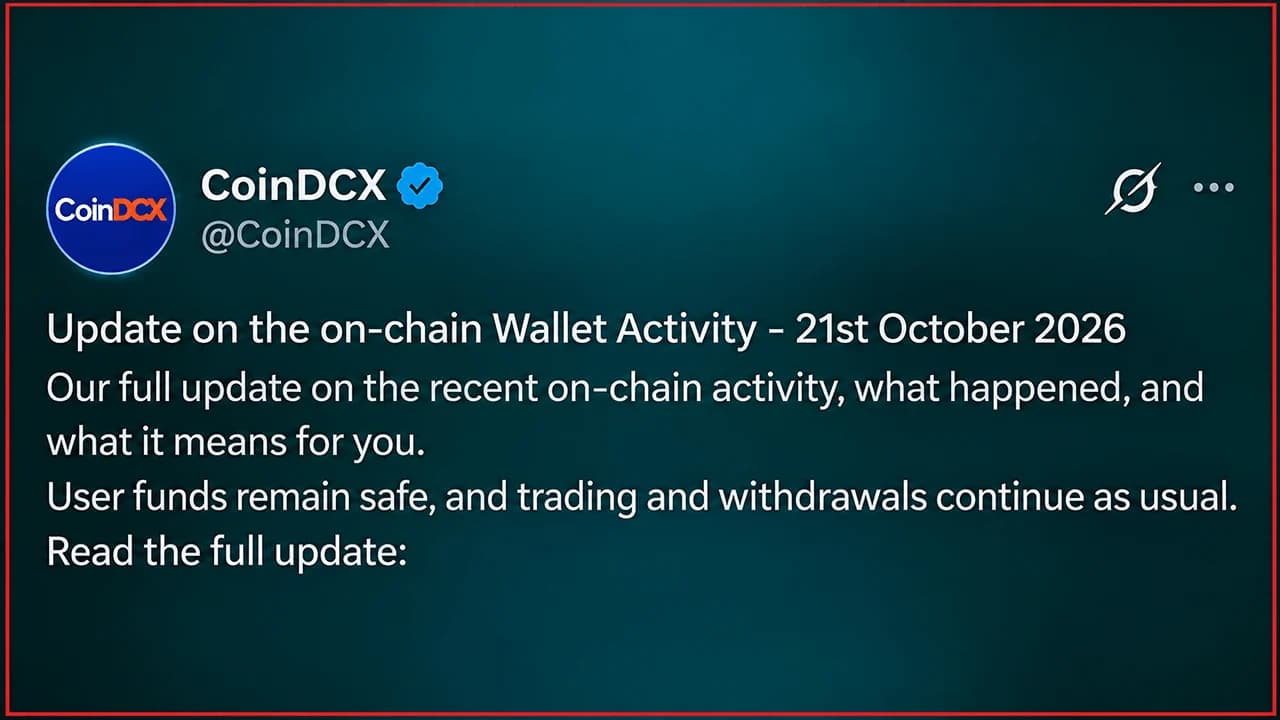
その3日後、CoinDCXは廃止済みのウォレットインフラから1,599万USDTが実際に消失したことを認めた。
引退を拒んだウォレット
CoinDCXは、警告にもかかわらず一部の顧客が廃止されたアドレスへの入金を続けていたと説明した。それらの入金を安全なウォレットに移管するように設計された自動システムが誤作動し、残高が蓄積されてしまったという。
ブロックチェーン調査員のZachXBTは、2025年の侵害から数か月後も特定のアドレスが稼働し続けていたという証拠を指摘し、同社の当初の説明に異議を唱えました。Bitqueryによる独立した分析でも同様に、2026年10月までウォレットの活動が継続していたことが確認され、インフラが完全に放棄されていたという主張と矛盾する結果となりました。
2件の侵害、約6,000万ドルの損失
CoinDCXによると、顧客口座には資金が振り込まれ、コールドストレージの保有資産は手つかずのままであり、取引や出金も通常通り行われていたという。同取引所は、15か月にわたる2件のインシデントによる約6,000万ドルの損失を現在、全額負担している。
今回の事件を受け、暗号資産取引所が古い入金アドレス、特に過去のセキュリティ侵害に関連するアドレスをどのように管理しているかに再び注目が集まっている。CoinDCXは、顧客の資金は引き続き安全であり、財務的な影響はすべて同社が吸収したと主張している。

同財団によると、ハッカーはCloudflareのAPIキーを悪用し、実際の顧客情報を用いて偽のパスポート回収通知を送信していたということです。
今すぐ読む: ハードウェアウォレットメーカーの財団が顧客データ漏洩

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。