Web3Authのセキュリティ脆弱性により、CosmosウォレットプロバイダーのKeplrは、秘密鍵の流出と広範囲にわたる不正取引の発生を受け、GoogleおよびAppleでのログイン機能を停止しました。ブロックチェーン調査チームは600万ドルを超える送金を追跡しましたが、回収作業が進んでいるため、実際の盗難総額は把握が困難です。
Keplrウォレット侵害でコスモス全体に600万ドル送金

共有
主なポイント
- Keplrは、サードパーティの認証プロバイダーであるWeb3Authに関わるセキュリティインシデントを受け、11月7日にGoogleおよびAppleによるログインを一時停止しました。
- ブロックチェーン分析企業Bitqueryは、複数のコスモスネットワークにまたがるウォレット送金の総額が約601万ドルであることを特定しましたが、一部取引には保護を目的とした復旧措置が含まれていました。
- リカバリーフレーズやハードウェアウォレットのアカウントには影響がなく、Web3AuthとKeplrは脆弱なソーシャルログイン用ウォレットのセキュリティ確保に取り組んでいます。
Web3Authの脆弱性により、Keplrのソーシャルログインアカウントが危険にさらされる
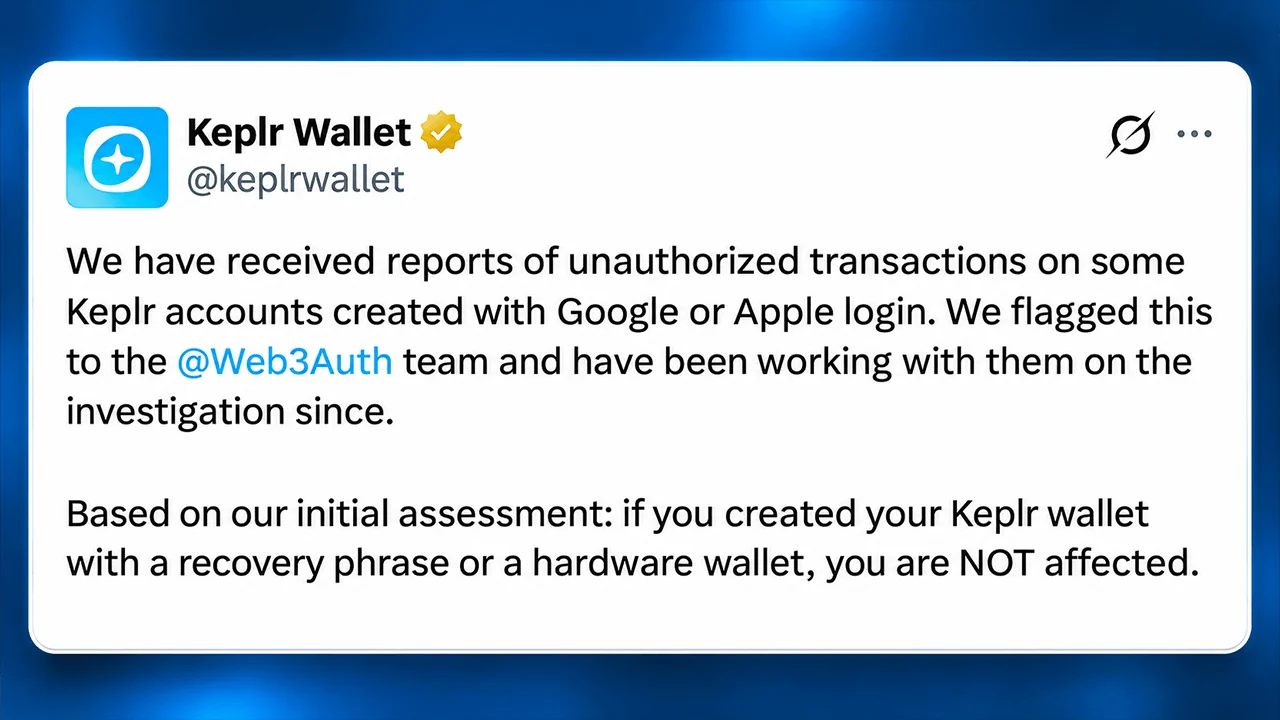
問題は11月6日(金)、Web3Authがサードパーティサービスで使用されているインフラに影響を与えるセキュリティ問題を公表したことから始まりました。土曜日早朝までに、KeplrはGoogleおよびAppleの認証を通じて作成されたアカウントに関連する不正取引を報告し、これを受けてウォレットプロバイダーは両方のログイン方法を無効化しました。
Keplrを開発するChainapsisの共同創業者であるJosh Lee氏はその後、この脆弱性の原因はKeplr自身のソフトウェアではなくWeb3Authにあると明らかにしました。初期の推定ではソーシャルログインアカウントの約20%が影響を受けたとされていましたが、実際に悪用されたのはそのごく一部にとどまると報告されています。
この区別が重要なのは、Keplrのソーシャルログイン機能が従来のユーザーが管理するリカバリーフレーズではなくサードパーティの鍵インフラに依存しているためです。この利便性は暗号資産の導入を簡素化する一方で、従来のハードウェアウォレットやシードフレーズの仕組みには存在しない依存関係を生み出しています。
ブロックチェーン分析企業のBitqueryは、11月6日から7日にかけての取引を調査し、Cosmos Hub、Osmosis、Celestia、Akash、Noble、Dydx、Babylon、Injectiveにおいて、ウォレットから資産が大量に流出する活動が確認された。
同社の調査によると、11月7日時点の評価額に基づき、収集用アドレスには少なくとも601万ドル相当の資産が送金されたと推定されている。内訳は、Cosmos Hubが約350万ドル、次いでOsmosisが104万ドル、Injectiveが61万5,000ドルとなっている。
Keplrによる600万ドルの盗難推定額が複雑である理由
Bitqueryの分析によると、この攻撃に関与した固有の秘密鍵は約44,700件に上り、関連する7つのネットワーク上で影響を受けたウォレットの86%が、Keplrからの最初の警告後に送金を行っていました。ウォレットごとの損失の中央値はわずか1.34ドルでしたが、最大の単一送金額は325,000ドル近くに達しました。
また、調査チームは21日間のアンボンディング期間を経ずに移動した約196万のステーキング済みATOMも記録しました。これらの取引ではリキッドステーキングの仕組みが利用され、ポジションが譲渡可能なシェアトークンに変換されると同時に、約25万1,000ドル相当のステーキング報酬が転用されていました。
しかし、その後の情報開示により、重要な複雑な事情が明らかになりました。KeplrとWeb3Authは、ホワイトハットによる回復作業が、露見したアクセス経路を利用して、脆弱な資産を保護管理下に移動させていたことを確認しました。
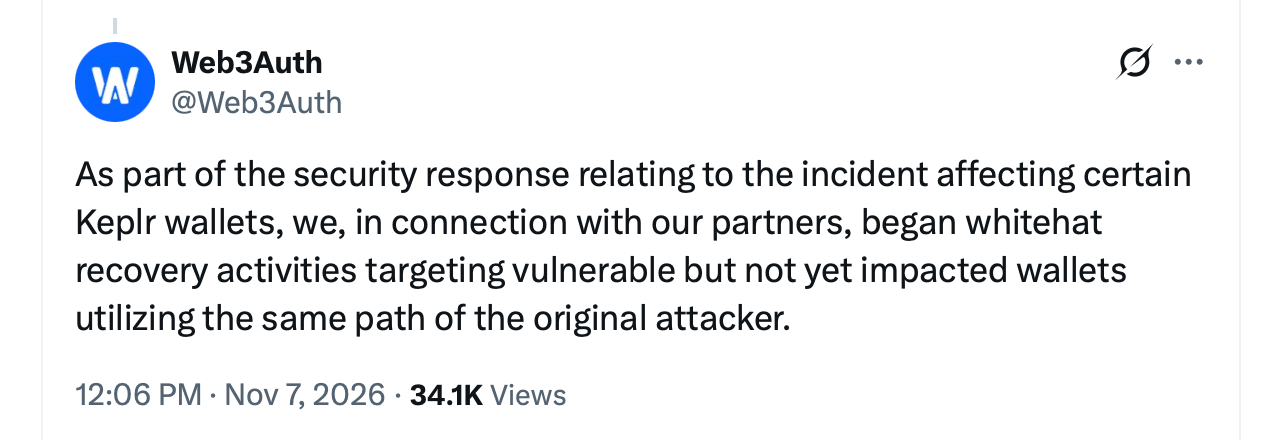 11月8日(日)、KeplrはBitqueryが調査した複数のコレクターウォレットと重複する回復用アドレスを特定しました。したがって、601万ドルという金額は確認された送金総額を表すものであり、回収不能な盗難額の検証済み集計値ではありません。
| ブロックチェーン・ネットワーク | 検証済みの回収アドレス |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Injective | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| バビロン | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
KeplrとWeb3Authが復旧作業を開始
Web3Authは、同社の保護措置を通じて移管された資金は引き続き安全であると主張しています。一方、Keplrは、資産が安全確保のために移管されたため、影響を受けたユーザーの一部が予期せず残高がゼロになっていることに気付く可能性があるとして注意を促しました。両社は、この脆弱性の正確な技術的原因を明らかにしておらず、確定的な損失額も算定しておらず、包括的な補償スケジュールも発表していません。
GoogleやAppleなどのグローバルテクノロジー企業を通じてアカウントを作成したユーザーは、追加の資産を入金せず、残りの流動資産を新たにセキュリティ対策が施されたウォレットに移すとともに、一方的な回復の申し出には応じないよう注意すべきです。ステーキングされた資産については、追加の手続きが必要になる可能性があります。現時点では、この事件は仮想通貨ウォレットの設計における不都合な矛盾を浮き彫りにしています。 秘密鍵の管理を簡素化することでブロックチェーンアプリケーションへのアクセスは容易になりますが、認証を外部委託することは新たな潜在的な障害点を生み出します。保護目的の送金と悪意のある引き出しとの照合が完了するまでは、業界を震撼させたこの数百万ドル規模のセキュリティ騒動は、技術的な緊急事態であると同時に会計上の謎としても残ることになります。

Gnosis Payでのデータ漏洩により、自宅住所、カード番号、連携された暗号資産ウォレットなどの顧客情報が流出し、懸念が高まっています。
今すぐ読む: Gnosis Payの個人情報漏洩で顧客の機密情報が流出

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。