Gnosis Payは、2026年11月6日(金)、旧式の消費者向けカードシステムに不正アクセスがあり、顧客情報が流出したことを確認しました。影響を受けたユーザーの一人は、自身の氏名、自宅住所、カード番号、および連携していた仮想通貨ウォレットの情報が流出したと報告していますが、同社によると、顧客の資金は安全に保たれているということです。
Gnosis Payの個人情報漏洩で顧客の機密情報が流出

共有
主なポイント
- Gnosis Payは2026年11月3日に不正アクセスを検知し、11月6日にデータ漏洩を公表するとともに、検知から2時間以内に被害拡大の防止措置を開始しました。
- Rotkiの創業者であるLefteris Karapetsas氏は、自身の氏名、自宅住所、カード番号、連携した仮想通貨ウォレットアドレスが流出したと報告しました。
- 影響を受けた消費者向けカードシステムは2026年12月20日に廃止される予定ですが、同社のエンタープライズプラットフォームには影響がなかったと報じられています。
Gnosis Payに何が起きたのか?
この暗号資産決済プロバイダーは、監視システムが不正アクセスを検知してから3日後に本件を公表しました。Gnosis Payのデータ漏洩に関する最新情報によると、今回の侵入の影響を受けたのは、同社のホワイトラベル決済プログラムを支えるエンタープライズプラットフォームではなく、B2C(企業対消費者)カードインフラでした。
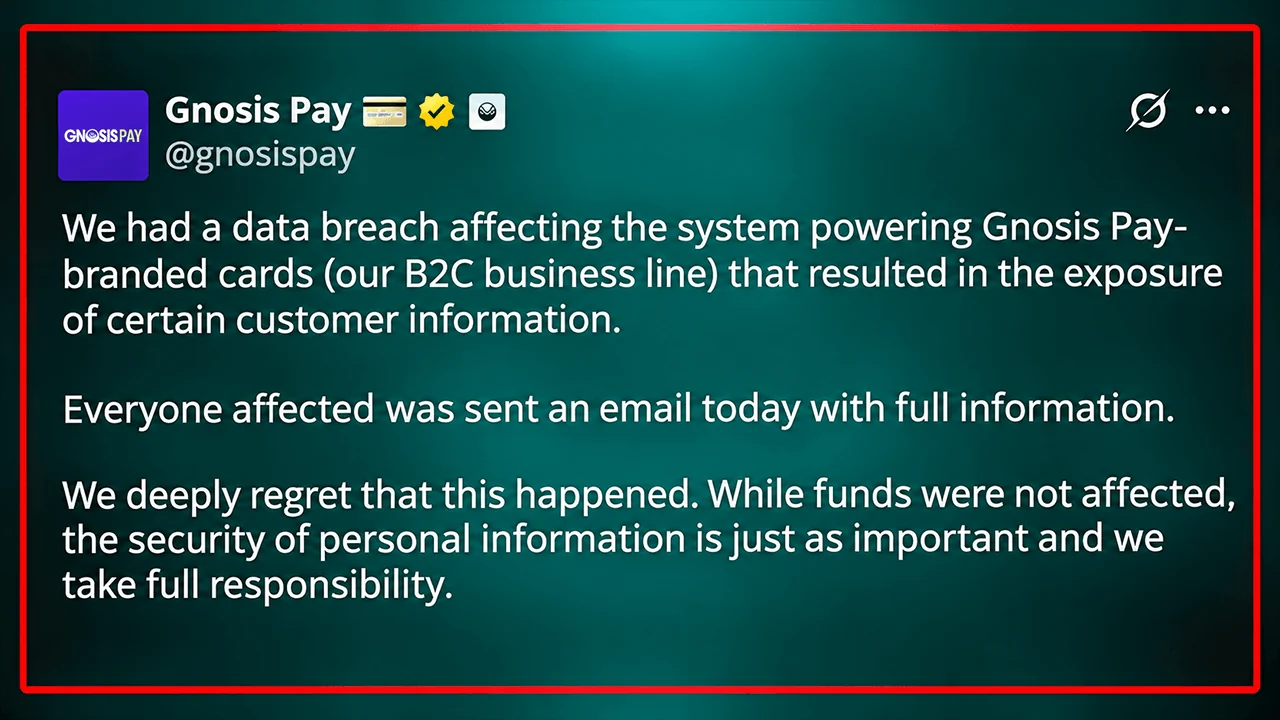
「2026年11月3日、当社の監視システムが、Gnosis Payブランドのカード(当社のB2C事業)を支えるシステムへの不正アクセスを検知し、その結果、一部の顧客情報が漏洩しました」と同社は説明した。
Gnosis Payは、セキュリティ担当者が直ちに対応し、検知から2時間以内に被害の封じ込め措置を開始したことを強調した。同社はその後、影響を受けた認証情報を更新し、侵入の原因となった脆弱性に対処した。
「データ漏洩はGnosis Payブランドのカードを発行するシステムに限定されており、このシステムはすでに2026年12月20日に運用終了が予定されていました」とGnosis Payは述べました。「当社のすべてのホワイトラベルカードプログラムを支えるエンタープライズプラットフォームは影響を受けていません。」
同社は影響を受けた顧客の数や漏洩した情報の詳細な一覧を公表していません。その代わりに、影響を受けたカード保有者には、どのアカウント記録にアクセスされたかを詳細に記した個別の通知が送られています。
Gnosis Payのウォレットアドレスが氏名や自宅住所と共に流出した。
この問題による潜在的な影響は、従来の決済カード詐欺の範囲を超えています。仮想通貨ポートフォリオ追跡サービス「Rotki」の創設者であるレフテリス・カラペツァス氏は、自身の漏洩情報には氏名、住所、カード番号に加え、アカウントに関連付けられたすべての仮想通貨ウォレットアドレスが含まれていたと報告しました。
「極めて失望している。私はすでにユーザーとして離脱していたが、せめて私のデータくらいは保護できたはずだ……。本当に残念だ」とカラペツァス氏は記した。
今回の情報漏洩は、自己管理型暗号資産決済を取り巻く不快な矛盾を浮き彫りにしています。顧客がデジタル資産の管理権を保持していても、中央集権的な決済インフラは、特定可能な個人と公的に追跡可能なブロックチェーンアドレスを結びつける情報を依然として蓄積し得るのです。
このような情報の組み合わせは、特に金融情報に住所が併記されている場合、標的型フィッシング、なりすまし、さらには物理的な脅迫の機会を生み出します。ただし、現時点で公開されている情報からは、流出した記録がすでにそうした目的で悪用されたかどうかは明らかになっていません。
失望したのはカラペツァス氏だけではありませんでした。「3度目のハッキングを防ぐために、明日サービスを停止してもらえませんか?」とあるXユーザーが、この件に関するGnosis PayのX投稿に返信しました。「あなたたちを徹底的に訴えるには、どのアドレスを使えばいいんですか?」と別のXアカウントが尋ねました。
Gnosis Payはセキュリティ侵害を受け、3Dセキュア認証を導入しました。
Gnosis Payはオンラインカード決済で3Dセキュア認証を必須化し、不審なカードおよびウォレット活動を強化しました。これらの保護措置は、消費者向けシステムが12月20日に予定通り廃止されるまで継続されます。「心よりお詫び申し上げます」と同社は声明で述べました。Gnosis Payはさらに次のように付け加えました。
「お客様の個人情報が流出したことの重大さを理解しており、このような事態が発生したことを深く遺憾に思います。資金には影響がありませんでしたが、個人情報のセキュリティも同様に重要であることを認識しています。」
同社はまた、パートナー企業やカード発行会社への通知を行い、関連するデータ保護当局とも連絡を取っています。Gnosis Payは包括的なセキュリティ調査を実施するとともに、盗まれた情報が悪用されていないかを確認するための専門的な監視体制を整えていると述べました。同社は次のように注意を促しています:
「Gnosis Pay、提携アプリ、またはお客様のカードに関する予期せぬメール、テキストメッセージ、電話、手紙については、たとえお客様の実際の詳細情報や実際の購入履歴が含まれていても、疑ってかかるようにしてください。」
「シードフレーズ、秘密鍵、PIN、またはカード番号の全桁を絶対に共有しないでください」とGnosis Payは付け加え、正当な担当者であれば、未承諾の連絡を通じて機密情報を要求したり、顧客に資金の送金を指示したりすることは決してないことを強調した。
今回の11月の公表は、2026年6月に発生した別のGnosis関連インフラへのインシデントに続くものです。そのインシデントでは、約150万ドルから180万ドルの損失が発生したと報じられており、Gnosisはその後、その損失を補填しました。
今回の情報漏洩は資産の即時的な管理リスクというより、主に個人のプライバシーを脅かすものです。とはいえ、漏洩した身元情報が透明性の高いブロックチェーン上の取引と個人を恒久的に結びつけてしまう可能性があるため、この区別がもたらす安心感は限定的です。
脆弱なインフラを廃止すればそのシステムを通じた将来のリスクは排除できるかもしれませんが、機密性の高い個人情報の漏洩を元に戻すことはできません。Gnosis Payは顧客の資金は安全であると述べていますが、漏洩した身元情報、住所、および暗号資産ウォレットとの関連性は、簡単に取り消すことのできないプライバシー上のリスクをもたらしています。
今回のGnosis Payの事件は、2026年に相次いだ暗号資産業界のデータ漏洩の一連の出来事に続くものです。1月にはLedgerが顧客情報を流出させ、続いてSafepalでは約4万人の顧客に影響を与える情報漏洩が発生し、Trezorでは約8万1,000人が関与する情報漏洩が発生しました。 また10月にはKeystoneが侵入被害を受け、約2万6,000件の購入者記録が流出したほか、Chainalysisもユーザーの認証情報や認証トークンが関与する情報漏洩を公表しました。
バイナンスを襲ったハッカーは、盗んだアルトコイン1億7500万ドル相当を2,300 BTCに換金し、Elliptic社は2万のウォレットと6万5,000件の取引を追跡しました。
今すぐ読む: バイナンスハッキング、ハッカーがさらに2,300ビットコイン蓄積

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。