2026年11月5日(木)、サードパーティの取引プラットフォーム「Signalplus」が潜在的なセキュリティ上の問題を報告したことを受け、バイナンスはSignalplusに関連付けられていたすべてのAPIキーを無効化しました。同取引所は、自社の内部システムには影響がなく、顧客の資金は安全なままであると述べました。
バイナンス、SignalplusのAPIアクセスを停止 6.34億ドルハッキングから数日

共有
主なポイント
- バイナンスは、潜在的なセキュリティ問題を受けて、11月5日にシグナルプラスのAPIキーを無効化しました。
- CZ氏はSignalplusユーザーに対し、他の取引所に接続されているAPI認証情報を無効にするよう呼びかけました。
- バイナンスは、Signalplusの問題と10月29日のハッキング事件との間に現時点で確立された関連性はないとしています。
この予防措置は、10月29日に発生したバイナンスの63億4000万ドル相当のハッキング事件からわずか1週間後に講じられました。同事件では、攻撃者が複数のブロックチェーンにまたがる17のホットウォレットを侵害したと報じられています。両事件は数日間の間隔で発生しましたが、両者の関連性を裏付ける証拠は確認されていません。
バイナンス、予防措置としてSignalplusのAPIキーを無効化
バイナンスは、外部取引サービス「シグナルプラス」に関する潜在的なセキュリティ問題の通知を受けた後、同サービスとの連携を停止しました。
「サードパーティのプラットフォームであるSignalPlusから報告された潜在的なセキュリティ問題を受け、当取引所は直ちなる予防措置として、SignalPlusに関連付けられたすべてのAPIキーを予防的に削除しました」と、同取引所はX上で発表しました。同社はさらに次のように付け加えました。
「バイナンスの自社システムには影響はありません。ユーザーの資金は安全に保たれています。」
シグナルプラスは香港を拠点とするフィンテック企業で、人工知能(AI)を活用した取引ツール、オプション分析、執行サービスを提供しています。同社のソフトウェアはアプリケーション・プログラミング・インターフェース(API)を通じて暗号資産取引所に接続し、顧客が資産を取引所から移すことなく取引を実行できるようにしています。
影響を受けたバイナンスのユーザーには、自身のアカウントから直接、ポジションや未約定注文を確認するよう指示が出されました。 同取引所は、Signalplusが問題を解決したと確認するまで新しいAPI接続を確立しないよう推奨しました。また、この中央集権型取引所(CEX)は、承認されたIPアドレスからのみAPIアクセスを許可する「IPホワイトリスト」を有効にするようユーザーに強く促すとともに、他の連携プラットフォームに対してもセキュリティ対策の見直しを呼びかけました。
CZ、トレーダーに対しSignalplusのAPIキーの無効化を警告
バイナンス創業者で通称CZと呼ばれるチャンペン・ジャオ氏は、より広範な警告を発し、トレーダーに対しバイナンス以外のプラットフォームにおけるSignalplus接続についても確認するよう促しました。
「他の取引プラットフォームでSignalPlusを利用している場合は、今すぐすべてのAPIキーを無効にするべきです」と、Zhao氏はソーシャルメディア上で述べました。さらに、次のような注意喚起も加えました。
「一般的に、APIキーをサードパーティのプラットフォームに保存しないことをお勧めします。🙏」
Zhao氏はまた、オプションや先物を専門とする暗号資産デリバティブ取引所「Deribit」にも言及し、同プラットフォームがこの問題を報告していたと指摘しました。バイナンスの共同創業者であるYi He氏も同社の発表に同調し、「バイナンス自身のシステムには影響がない」と述べました。
彼女は具体的な声明で、顧客に対し未決済注文の確認、影響を受けた認証情報の再接続延期、IPホワイトリストの設定を推奨しました。Signalplusのセキュリティ問題については、依然として公には不明確な点が多く、提供された声明では、疑われる脆弱性の性質も、攻撃者が顧客の認証情報にアクセスしたかどうかも、いずれも確認されていません。
今回の警告は、バイナンスが6億3400万ドル相当のハッキング被害を受けた事件に続くもの
今回の予防措置は、バイナンスが10月29日のセキュリティ侵害の余波に対処し続けている中で発表されました。同事件では、約63億4000万ドル相当の暗号資産が盗まれました。以前の攻撃では、開発者システムの侵害、マルウェア、ウォレット署名インフラへの不正アクセスが確認されました。その後、攻撃者は複数のブロックチェーンをまたいで資産を転送しました。
FBIは、この盗難事件を北朝鮮の「TraderTraitor」グループによるものと断定しており、同グループは2025年のBybitハッキング事件にも関与しているとされる。北朝鮮は関与を否定している。報道によると、ステーブルコイン発行者や業界パートナーは、約28億5000万ドルを凍結または差し押さえたという。 バイナンスは顧客損失を補償すると約束し、11月1日から段階的に出金を再開しました。11月5日早朝の時点で、ブロックチェーン追跡の推定によると、主にビットコイン(BTC)とイーサリアム(ETH)からなる約32億ドル相当の暗号資産が攻撃者の管理下にあるとみられます。
現時点では、シグナルプラス問題と先週のバイナンスハッキングとの間に公的な関連性は確認されていません。
この二つの事件の違いは重要です。10月の侵害事件ではバイナンスの内部ウォレットインフラが関与したと報じられているのに対し、今回のセキュリティ対応は独立した取引プラットフォームに関連するAPI認証情報に関するものです。バイナンスがアクセス権を無効化した決定は、特に外部サービスが取引を開始できる認証情報を保持している場合、サードパーティによる取引権限について疑問を投げかけています。
SignalplusのAPIキーを無効化すべきか迷っている顧客に対して、趙氏は他の取引所との接続についても再検討するよう助言しています。一方、バイナンスはすでに自社プラットフォーム上で影響を受けた認証情報を無効化しています。バイナンスは自社のシステムや顧客の資金には影響がないとしていますが、Signalplusのセキュリティ問題の規模については依然として確認されていません。
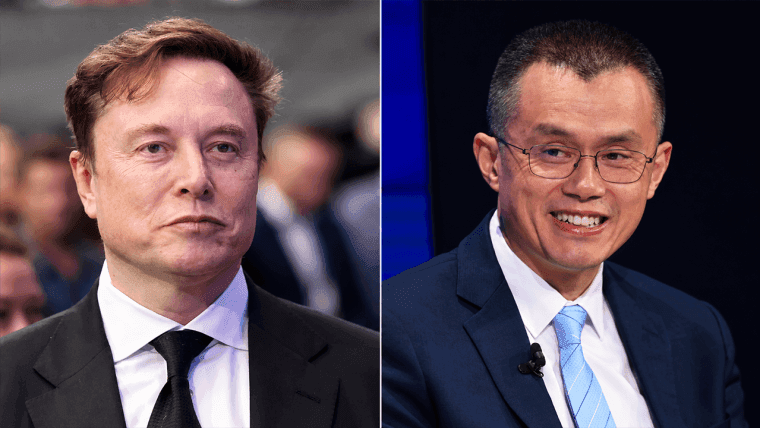
イーロン・マスク氏によるバイナンスのハッキングを巡るジョークを受け、CZ氏は同取引所が保有するスペースX関連の株式(10億ドル以上の価値)に言及し、一方、Yi He氏は同取引所の財務状況を擁護しました。
今すぐ読む: CZ、マスク氏に63億ドルハッキング巡る挑発中止要求 スペースX株を理由に

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。