韓国第2位の仮想通貨取引所であるBithumbは、外部の第三者が同社の社内モバイルグループウェアシステムに侵入し、個人情報が流出したことを確認しました。また、韓国の他の2つの金融会社も同様に侵入被害を報告しています。
ハッカーが韓国の金融企業3社を攻撃、Bithumbが情報漏洩を確認

共有

主なポイント
- Bithumbは10月27日、社内グループウェアへの不正アクセスを確認し、顧客データの漏洩有無を調査しています。
- 大信証券は38,490人の顧客データが流出したと発表し、未来アセットもハッキング被害を報告しました。
- 韓国金融監督院が調査を進めており、資金の盗難は報告されていません。
Bithumbが明らかにしたこと
聯合ニュースによると、Bithumbは外部の不正な第三者が同社の社内モバイルグループウェアシステムにアクセスし、その結果個人データが流出したことを確認しました。グループウェアとは、企業がメッセージング、電子メール、スケジュール管理、文書承認などに使用する社内コラボレーションソフトウェアであり、多くの場合、従業員の詳細情報、社内通信、場合によっては顧客記録が保存されています。
同取引所は10月27日にこの事案を発見し、顧客情報が漏洩したかどうかについて現在も調査を進めています。現時点では資金の盗難は報告されておらず、捜査当局はBithumbへの侵入と同日に公表された他の事案との関連性を確認していません。
なお、バックオフィスシステムの侵害は、攻撃者が暗号資産を直接奪い去る「ホットウォレット」へのハッキングとは異なる点に留意すべきです。しかし、それでもユーザーや従業員に対する標的型攻撃の入り口となる可能性はあります。
大信証券と未来アセットも被害に
Bithumbだけでなく、韓国の他の2つの金融機関、すなわちミレア・アセット・グローバル・インベストメンツと大信証券もサイバー侵入を受けたことが確認された。
大信証券は、38,490人の顧客の個人情報および信用情報が流出したと公表しており、3社の中で確認された情報漏洩件数としては最大規模となりました。未来アセット・グローバル・インベストメンツは、影響を受けた顧客数の詳細を明かさずに、別途ハッキング被害を報告しました。
韓国の主要な金融監督機関である金融監督院(FSS)は、これら3件の事例すべてについて調査を進めていると述べました。
相次ぐデータ漏洩
最近の暗号資産関連のセキュリティ侵害は、この傾向の深刻さを浮き彫りにしています。先週発生したキーストーン社のハードウェアウォレットのデータ漏洩では、購入者のアドレスが詐欺師にさらされ、その後影響範囲は18,835個のハードウェアウォレットにまで拡大し、これらすべてが現在破棄を余儀なくされています。
バックオフィスシステムは標的として好まれるようになっており、ハードウェアウォレットメーカーのFoundationは昨日、顧客データの漏洩に見舞われた。また、ハッカーはGMOの取引用クラウドにも侵入し、26,739台のサーバーを危険にさらした。インドでは、取引所CoinDCXが、CEOが不審な送金を軽視した結果、1,600万ドルの損害を被ったことを認めた。
Bithumbにとって厳しい1年
この情報漏洩は、Bithumbにとって波乱の2026年にさらなる追い打ちとなりました。というのも、2月には同取引所がプロモーションイベント中に、誤って249人のユーザーに62万BTCを付与してしまったからです。 同社は618,212BTC(約99.7%)を回収し、被害を受けた顧客には全額補償に加え、さらに10%を上乗せして補償することを約束しました。
さらに、特に韓国の取引所はこうした攻撃の標的となり続けており、競合他社であるUpbitも2025年11月にSolanaネットワーク上のホットウォレットをハッキングされ、約3,600万ドルが流出した(地元当局は、この攻撃を北朝鮮の「ラザロ・グループ」が実行したものと疑っている)。
この事件は、韓国政府が暗号資産に関する包括的な規制の策定に苦戦している最中に発生したもので、同国の暗号資産税の導入は4度目の延期に直面しています。
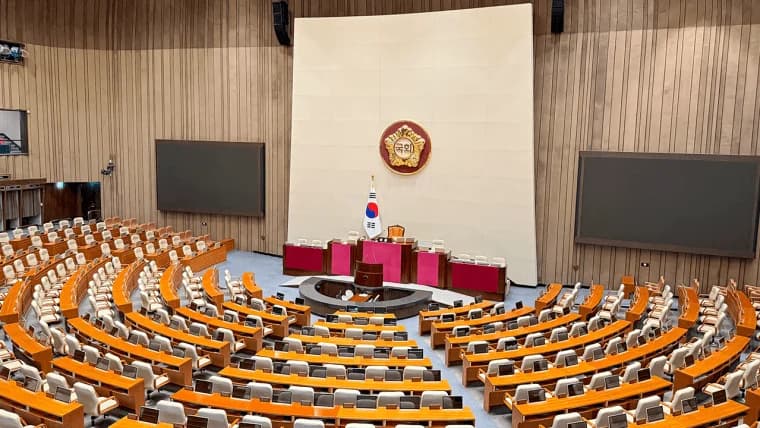
米国との報告情報の不一致により22%の課税措置の執行が困難になっていることを受け、韓国は暗号資産課税の導入を2029年まで4度目の延期を検討しています。
今すぐ読む: 韓国暗号資産課税、2029年へ4度目延期か

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。