



ハッカーが日本のクラウド取引サービスに侵入し、最大26,739台のサーバーが侵害される危険にさらされたほか、証券口座を乗っ取って不正な取引を行った疑いがあります。その後、攻撃者は金銭を要求し、会社が支払いを拒否した場合はさらなる金銭的損害を与えると脅しました。
ハッカーがGMOトレーディングのクラウドを侵入、26,739台のサーバーが危険に

共有
主なポイント
- GMOインターネットは、26,739台の取引サーバーに影響が及ぶ可能性のあるクラウドセキュリティ侵害を確認しました。
- ハッカーらは、要求が受け入れられない限り、70社以上の証券会社におけるGMOの顧客口座を脅迫しました。
- GMOインターネットは恐喝の要求を拒否し、確認された不正取引による損失に対して補償を提示しました。
攻撃者は常時稼働中の取引サーバーを狙いました
GMOインターネットは、2026年10月19日に顧客から問い合わせを受けたことをきっかけに、この侵入を発見しました。10月20日までに、調査チームは、自動外国為替(FX)取引プログラムを24時間稼働させ続けるために設計されたサービス「Onamae.com Desktop Cloud」が運用する顧客サーバー環境内に、悪意のあるソフトウェアが存在することを確認しました。
このプラットフォームはMetatrader 4やMetatrader 5などの取引ソフトウェアに対応しており、顧客はパソコンの電源を入れたままにしておくことなく戦略を実行できます。しかし残念なことに、その利便性ゆえに、攻撃者が侵入した環境内に貴重な証券会社の認証情報が置かれていました。
GMOは10月21日午前4時(日本時間)からサーバーの停止を開始し、最終的にサービス全体を停止しました。その後、同社は自社のシステムに不正アクセスを許し、顧客情報の削除を可能にするセキュリティ上の欠陥があることを特定しました。
70社以上の証券会社の口座がハッカーの脅威にさらされる
攻撃者は取引認証情報を入手し、乗っ取られた口座で不正取引を行ったとされます。報道によると、顧客は数分のうちに多額の資金を失い、ある口座では約84秒間の繰り返しの取引により約240万円が消失したケースもありました。
身代金要求は特に強硬な展開を見せた。攻撃者らは、GMOが支払いをしなければ、国内外の70社以上の証券・FXブローカーの顧客口座に影響を及ぼすさらなる不正行為を行うと脅迫した。また、盗んだ情報を公開したり、追加のランサムウェア攻撃を仕掛けたりすると脅した。
GMOは、支払っても盗まれた情報が消える保証も、追加の攻撃が止まる保証もないとして要求を拒否しました。同社は警察に相談し、外部のサイバーセキュリティ専門家を起用しました。重要な点として、26,739という数字は感染が確認されたサーバーの数ではなく、侵害された可能性のあるサーバーの数を表しています。金銭的被害の総額は依然として不明です。
GMOの暗号資産事業
GMOインターネットグループは、2017年のビットコインの爆発的な成長期にこの分野に参入して以来、仮想通貨業界に深く根ざしています。この日本の複合企業は同年5月に「GMOコイン」を立ち上げ、その後、規制当局への登録を取得し、イーサリアム、ビットコインキャッシュ、ライトコイン、XRPの取引へと事業を拡大しました。 同年9月には、北欧の再生可能エネルギー施設や独自開発の7ナノメートルマイニングチップ、クラウドマイニングサービスなどを含む野心的なビットコインマイニング計画を発表しました。2017年には従業員への給与をBTCで支払う試みも行いました。
しかし、この事業は結局のところ多額の損失を招くこととなり、暗号資産価格の下落が採掘事業の収益性を圧迫した結果、同社は2018年に事業再編関連の損失として約355億円を計上しました。この挫折にもかかわらず、GMOはGMOコインを通じてデジタル資産事業の構築を続け、貸付、ステーキング、信用取引、トークンオファリングなどのサービスを追加しました。 さらに、ステーブルコインやブロックチェーン関連事業、新興の暗号資産企業への投資にも乗り出し、日本のデジタル資産経済で確固たる存在感を示しました。
日本の大手企業がサイバー攻撃に反応
今回のサイバー攻撃を受け、GMOは10月24日、既存の「デスクトップクラウド」利用者全員に対し、金銭的損失の有無にかかわらず一律5,000円の補償金を支払うことを発表しました。 また、同社は不正取引による確認済みの損失および関連費用を補償すると約束し、影響を受けた顧客には代替となるデスクトッププラットフォームを6か月間無料で利用できる措置を提供しました。GMOは攻撃者からの恐喝要求を拒否し、外部のサイバーセキュリティ専門家を起用して日本の警察に証拠を提出しました。 グループ創業者の熊谷正俊氏は、日本の「サイバー防衛」枠組みに基づく政府介入を要請し、脅威を無力化するための支援を求めています。調査当局が侵入の全容、影響を受けたアカウント数、および顧客に与えられた金銭的損害の特定に取り組んでいる間、侵害されたインフラは引き続きオフラインの状態にあります。
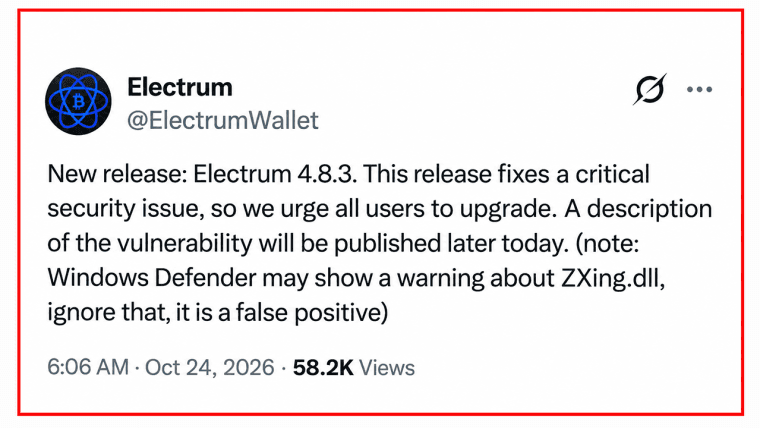
Electrum 4.8.3 は、悪意のあるサーバーが手数料の引き上げを乗っ取り、ユーザーを騙して盗難につながる署名を行わせてしまうというビットコインウォレットの脆弱性を修正しています。
今すぐ読む: エレクトラムウォレット攻撃、手数料値上げ装いビットコイン盗む

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。














