Luxor Technology社は、同社の「Commander」プラットフォームを通じてビットコインのマイニングハッシュレートが不正に転用されていたことを確認し、数千台のマイニングマシンを巻き込んだとされる攻撃をめぐる憶測に終止符を打ちました。同社によると、この事象は2時間以内に収束しており、影響を受けた顧客には全額補償が行われるということです。
Luxor、ビットコイン採掘へのハッキングを確認 AI活用攻撃の実態明らかに

共有
主なポイント
- Luxorは、同社の「Commander」プラットフォームを介した不正なハッシュレート転送により、12件強の顧客アカウントが影響を受けたことを確認しました。
- ニック・ハンセンCEOは、この侵害の原因を「高度なAIを活用した攻撃手法」によるものと説明したが、同社はその仕組みについて公には詳細を明らかにしていない。
- Luxorは脆弱性を2時間以内に修正し、データの流出を防いだほか、影響を受けた顧客に対しては失われたマイニング収益を補償すると述べました。
Luxor、ビットコインマイニングのセキュリティ侵害について沈黙を破る
当初は未確認のビットコインマイニング乗っ取り事件と思われていた事案が、確認されたセキュリティインシデントへと発展した。Luxor Technologyは、攻撃者が同社の管理プラットフォーム「Commander」を通じてマイニング機器を不正にリダイレクトしたことを認めた。
2026年11月15日(日)に発表された公式声明で、Luxorは内部監視システムがマイニングプールの設定に対する不正な変更を検知し、これを受けてエンジニアリングチームが直ちに対応したと説明しました。同チームは次のように述べています。
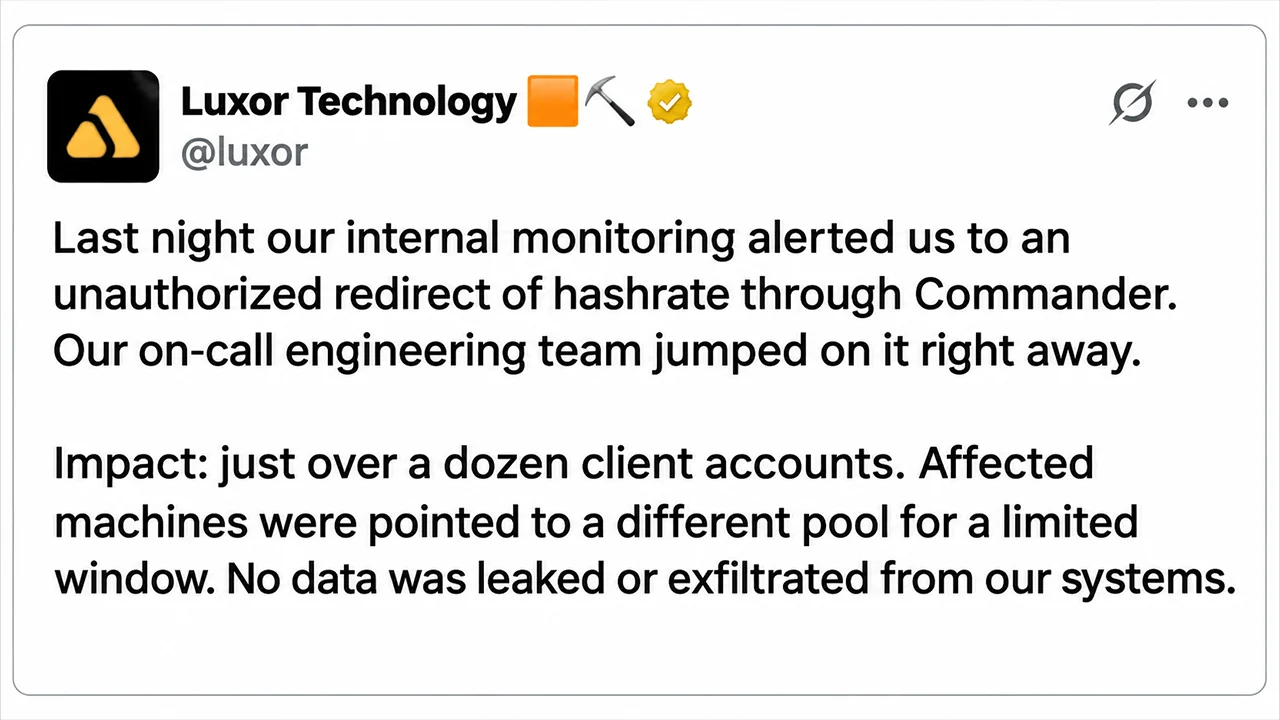
「昨夜、当社の内部監視システムが『Commander』を介したハッシュレートの不正なリダイレクトを検知しました。当直のエンジニアリングチームが直ちに対応にあたりました。」
Luxorによると、影響を受けた顧客アカウントは十数件強で、マイニングマシンは一時的に別のプールへリダイレクトされました。同社は、システムから情報が盗まれた事実はないと主張しています。
「影響範囲:12件強の顧客アカウント。影響を受けたマイニングマシンは、限られた期間、別のプールにリダイレクトされました。当社のシステムからデータが漏洩したり、外部に持ち出されたりした事実はありません」と、同チームはX上で明らかにしました。 Luxorは、エンジニアが2時間以内にCommanderのパッチを適用し、影響を受けた機器を元の設定に復元し始めたと説明しました。 また同社は、攻撃中に転用された計算能力について、影響を受けたすべての顧客に補償することを約束しました。「補償:影響を受けたすべての顧客に対し、通常通りマイニングが行われていた場合と同様に、転用されたハッシュレート分の全額を支払う」とLuxorは付け加えました。

同社はさらに、侵害は「Commander」に限定されており、同社のマイニングプールやLuxOSファームウェアには影響がなかったことを強調した。
ニック・ハンセンCEO、侵害の原因を高度なAIを活用した攻撃と指摘
その後、LuxorのCEOであるニック・ハンセン氏は、この事件についてより個人的な見解を述べ、業務の混乱を認めるとともに、自身が「人工知能(AI)を活用した侵入」と表現する事態を特定しました。
「この12時間はかなり厳しい状況でした」とハンセン氏は記した。同氏によると、侵害は11月14日(土)の太平洋標準時午後6時頃に始まり、Commanderの一部顧客に影響が及んだという。CEOは次のように続けた。
「昨日、太平洋夏時間(PDT)午後6時頃、Commanderの一部顧客が、高度なAIを活用した攻撃ベクトルを通じて侵害されました。」
ハンセン氏は今回の侵入をAIを活用した手法によるものと説明したが、Luxor社は攻撃者がどのようにアクセス権を取得しマイニング設定を操作したかを正確に立証する技術的な調査結果をまだ公表していない。
ハンセン氏は、エンジニアチームが影響を受けたマシンの復旧というより手間のかかる作業に着手する前に、問題を特定し修正したと説明しました。また、顧客に謝罪し、Luxorが損失を補償することを改めて強調しました。同氏は次のように述べました。
「お詫び申し上げます。皆様はご自身のマイニング・フリートを当社に託してくださっています。私たちは、より一層の努力をしなければなりません。」
同幹部はまた、影響を受けた顧客にはメールで追加情報が送られると述べ、Luxorは本件に関する包括的な事後分析を行うことを約束した。
OCEAN Miningのデータが示す異常なハッシュレート活動
Luxorの発表に先立ち、土曜日の夜遅くに流れた報告では、推定13エクサハッシュ/秒(EH/s)に相当する約64,000台のマイニングマシンがOCEANマイニングプールへリダイレクトされた可能性が指摘されていました。 これらの数値はいまだ独立した検証を受けておらず、Luxorが公表した侵害されたアカウントが十数件にとどまるという事実だけでは、影響を受けたマイニングマシンの総数を特定することはできません。

ジャック・ドーシーの資金援助を受けて2023年に立ち上げられた非カストディアル型ビットコインマイニングプール「Ocean」は、マイナーがブロックのコインベース取引を通じて直接支払いを受け取れるようにしています。 同プールの公開ダッシュボードには、報告されたインシデントの前後に異常なマイニング活動が確認され、疑わしい宛先アドレスには推定0.65761026 BTCのマイニング報酬が蓄積されていました。Mempool.spaceの開発者であるMononautは次のように指摘しました:
「うわっ、Oceanのダッシュボードによると、盗まれたハッシュから約0.657 BTC分のシェアが獲得されているようだ」
ただし、推定報酬は完了した支払いを意味するものではありません。入手可能なブロックチェーンの記録には、容疑のあるアドレスへの確認済みの着信取引は見当たらず、運営者がリダイレクトされたマイニング活動からビットコインを受け取っていなかったことを示唆しています。
当初、この攻撃の疑いを公表したCoreX Hostingは、その後、不正に流用されたハッシュレートが秒あたり約100ペタハッシュ(PH/s)まで低下したと報告しました。
Luxorによる確認によって、不正リダイレクトの有無という核心的な疑問は解消されましたが、重要な詳細は依然として解明されていません。影響を受けたマシンの正確な数、流用された総計算能力、そしてAIを利用したとされる侵害の技術的な仕組みについては、さらなる開示が待たれます。
マイニング事業者にとって、この事件は攻撃者が暗号資産を直接奪うことなく、設備構成への不正な変更が収益を脅かす可能性があることを示しています。Luxor社の補償約束は当面の金銭的影響に対処するものではありますが、今後行われる調査ではより重大な疑問に直面することになります。それは、そもそも攻撃者がどのようにして産業用マイニング機器をリダイレクトするのに十分な制御権を獲得したのか、という点です。
今週の話題は、市場の緊張、企業の投資、ハードウェアウォレットのセキュリティ、トークン化、予測市場を中心に展開しました。
今すぐ読む: ビットコイン下落、DTCCがソラナを採用してトークン化事業を拡大、ほか――今週のまとめ

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。