ビットコイン・コアは2026年11月10日、マイニング運用を妨害する可能性のある重大な欠陥1件と、ブロックの処理およびTor接続に影響を及ぼす2件の脆弱性など、計3件のセキュリティ脆弱性を公表しました。開発者らは2025年10月にこれらの問題に対する修正パッチを適用していましたが、その技術的な詳細はこれまで非公開となっていました。
ビットコイン・コア、採掘ノード停止のおそれある高深刻度脆弱性を公表

共有
主なポイント
- ビットコイン・コアは今週、以前に修正済みの3つの脆弱性を公表しました。その中には、マイニング作業を中断させる可能性のあるものも含まれています。
- 最も深刻な欠陥は、ブロックチェーンの再編成後に影響を受けたノードが有効なブロックテンプレートを生成できなくなる恐れがある。
- 別のTor設定上の欠陥により、数千のノードが潜在的なリスクにさらされていましたが、デフォルトのインストール環境には影響がありませんでした。
ビットコインコアのバグはどのようにしてマイニング作業を停止させるのか?
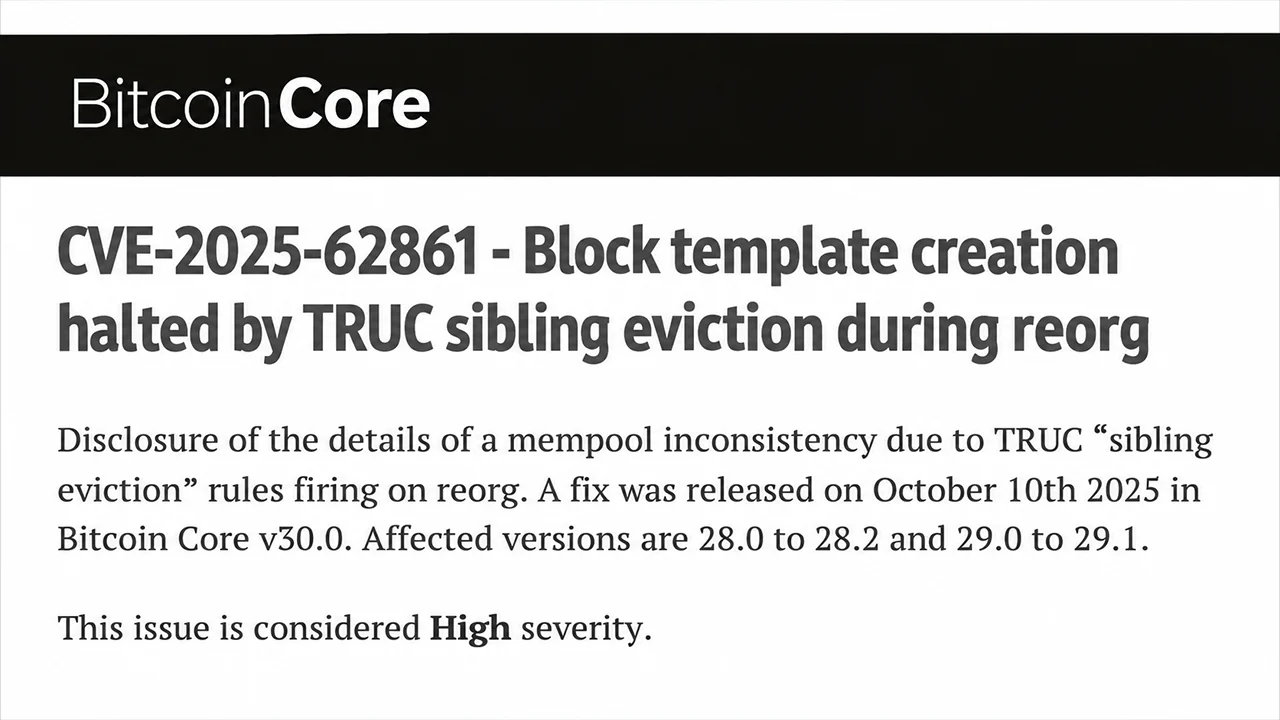
最も重大な脆弱性であるCVE-2025-62861は、ビットコイン・コアのバージョン28.0~28.2および29.0~29.1に影響しました。 深刻度は「高」と分類され、ブロックチェーンの再編成時のトランザクション処理に関連しています。この問題により、マイニングノードが有効なブロックテンプレートを構築できなくなる恐れがありました。
中心となったのは、一般的にTRUCトランザクションと呼ばれるバージョン3のトランザクションで、これらは特殊なメモプール制限の下で動作します。チェーンの再編成中にBitcoin Coreは依存するトランザクションを保持したままトランザクションを誤って排除する可能性があり、その結果、トランザクションプール内に不整合が生じました。
マイナーにとっては影響が特に深刻で、影響を受けたノードはブロックテンプレートの検証に失敗し、再起動するまで実質的に新しいマイニング作業を生成できなくなる恐れがありました。マイニング機器は古いテンプレートに対してハッシュ計算を継続し、取引手数料を失う可能性や運用効率の低下を招く恐れがありました。
この欠陥は2025年9月26日にセキュリティ研究者のNiklas Goegge氏によって報告され、その後、開発者のGreg Sanders氏が修正を導入し、10月2日にマージされたことで、再編成時の問題となるトランザクション排除動作が防止されるようになりました。
この修正は2025年10月中に「Bitcoin Core 30.0」「29.2」「28.3」に反映されました。しかし、開示時点でも到達可能なノードの約9%が依然として脆弱性のあるバージョンを配信し続けていました。
他の2つのBitcoin Coreのセキュリティ脆弱性とは?
2つ目の脆弱性であるCVE-2025-62859は、深刻度が「中」と分類され、悪意を持って構築されたコンパクトブロックが関係していました。攻撃者は、改変されたトランザクション・ウィットネスの不適切な処理を悪用して、ブロックのダウンロードを繰り返し遅延させることができました。侵害された高帯域幅のピア接続を含む特定のネットワーク条件下では、この妨害が無限に続く可能性がありました。
この脆弱性は研究者のユージーン・シーゲル氏が2025年4月に発見しました。グレゴリー・サンダース氏が修正プログラムを開発し、Bitcoin Coreバージョン30.0および29.2に反映されました。
一方、CVE-2025-62860は着信Tor接続と信頼済みピアの権限に関連するまったく異なる問題を明らかにしました。オペレーターがBitcoin Coreのオプション設定である-whitelistに自身のTorデーモンのアドレスを含めるように設定した場合、着信接続が誤って信頼済みピア向けの権限を継承してしまう可能性がありました。
この例外処理によって、特定のサービス拒否(DoS)対策やプライバシー保護機能が弱体化していました。Bitcoin Coreは、標準設定では安全が保たれていたものの、アクセス可能なメインネットノードのうち数千台が影響を受ける可能性があったと指摘しました。
なぜBitcoin Coreは11月までこの脆弱性の開示を待ったのか?
11月10日の発表は、Bitcoin Coreの定まった開示スケジュールに従ったものです。開発者たちは、脆弱性を含む最後のメジャーリリースラインである29.xが2026年10月27日にサポート終了(EOL)となるまで、技術的な詳細を公表しませんでした。 10月28日に公開されたAIを活用した3件の脆弱性とは異なり、これらの問題は従来の公開差し止めプロセスに従って扱われました。重要な点は、いずれの脆弱性もビットコインの盗難や不正なコイン生成、コンセンサスの破綻を許すものではなく、悪用されたという報告もなかったことです。マイニングに関する脆弱性は特定の再編成条件を必要としたため、影響はビットコイン自体ではなく、影響を受けたオペレーターに限定されていました。
ビットコインのマイナーやノード管理者にとって、この区別は重要です。脆弱性が資金を危険にさらす可能性がなくても、ソフトウェアのメンテナンスは依然として不可欠です。今回の出来事は、一見すると些細に見えるトランザクション処理の欠陥が、ネットワークの基盤となるコンセンサスを脅かすことなく、具体的な運用上の問題を引き起こし得ることを示しています。
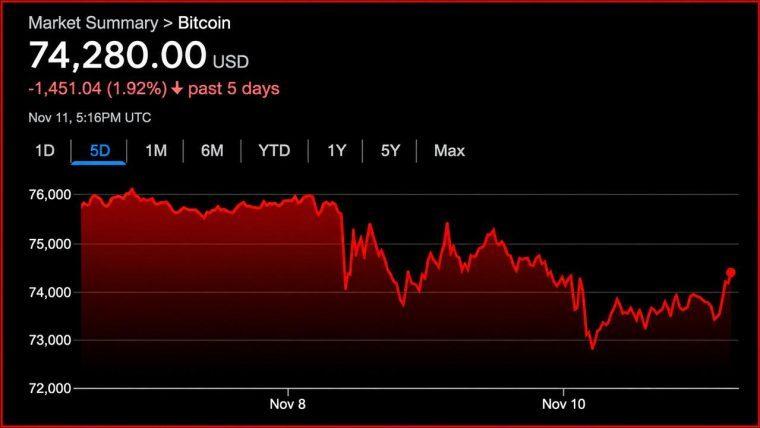
CPI発表後、BTCは7万4000ドルを回復しましたが、ETFからの資金流出額は10億ドルを超えました。専門家たちは、ETFの資金動向が本当に市場のトレンドを予測しているのか、それとも価格の動きに追随しているだけなのかを疑問視しています。
今すぐ読む: CPI売りで乱高下、ビットコイン7万4000ドル回復

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。