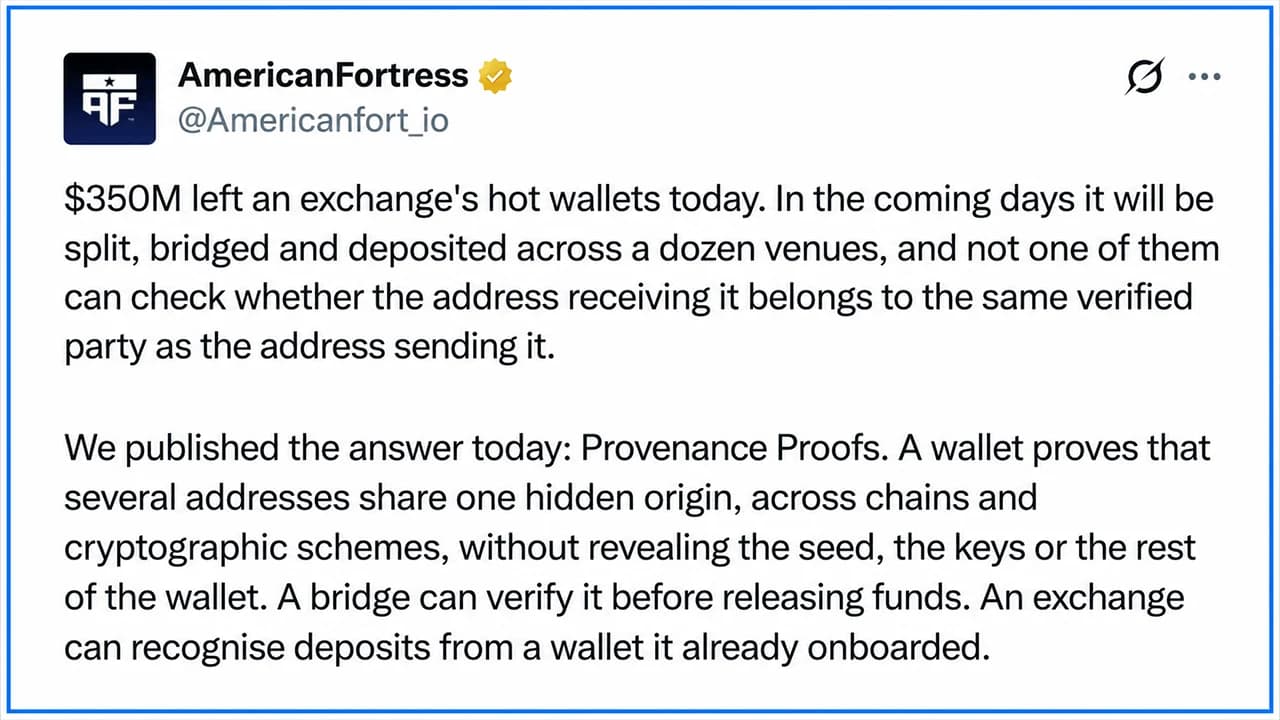
I ricercatori di Americanfortress hanno presentato un framework crittografico a conoscenza zero progettato per dimostrare i rapporti di proprietà senza rivelare le frasi di recupero private né le cronologie pubbliche delle transazioni. Michal Pospieszalski afferma che questa tecnologia rende l’hacking dei bridge economicamente non redditizio, poiché richiede agli hacker di investire fondi personali di importo equivalente.
Una svolta nel campo della tecnologia "zero-knowledge" rende "inattuabili" gli attacchi hacker a Bridge
SCRITTO DA
CONDIVIDI
Punti chiave
- Americanfortress ha introdotto ZK-POSP per collegare le chiavi di un portafoglio senza rivelare le frasi seed.
- Il CEO Michal Pospieszalski ha sottolineato che ZK-POSP rende gli attacchi agli bridge non redditizi, richiedendo fondi degli utenti in rapporto 1:1.
- Un’integrazione SDK in Metamask elaborerà una prova automatizzata in 3 secondi per gli utenti.
Risolvere il dilemma della privacy multi-chiave della blockchain
I ricercatori della società di crittografia Americanfortress hanno presentato una tecnica crittografica che risolve uno dei dilemmi più persistenti della blockchain: come dimostrare che più indirizzi di criptovaluta, chiavi di identità o badge di conformità appartengano allo stesso portafoglio senza rivelare le frasi seed private né rendere pubblica la cronologia finanziaria.
Questa scoperta rivoluzionaria, descritta in dettaglio in un articolo di ricerca pubblicato il 24 settembre, amplia i confini della crittografia a conoscenza zero (ZK). Mentre gli attuali strumenti ZK sono in grado di dimostrare che un singolo indirizzo è stato creato legittimamente da un portafoglio reale, la finanza nel mondo reale richiede spesso di mostrare le relazioni tra più chiavi. Fino ad ora, dimostrare queste connessioni significava rivelare le frasi segrete di recupero oppure esporre tutti gli indirizzi presenti nel portafoglio. Per risolvere questo problema, i ricercatori Vincenzo Botta, Michal Pospieszalski, Emanuele Ragnoli e Justus Ranvier hanno creato tre opzioni di divulgazione flessibili, che consentono agli utenti di controllare la quantità di informazioni da rivelare.
Difesa contro gli exploit e il dirottamento degli indirizzi
Alla domanda su come il framework ZK-POSP modifichi il panorama per gli aggressori che fanno affidamento sul dirottamento o lo spoofing degli indirizzi, il CEO di Americanfortress Michal Pospieszalski ha sottolineato l’impatto del protocollo sulla finanza decentralizzata (DeFi).
"Quando ZK-POSP è integrato in un protocollo DeFi, ogni transazione deve superare un controllo di sicurezza aggiuntivo prima di essere elaborata", ha affermato Pospieszalski. "Chiunque avvii la transazione deve dimostrare che la fonte dei fondi e l’indirizzo di destinazione appartengono alla stessa entità. Ciò rende molto più difficile rubare da un bridge cross-chain. Per aggirare la fase di verifica, un aggressore dovrebbe prima impegnare una somma equivalente del proprio capitale e avviare una transazione legittima. A quel punto, sfruttare il ponte diventerebbe economicamente non conveniente." Nonostante la complessa crittografia che opera dietro le quinte, Pospieszalski ha sottolineato che l’esperienza quotidiana degli utenti non subirà interruzioni.
"Stiamo integrando il nostro kit di sviluppo software (SDK) in MetaMask, che genera automaticamente le prove richieste", ha spiegato Pospieszalski. "Gli utenti vedranno nell’interfaccia una notifica di stato che indica che è in corso la generazione di una prova. Il processo richiede circa tre secondi, quindi non prevediamo che crei alcun intoppo."
Ha aggiunto che un oracolo lato DeFi verifica la prova prima di finalizzare la transazione. Se la verifica fallisce, i fondi tornano automaticamente all’indirizzo di origine, offrendo agli utenti un ulteriore livello di sicurezza visibile che rafforza la fiducia senza aggiungere complessità.
Privacy granulare per audit e conformità
Il framework affronta anche gli ostacoli alla conformità, come la generazione di prove dell’origine dei pagamenti per i revisori senza divulgare metadati o consentire la ricostruzione del grafico delle transazioni off-chain. "Per dimostrare l’attività del portafoglio a una terza parte, un utente genera una prova a conoscenza zero legata specificamente alla singola transazione on-chain", ha spiegato Pospieszalski a Bitcoin.com News. "Ad esempio, se Bob deve dimostrare di aver ricevuto fondi da Alice da un indirizzo designato, la prova consente al verificatore di convalidare quell’indirizzo esatto sulla blockchain. Sebbene la prova confermi l’indirizzo specifico coinvolto per quella singola controparte, essa dimostra anche la titolarità da parte del mittente senza esporre la cronologia del portafoglio non correlata.” Poiché vengono divulgati solo i dati specifici della transazione già presenti nel registro pubblico, i revisori esterni non possono ricostruire grafici di transazioni off-chain più ampi.
Applicazioni pratiche e preparazione al post-quantistico
Oltre agli audit e ai bridge DeFi, il team di ricerca ha delineato diversi utilizzi immediati della tecnologia nelle interazioni quotidiane con le criptovalute, tra cui le rubriche per verificare che un nuovo indirizzo di pagamento appartenga a un destinatario verificato prima dell’invio dei fondi. La tecnologia consente inoltre agli exchange di criptovalute di verificare lo stato antiriciclaggio (AML) sui depositi in entrata, preservando al contempo l’anonimato degli utenti.
Se gli utenti cambiano le proprie chiavi di sicurezza in seguito a una violazione, il sistema garantisce la continuità, verificando che le nuove chiavi ereditino la cronologia di quelle precedenti senza compromettere la sicurezza. Inoltre, le prove sono progettate per funzionare in combinazione con gli standard crittografici post-quantistici, garantendo una sicurezza a lungo termine contro future minacce legate al calcolo quantistico.
Consentendo un controllo preciso sulla privacy e sulla verifica, il framework mira a colmare il divario tra i requisiti normativi e la privacy finanziaria personale sulle blockchain pubbliche.

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.