Coldcard kembali menghadapi kontroversi keamanan setelah akun resmi X-nya memposting tautan phishing pada 11 Oktober 2026, yang secara keliru memperingatkan pelanggan mengenai kerentanan firmware yang kritis. Perusahaan tersebut telah menghapus postingan tersebut dan menegaskan bahwa kredensial serta otentikasi dua faktornya tetap aman. Insiden ini terjadi setelah kegagalan pembangkitan seed yang menghancurkan pada bulan Juli, yang dilaporkan telah membahayakan ribuan dompet dan mengakibatkan kerugian yang diperkirakan melebihi $100 juta.
Akun Coldcard X Diserang Phishing Usai Insiden $100 Juta
DITULIS OLEH

BAGIKAN
Poin-Poin Penting
- Akun X resmi Coldcard mempublikasikan tautan phishing pada 11 Oktober, yang memicu penyelidikan.
- Meskipun ada postingan penipuan tersebut, Coldcard menyatakan bahwa kredensial dan otentikasi dua faktor offline-nya tetap aman.
- Insiden ini terjadi setelah bencana firmware Coldcard pada bulan Juli, yang dilaporkan mengakibatkan kerugian lebih dari $100 juta.
Mimpi Buruk Keamanan Coldcard Semakin Parah Seiring Munculnya Postingan Phishing di Akun X Resmi
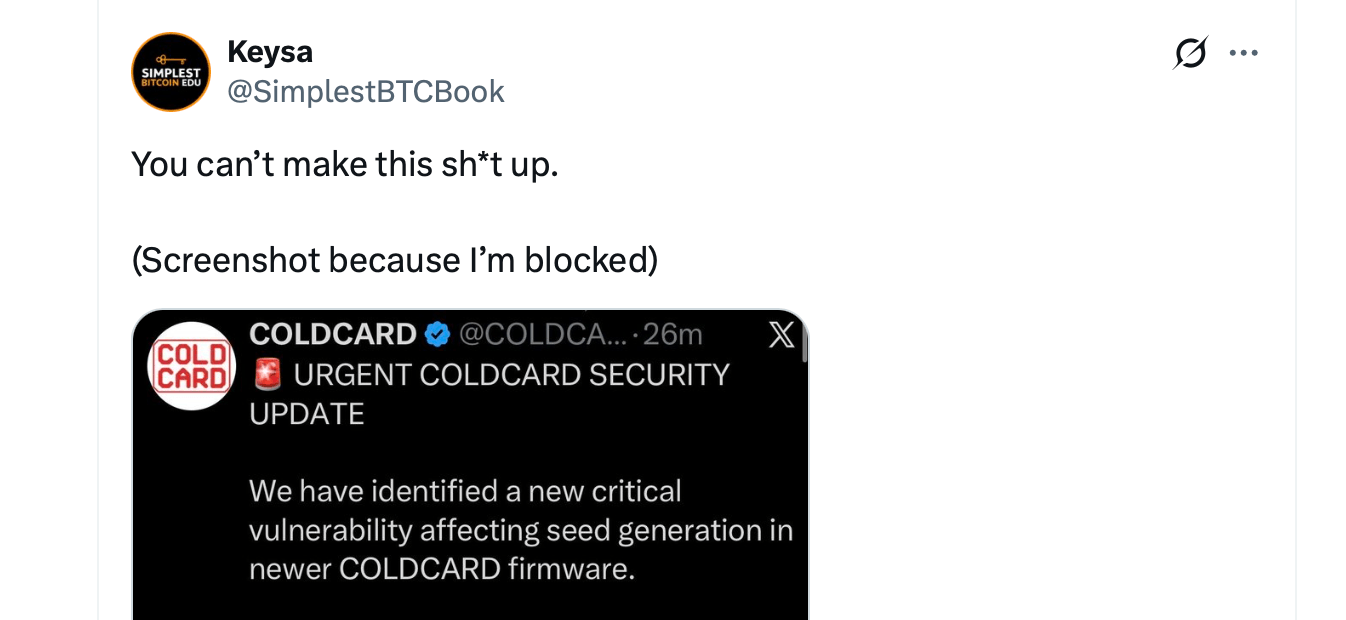
Coldcard kembali menghadapi masalah keamanan, dan kali ini berasal dari akun media sosialnya sendiri. Pada Minggu dini hari, 11 Oktober, sebuah postingan penipuan muncul di akun X resmi produsen dompet hardware tersebut, memperingatkan pelanggan tentang dugaan kerentanan dalam proses pembangkitan seed dan mengarahkan mereka ke situs phishing.
Pesan tersebut akhirnya dihapus, tetapi kejadian ini menimbulkan pertanyaan yang tidak menyenangkan tentang bagaimana penyerang berhasil mempublikasikannya sejak awal. Coldcard mengklaim bahwa kredensial akun dan otentikasi dua faktor offline-nya tetap utuh, sementara penyelidikan internalnya tidak menemukan adanya login atau sesi tidak sah yang terkait.
Peringatan yang Meyakinkan dengan Tujuan yang Berbahaya
Pesan palsu tersebut muncul sekitar pukul 02.00 UTC dan menyamar sebagai pembaruan keamanan mendesak dari Coldcard. Pesan tersebut mengklaim bahwa firmware terbaru mengandung kerentanan kritis yang memengaruhi proses pembangkitan seed dan menginstruksikan pelanggan untuk segera memindahkan dompet mereka.
Postingan tersebut merujuk pada beberapa model perangkat keras Coldcard dan mengarahkan pengguna ke situs web palsu yang menggunakan nama Coldcard. Redaksinya sangat mengkhawatirkan karena memanfaatkan kredibilitas dari insiden keamanan nyata yang menimpa perusahaan tersebut awal tahun ini.
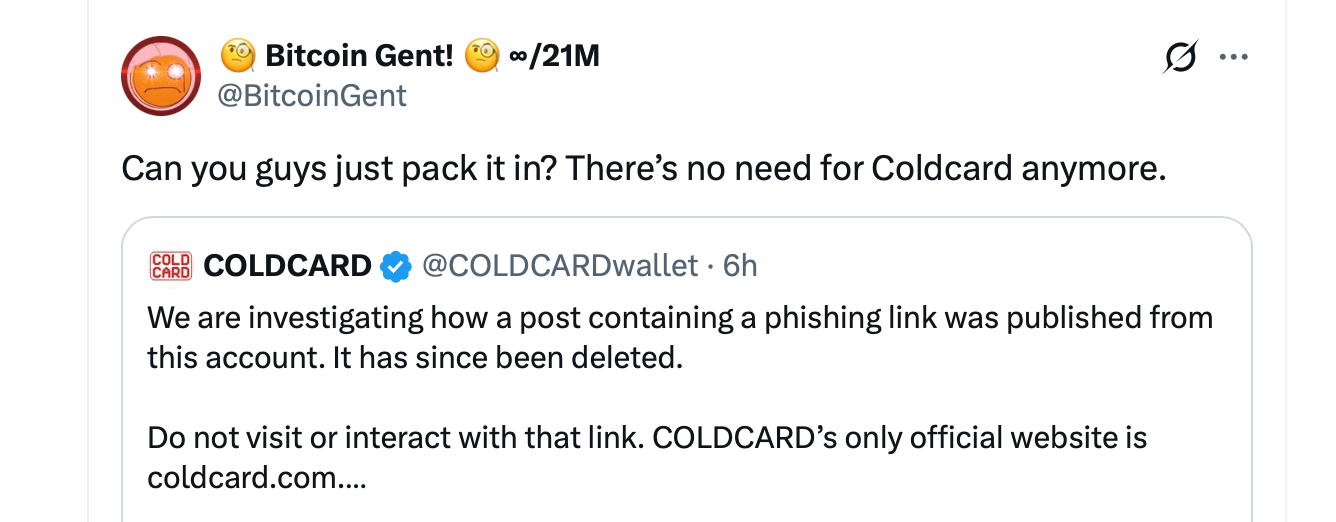
Anggota komunitas segera memberi peringatan, dan Coldcard akhirnya menghapus pesan tersebut. Sekitar pukul 05.46 UTC, perusahaan mengakui insiden tersebut dan memperingatkan pelanggan agar tidak mengklik tautan mencurigakan tersebut. Coldcard menyatakan:
"Kami sedang menyelidiki bagaimana sebuah postingan yang berisi tautan phishing dapat dipublikasikan dari akun ini. Postingan tersebut kini telah dihapus."
Perusahaan tersebut menekankan bahwa coldcard.com adalah satu-satunya situs web resminya dan mengatakan bahwa akunnya telah beroperasi dengan otentikasi dua faktor offline serta akses yang sangat dibatasi sejak 2017.
Coldcard Mendesak X untuk Memberikan Jawaban
Situasi semakin rumit sekitar 20 menit kemudian ketika Coldcard secara terbuka meminta penyelidikan mendesak dari Tim Dukungan X. Pabrikan tersebut menegaskan bahwa tinjauan keamanannya tidak menemukan bukti adanya akses tidak sah ke akun.
"Sebuah postingan phishing muncul di akun kami, namun kami tidak menemukan catatan login, sesi, atau akses yang sesuai," jelas perusahaan tersebut.
Coldcard mengemukakan kekhawatiran mengenai kemungkinan akses di tingkat platform atau akses administratif, meskipun penjelasan tersebut belum terverifikasi. Produsen dompet perangkat keras yang sedang bermasalah ini juga merujuk pada laporan bahwa kredensial administratif X ditawarkan di pasar darknet, namun mengakui bahwa belum ada hubungan yang teridentifikasi dengan insiden yang dialaminya.
Untuk saat ini, misteri tersebut berpusat pada bagaimana pesan penipuan tersebut dapat mencapai akun yang pemiliknya bersikeras bahwa kontrol keamanan normal mereka tidak pernah dilanggar. Belum ada kerugian finansial yang dikonfirmasi yang secara spesifik dikaitkan dengan upaya phishing pada hari Minggu tersebut.
Bencana Senilai $100 Juta pada Juli Kembali Menghantui Coldcard
Waktunya tidak bisa lebih buruk lagi. Pada bulan Juli, Coldcard menghadapi cacat firmware serius yang dilaporkan memungkinkan penyerang merekonstruksi seed dompet yang rentan dan mencuri sekitar 1.600 hingga 1.800 bitcoin, senilai sekitar $100 juta hingga $130 juta pada saat itu.
Masalah mendasar tersebut dilaporkan bermula pada Maret 2021 dan melibatkan proses pembangkitan seed yang cacat, yang menghasilkan tingkat keacakan jauh lebih rendah daripada yang dimaksudkan. Para penyerang memanfaatkan kelemahan tersebut dengan menguji frasa pemulihan potensial secara offline, bukan dengan meretas perangkat fisik.
Coldcard kemudian merilis perbaikan firmware dan menginstruksikan pelanggan yang terdampak untuk memindahkan dana mereka ke dompet yang baru dibuat. Upaya phishing pada hari Minggu itu justru memanfaatkan kekhawatiran tersebut, dengan menyamarkan situs web berbahaya sebagai panduan keamanan yang sah.
Casing Transparan dan Pelanggan yang Marah
Insiden terbaru ini juga terjadi setelah adanya postingan media sosial yang kontroversial pada 9 Oktober yang mempromosikan casing perangkat keras transparan Coldcard sebagai perlindungan terhadap gangguan fisik. Secara kebetulan, postingan media sosial tersebut muncul setelah terungkap bahwa perangkat Ledger mungkin telah dirusak oleh pemasok pihak ketiga atau di suatu titik dalam rantai pasokan.
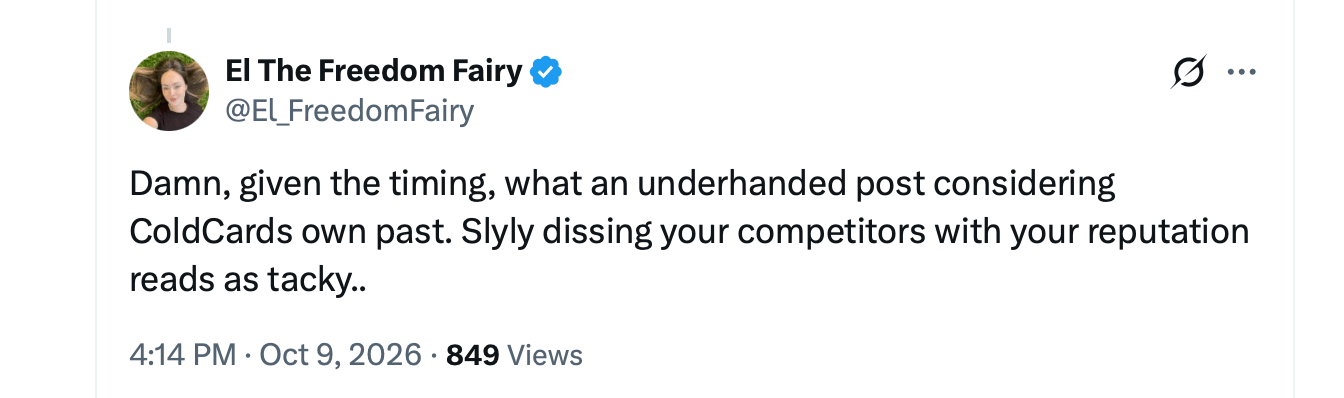
Para kritikus mengecam waktu penerbitan postingan tersebut, dengan berargumen bahwa kemasan plastik transparan dan kemasan anti-rusak tidak memberikan perlindungan yang berarti terhadap cacat perangkat lunak yang bertanggung jawab atas kerugian pada bulan Juli. Beberapa anggota komunitas kripto menganggap postingan tersebut tidak pantas, tidak peka, dan dibuat tanpa rasa malu. Beberapa pelanggan dan pengamat juga menuduh Coldcard dan salah satu pendirinya, Rodolfo Novak, memblokir para kritikus dan korban yang diduga di X.
Kini perusahaan tersebut menghadapi gelombang pengawasan baru, kali ini terkait integritas komunikasi resminya. Coldcard terus mengarahkan pelanggan secara eksklusif ke situs web resminya untuk pembaruan firmware dan petunjuk migrasi dompet.
Insiden terbaru ini menimbulkan kontradiksi yang sangat canggung bagi produsen tersebut. Sebuah perusahaan yang dibangun dengan tujuan menjaga kunci pribadi agar tidak dapat dijangkau oleh penyerang daring kini justru harus menyelidiki bagaimana saluran komunikasinya yang terpercaya justru menjadi sarana penipuan phishing.

Coldcard menyatakan bahwa kecerdasan buatan (AI) mungkin telah membantu mengungkap kelemahan dompet yang telah berlangsung selama lima tahun dan terkait dengan pencurian bitcoin senilai jutaan dolar.
Baca sekarang: Apakah AI yang Bertanggung Jawab atas Penemuan Celah Keamanan Coldcard?

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.