Ledger mengonfirmasi pada Sabtu, 10 Oktober 2026, bahwa dompet perangkat keras milik salah satu pelanggan yang terdampak mengandung implan yang tidak sah, sehingga memperkuat dugaan adanya serangan rantai pasokan yang melibatkan pengecer asal Asia Tenggara, CryptoBilis. Penemuan ini menyusul laporan kerugian mata uang kripto yang mencapai hampir $93,4 juta di ratusan alamat.
Ledger Konfirmasi Implan Hardware Tersembunyi di Dompet Terdampak
DITULIS OLEH

BAGIKAN
Poin-Poin Utama
- Ledger mengonfirmasi adanya implantasi perangkat keras yang tidak sah pada 10 Oktober, yang memperkuat dugaan adanya gangguan fisik.
- Yfarmx memperkirakan kerugian yang diduga mencapai $93,4 juta, namun Ledger belum memverifikasi angka tersebut.
- CryptoBilis telah menghentikan penjualan dompet perangkat keras sementara Ledger bekerja sama dengan pihak berwenang untuk menyelidiki insiden tersebut.
Ledger Mengonfirmasi Adanya Intervensi Fisik Seiring Meluasnya Penyelidikan Dompet Kripto
Pada hari Sabtu, 10 Oktober, Ledger mengonfirmasi bahwa perangkat pelanggan yang terkena dampak mengandung implan perangkat keras yang tidak sah, sebuah penemuan yang semakin memperkuat kecurigaan seputar insiden pengosongan dompet yang baru-baru ini terjadi dan terkait dengan pengecer Asia Tenggara, CryptoBilis. Konfirmasi tersebut menyusul perkiraan kerugian yang mencapai $93,4 juta, meskipun Ledger belum memverifikasi angka-angka tersebut secara independen.
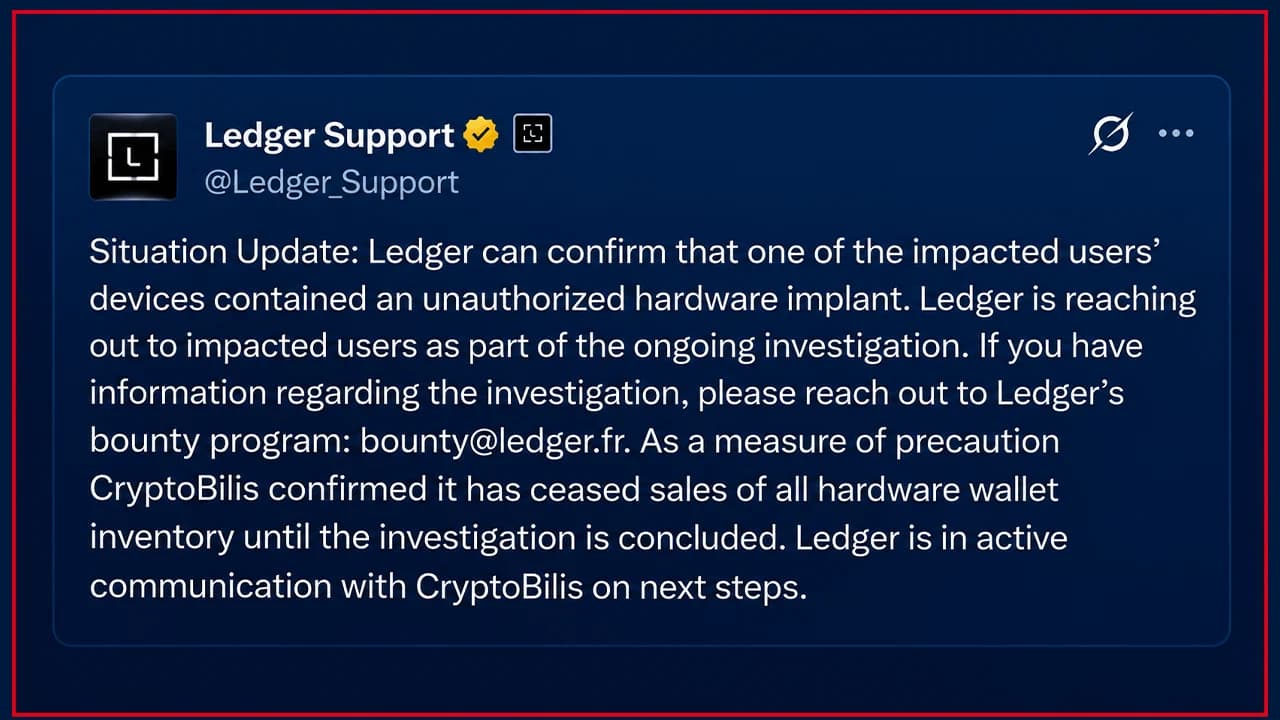
Perusahaan juga menegaskan bahwa infrastruktur keamanannya tetap utuh, sehingga para penyelidik dihadapkan pada masalah yang agak aneh: perangkat yang berpotensi disusupi namun tetap tampak asli. Pernyataan Ledger pada hari Sabtu menandai konfirmasi pertama dari perusahaan mengenai adanya gangguan fisik yang melibatkan dompet perangkat keras milik pelanggan yang terkena dampak. Pabrikan tersebut mengumumkan bahwa “salah satu perangkat pengguna yang terdampak mengandung implan perangkat keras yang tidak sah,” yang memberikan bukti terkuat hingga saat ini kepada para penyelidik bahwa perangkat keras berbahaya telah terlibat dalam kasus ini.
Dalam postingan di X, akun dukungan perusahaan menjelaskan bahwa mereka “sedang menghubungi pengguna yang terdampak sebagai bagian dari penyelidikan yang sedang berlangsung,” sekaligus mendorong siapa pun yang memiliki informasi relevan untuk menghubungi program hadiah mereka. CryptoBilis juga telah mengambil tindakan, dengan Ledger melaporkan bahwa pengecer tersebut “telah menghentikan penjualan seluruh stok dompet perangkat keras hingga penyelidikan selesai.”
Konfirmasi ini menyusul laporan pada hari Jumat mengenai dompet yang dikosongkan di seluruh Asia Tenggara, di mana para penyelidik melacak transaksi mencurigakan yang melibatkan bitcoin, ether, dan stablecoin. Perkiraan independen bervariasi secara signifikan, dengan Yfarmx memperkirakan kerugian yang diduga mencapai $93,4 juta di 471 alamat, sedangkan Bitquery memperkirakan sekitar $92,9 juta di 311 alamat unik.
Perangkat Keras Tersembunyi Memunculkan Pertanyaan Mengenai Keamanan Dompet
Penemuan ini juga memperkuat temuan independen yang dipublikasikan oleh mantan CEO Mt Gox, Mark Karpelès, yang mendokumentasikan sebuah Ledger Nano X yang dimodifikasi yang berisi papan sirkuit tersembunyi, peralatan komunikasi seluler, dan komponen yang diduga mampu menyadap frasa pemulihan.
Trik yang diduga tersebut sangat cerdik. Alih-alih menyerang elemen aman dompet, peralatan tersebut dilaporkan memantau informasi yang dikirim ke layar perangkat selama proses pengaturan, yang berpotensi menangkap frasa pemulihan sebelum mengirimkannya melalui koneksi seluler.
Pendekatan tersebut memungkinkan perangkat yang secara teknis asli lolos dari pemeriksaan verifikasi konvensional sambil secara diam-diam membocorkan frasa pemulihan pemiliknya. Namun, para penyelidik belum memastikan bahwa setiap dompet yang terpengaruh mengandung peralatan serupa.
Pabrikan dompet perangkat keras Ledger berusaha membedakan antara perangkat keras yang dimodifikasi dan sistem keamanannya yang mendasar, dengan menyatakan, “Kami tidak memiliki indikasi bahwa infrastruktur keamanan, sistem, atau layanan Ledger telah disusupi.”

Postingan Ledger di X menuai banyak kritik, dan beberapa di antaranya tidak puas dengan cara Ledger menangani situasi tersebut. Postingan di X tersebut menampilkan beberapa akun yang bertanya, “Apakah kalian akan mengembalikan uang para korban?” Yang lain mengatakan bahwa mereka percaya Ledger bertanggung jawab atas outsourcing yang dilakukannya. “Bukankah ini tanggung jawab kalian karena mereka adalah reseller resmi yang kalian otorisasi? Kalianlah yang bertanggung jawab untuk memberikan kompensasi kepada para korban,” tulis seseorang lain di utas X Ledger.
Ledger Mengeluarkan Peringatan Baru kepada Pelanggan CryptoBilis
Seiring dengan penyelidikan yang semakin gencar, Ledger kembali menegaskan saran kepada pelanggan yang membeli perangkat melalui pengecer tersebut. Perusahaan tersebut merekomendasikan agar pembeli yang terdampak “tidak memulai pengaturan jika belum melakukannya.”

Bagi pelanggan yang telah menginisialisasi dompet mereka, Ledger menyarankan agar mereka “mempertimbangkan untuk memindahkan aset ke perangkat Ledger baru (dengan frasa pemulihan baru).” Perbedaan ini penting karena frasa pemulihan yang terekam selama proses pengaturan berpotensi membahayakan aset bahkan lama setelah perangkat yang terkompromi telah dicabut.
Ledger juga menegaskan bahwa mereka “sedang mengembangkan solusi anti-perusakan yang lebih canggih,” yang menunjukkan bahwa modifikasi fisik yang mampu menghindari pemeriksaan yang ada telah menjadi masalah keamanan yang mendesak.
Perusahaan tersebut mengucapkan terima kasih kepada SEAL 911 atas bantuannya kepada para penyelidik dan menyatakan bahwa mereka bekerja sama dengan pihak berwenang. Sementara itu, Ledger memperingatkan pelanggan bahwa “Ledger tidak akan pernah meminta frasa pemulihan 24 kata Anda.”
Terlepas dari semua perkembangan ini, pertanyaan terbesar masih belum terjawab. Satu perangkat yang disusupi kini telah dikonfirmasi, namun jumlah perangkat tambahan yang disusupi, kaitannya dengan kerugian yang dilaporkan, serta identitas pihak yang bertanggung jawab masih belum terungkap. Perangkat yang dirancang untuk menjaga rahasia ternyata memiliki “telinga” kedua, dan para penyelidik masih berusaha menentukan berapa banyak pihak lain yang mungkin telah mendengarkan.

Kerugian yang diduga dialami Ledger mencapai $93,4 juta seiring para penyidik menyelidiki kemungkinan serangan rantai pasokan yang melibatkan dompet perangkat keras.
Baca sekarang: Misteri Dompet Ledger Kian Dalam, Dugaan Kerugian $93,4 Juta

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.