Operator Core Lightning yang menggunakan versi 26.06.7 atau yang lebih lama sedang menjadi sasaran serangan aktif, demikian peringatan yang dikeluarkan oleh proyek perangkat lunak node Bitcoin Lightning Network pada Kamis malam, sekitar 10 hari setelah patch keamanan dirilis. Tim tersebut belum mengidentifikasi kerentanan mana yang dimanfaatkan oleh penyerang atau melaporkan adanya dana yang dicuri. Versi 26.06.8 memperbaiki beberapa masalah keamanan, termasuk celah penutupan saluran yang berpotensi membahayakan dana, dan para operator disarankan untuk segera melakukan pembaruan.
Node Bitcoin Lightning Menjadi Sasaran Saat Core Lightning Mengeluarkan Peringatan
DITULIS OLEH

BAGIKAN

Poin-poin Utama
- Core Lightning menyatakan bahwa penyerang menargetkan node yang menggunakan versi 26.06.7 atau sebelumnya.
- Versi 26.06.8 dirilis pada 22 September dengan perbaikan untuk kerentanan yang dapat mengancam dana.
- Operator belum mengalami kerugian yang terkonfirmasi karena Core Lightning mendesak agar pembaruan segera dilakukan.
Core Lightning Mengeluarkan Peringatan Saat Penyerang Menargetkan Node yang Belum Diperbarui
Core Lightning memiliki pesan yang cukup sederhana bagi siapa pun yang masih menjalankan perangkat lunak lama: lakukan pembaruan sekarang. Pada 1 Oktober, implementasi node Bitcoin Lightning Network tersebut memperingatkan bahwa penyerang menargetkan node yang menjalankan versi 26.06.7 atau yang lebih lama, sehingga menjadikan patch yang dirilis pada 22 September sebagai masalah keamanan yang mendesak.
Apa sebenarnya yang dieksploitasi oleh para penyerang masih dirahasiakan. Proyek ini belum mengonfirmasi bahwa ada serangan yang berhasil atau bahwa dana telah dicuri, tetapi versi 26.06.8 telah memperbaiki kerentanan mulai dari masalah denial-of-service hingga cacat penutupan saluran yang berpotensi membahayakan dana.
Patch Dirilis Sebelum Peringatan
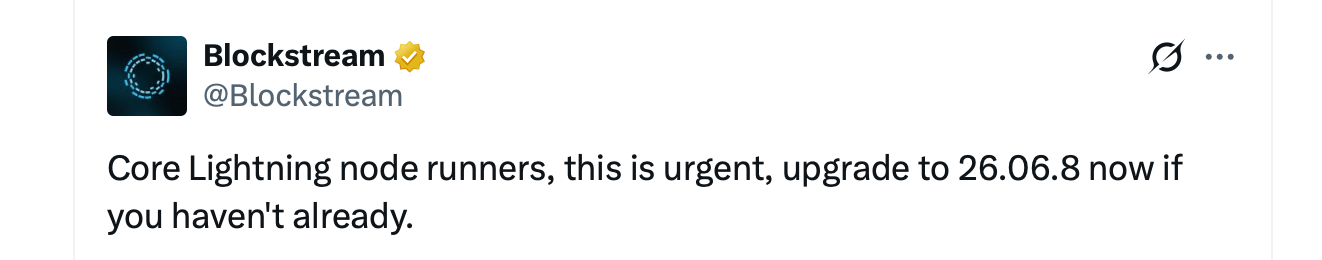
Core Lightning, yang dikelola di bawah Proyek Elements, meminta operator node untuk beralih ke rilis terbaru “sesegera mungkin” setelah menerima laporan bahwa penyerang menargetkan node yang belum diperbarui. Perusahaan kripto Blockstream memperkuat peringatan tersebut dan mendesak operator yang masih menjalankan versi lama untuk menginstal 26.06.8.
Hal yang menarik adalah waktunya. Versi 26.06.8 dirilis pada 22 September, sekitar 10 hari sebelum peringatan serangan, dan para pengelola sudah sangat merekomendasikan untuk melakukan pembaruan. Beberapa pengujian sengaja ditahan agar kerentanan yang mendasarinya lebih sulit direkayasa balik oleh calon penyerang, sementara operator memiliki waktu untuk menerapkan patch. Kemudian, situasi menjadi semakin mendesak.
Deskripsi publik mengenai rilis tersebut mengidentifikasi tiga jenis bug. Salah satunya dapat menyebabkan node pengirim crash. Yang lain dapat menghabiskan memori melalui antarmuka REST Core Lightning. Yang paling berbahaya melibatkan penutupan saluran dan berpotensi merugikan pengguna secara finansial akibat mekanisme penalti yang bermasalah.
Ketika Penutupan Saluran Berjalan Tidak Sesuai Rencana
Selain itu, sistem penalti Lightning Network dirancang sedemikian rupa sehingga jika seorang peer melakukan kecurangan dengan menyiarkan status saluran yang sudah usang, maka peserta yang jujur dapat mengklaim penalti. Sebuah cacat pada versi 26.06 dapat menyebabkan Core Lightning salah mengartikan transaksi tertentu sebagai penutupan kooperatif biasa dan melewatkan komitmen yang dicabut yang tersembunyi di baliknya.
Dalam skenario tersebut, perangkat lunak yang dimaksudkan untuk mendeteksi pelaku kecurangan mungkin gagal mengambil tindakan, sehingga pihak lain tetap memiliki dana yang seharusnya disita. Proyek tersebut belum mengonfirmasi apakah penyerang memanfaatkan celah khusus tersebut, kerentanan crash, masalah REST, atau masalah lain yang detailnya masih belum sepenuhnya terungkap.
Perbedaan ini penting. Ini bukanlah kerentanan pada Bitcoin itu sendiri. Kerentanan ini memengaruhi Core Lightning, salah satu implementasi dari Lightning Network, sebuah jaringan penskalaan yang dibangun di atas Bitcoin. LND, Eclair, dan LDK tidak disebutkan dalam pemberitahuan tersebut, sementara pengguna dompet biasa tidak selalu menjalankan node Core Lightning sama sekali. Tingkat paparan mereka bergantung pada infrastruktur yang ada di balik dompet mereka.
Siklus Keamanan yang Dimulai pada Agustus
Peringatan pada hari Kamis itu tidak muncul begitu saja. Pada 26 Agustus, Core Lightning mengungkapkan bahwa mereka sedang memilah-milah sejumlah besar laporan kerentanan yang dihasilkan oleh AI. Beberapa di antaranya ternyata sah, sehingga mendorong dilakukannya perbaikan terkoordinasi.
Para operator disarankan untuk tidak sekadar mematikan node. Sebaliknya, Core Lightning merekomendasikan untuk me-restart dengan opsi –offline, yang memutus koneksi peer sambil tetap menjaga daemon memantau blockchain dan mampu merespons penutupan paksa. Node yang dimatikan tidak dapat melakukan tugas tersebut. Versi 26.06.7 dirilis sekitar tanggal 28 Agustus, tetapi penyelidikan lain dibuka pada 15 September terkait fitur eksperimental yang dapat memengaruhi dana. Enam hari kemudian, versi 26.06.8 dirilis. Sekitar 10 hari setelah itu, laporan tentang serangan yang sedang berlangsung mulai bermunculan.
Uang Online Membuat Proses Patching Berbeda
Node Lightning bukanlah dompet dingin yang berdebu di laci. Kunci saluran mereka tetap online karena node harus merutekan pembayaran secara real-time. Hal ini membuat perangkat lunak yang sudah usang lebih dari sekadar masalah ketersediaan. Dana dapat berada langsung di dalam sistem yang sedang dicoba diretas oleh penyerang.
Belum ada data kerugian publik yang tersedia, dan Core Lightning belum menyatakan bahwa serangan tersebut berhasil. Untuk saat ini, setiap node yang masih menjalankan versi 26.06.7 atau sebelumnya tetap berada dalam kelompok yang menurut proyek tersebut menjadi sasaran penyerang. Para operator disarankan untuk menginstal versi 26.06.8 atau yang lebih baru, memverifikasi tanda tangan atau ringkasan Docker, serta tetap menonaktifkan fitur eksperimental kecuali mereka memahami risikonya.
Patch tersebut telah tersedia untuk umum selama beberapa hari. Kini tampaknya ada pihak yang mulai menargetkan node-node yang belum menginstalnya. Sementara itu, banyak yang bertanya-tanya berapa banyak lagi bug yang akan ditemukan di industri kripto melalui penemuan yang dibantu oleh AI.

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.