Sebuah brankas kripto senilai $6 juta habis di Base pada 4 Oktober, namun hal yang paling aneh mungkin adalah siapa pemiliknya. Tak ada yang tahu secara pasti. Perusahaan keamanan melacak sekitar 1.783 wstETH yang keluar dari brankas tersebut, sementara catatan on-chain mengarah pada Safe anonim dengan tujuh penandatangan. Base sendiri tidak diretas, kontrak inti Aave tidak disalahkan, dan pemilik brankas tersebut masih belum muncul ke publik.
$6 juta Hilang dari Brankas Kripto yang Dikendalikan oleh 7 Penandatangan Misterius
DITULIS OLEH

BAGIKAN
Poin-Poin Utama
- Blockaid dan beberapa penyelidik on-chain menandai brankas Base pada 4 Oktober saat kerugian melampaui $6 juta.
- Aave mengonversi 1.783 aBaswstETH menjadi wstETH, tetapi kontrak intinya tidak disalahkan.
- Catatan Base mengarah ke Safe 3-dari-7 yang pemiliknya masih belum teridentifikasi.
Vault Senilai $6 Juta yang Belum Diklaim Siapa Pun
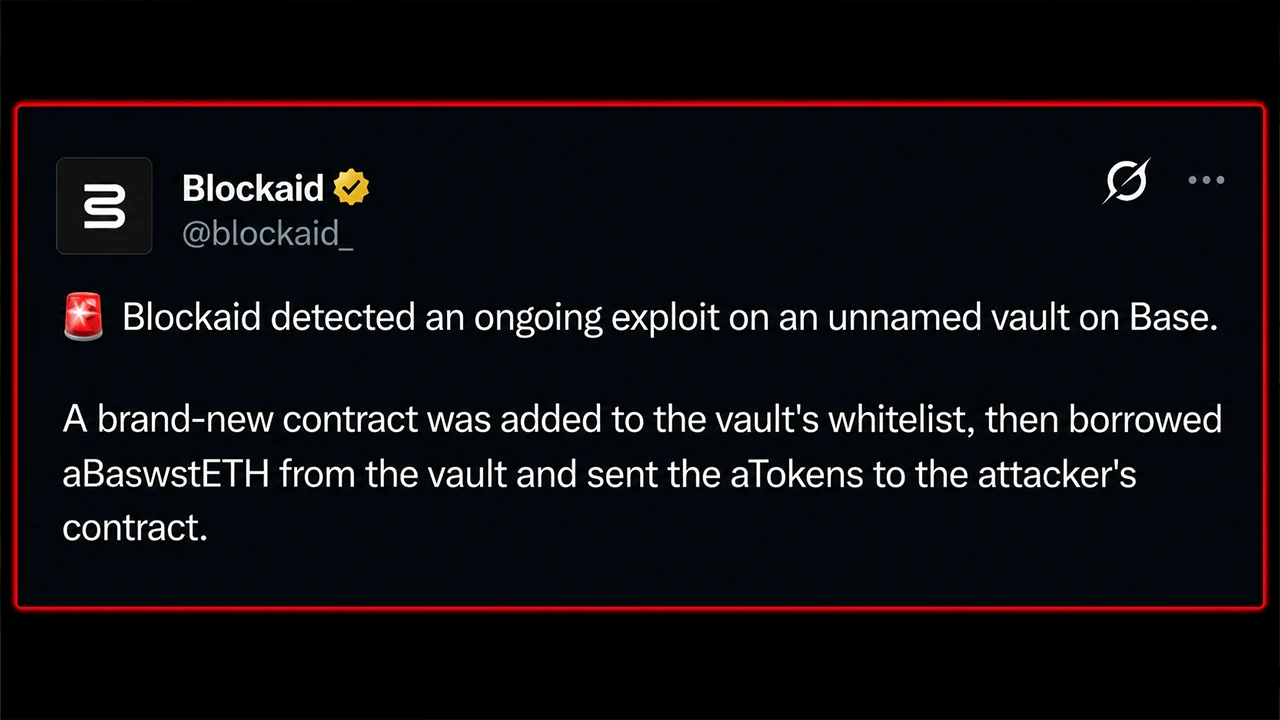
Pada pukul 09:21 UTC tanggal 4 Oktober, Blockaid mendeteksi apa yang tampak seperti eksploitasi yang terjadi pada vault yang disimpan di Base, protokol Ethereum layer dua (L2) milik Coinbase. Pada saat itu, sekitar $2,02 juta telah hilang. Sekitar 40 menit kemudian, kerugian tersebut telah melonjak melampaui $6 juta, dengan perusahaan keamanan melacak sekitar 1.783 wstETH yang keluar dari vault tersebut.
Kemudian muncul bagian yang lebih aneh. Tidak ada protokol yang mengklaim vault tersebut. Pengendali yang tampak adalah Safe 3-dari-7 yang ketujuh penandatanganannya tetap tidak teridentifikasi, sehingga meninggalkan lokasi kejahatan bernilai jutaan dolar tanpa pemilik yang diketahui publik.

Enam Aliran Keluar, Satu Kontrak yang Baru Masuk Daftar Putih
Peckshield, Certik, dan Exvul mencapai perhitungan yang kurang lebih sama. Perusahaan keamanan tersebut menyatakan bahwa 1.783,067 aBaswstETH dipinjam dari vault dan ditebus melalui Aave di Base menjadi sekitar 1.783 wstETH.
Dalam bahasa yang lebih sederhana, token yang diambil awalnya adalah token tanda terima Aave yang mewakili ether yang di-wrap dan di-stake yang disimpan di L2 Base. Sebuah kontrak baru ditambahkan ke daftar putih vault, meminjam token tanda terima tersebut, memindahkannya ke kontrak yang dikendalikan penyerang, dan menukarkannya melalui Aave untuk mendapatkan wstETH yang mendasarinya.
Exvul menghitung enam arus keluar. Namun, kegagalan otorisasi yang tepat masih belum dikonfirmasi. Perusahaan keamanan belum menyatakan bahwa ada kontrak inti yang disusupi, dan ini bukanlah peretasan terhadap rantai Base itu sendiri. Spekulasi mengenai dompet yang disusupi atau posisi Aave tertentu tetap hanya sebatas spekulasi.
Safe dengan Tujuh Penandatangan Tanpa Nama
Catatan on-chain membuat misteri ini semakin sulit diabaikan. Brankas yang dikosongkan tersebut adalah proxy transparan Openzeppelin yang pemiliknya mengarah ke sebuah Safe yang dibuat sekitar 324 hari yang lalu. Safe tersebut memerlukan tiga dari tujuh tanda tangan untuk beroperasi, tetapi tidak memiliki nama protokol publik, dan tidak ada satu pun dari tujuh alamat penandatangan yang telah diidentifikasi secara publik oleh perusahaan keamanan yang melacak insiden ini.
Otoritas peningkatan terpisah, sehingga menambah lapisan kontrak lain antara brankas dan pihak yang pada akhirnya mengendalikannya. Untuk saat ini, pemilik yang beroperasi dan terlihat di blockchain adalah Safe 3-dari-7 yang anonim. Proksi yang dana-nya telah dikosongkan adalah 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, sedangkan pemilik Safe-nya adalah 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan dan Arkham Intelligence mengidentifikasi yang terakhir sebagai Safeproxy yang dibuat melalui Safe Proxy Factory 1.4.1.
Perbedaan tersebut penting untuk memahami apa yang sebenarnya diketahui oleh para penyelidik. Mereka dapat melihat vault, kontrak pemiliknya, tujuh alamat penandatangan, dan jejak token. Yang tidak dapat mereka lihat adalah organisasi manusia di balik alamat-alamat tersebut, atau apakah perubahan daftar putih berasal dari kredensial yang dicuri, peretas putih, izin yang salah, atau kelemahan lain yang belum diketahui. Belum ada tim publik yang maju untuk mengisi kekosongan tersebut.
Risiko sistemik tampaknya terkendali untuk saat ini, meskipun penjualan wstETH yang dicuri dapat memberikan tekanan jangka pendek pada nilai patokannya. Yang tersisa adalah gambaran yang menarik, dengan sekitar $6 juta hilang, penyelidik on-chain mampu melacak mekanisme di balik penarikan tersebut, dan tujuh alamat penandatangan yang terlihat jelas. Namun, orang-orang yang mengendalikan alamat-alamat tersebut tetap tidak terlihat dalam kisah ini.
Kisah ini masih terus berkembang. Belum ada protokol yang mengklaim kepemilikan vault tersebut, dan belum ada yang menerbitkan laporan terkonfirmasi mengenai bug atau kebocoran kunci. Rincian lebih lanjut akan ditambahkan seiring munculnya informasi baru.

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.