Cinco meses después de que unos atacantes engañaran a un puente basado en Layerzero para que liberara 116 500 rsETH, por un valor aproximado de 292 millones de dólares, sin la correspondiente quema de tokens, la disputa sobre quién fue el responsable ha llegado a los tribunales. Evercrest Technologies, la empresa responsable de KelpDAO, ha presentado una demanda civil en Columbia Británica contra Layerzero Labs y su director ejecutivo, Bryan Pellegrino. El dinero se transfirió en un solo bloque. Averiguar quién debe correr con los gastos puede llevar bastante más tiempo.
KelpDAO lleva a Layerzero a los tribunales por el colapso de un puente de 292 millones de dólares
ESCRITO POR

COMPARTIR
Puntos clave
- Kelp afirma que el puente de LayerZero liberó 116 500 rsETH, por un valor aproximado de 292 millones de dólares, el 18 de abril.
- Aave se enfrentó a una deuda incobrable estimada de entre 123,7 y 230,1 millones de dólares tras el exploit de rsETH de Kelp.
- Kelp demandó a LayerZero el 24 de septiembre; Pellegrino califica la demanda civil de «infundada».
Hace cinco meses, un puente que transportaba rsETH de KelpDAO recibió un mensaje que parecía indicar que se habían quemado 116 500 tokens en otra cadena de bloques. No era así. Aun así, el puente se creyó el mensaje y liberó aproximadamente 292 millones de dólares en rsETH en Ethereum en un solo bloque. El atacante no tardó en utilizar gran parte de esa cantidad para pedir prestados activos reales a Aave.
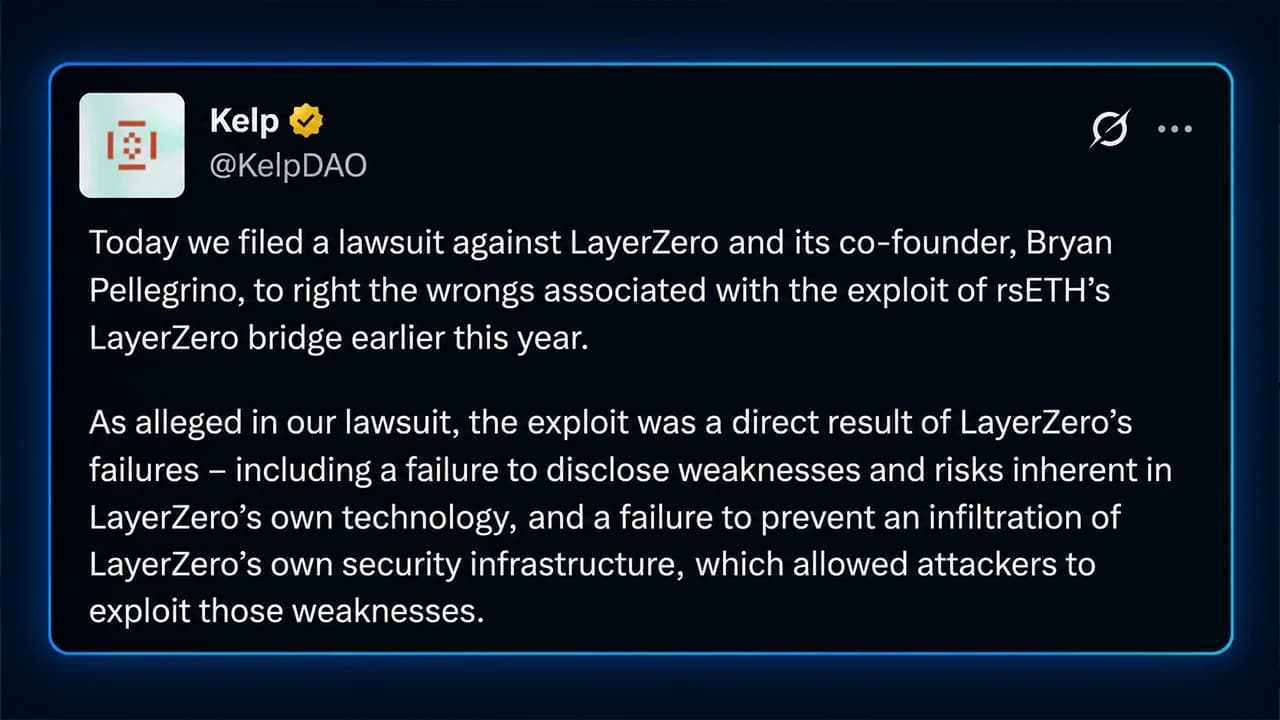
Ahora, las empresas responsables de la infraestructura se dirigen a los tribunales. El 24 de septiembre, Evercrest Technologies Inc., la empresa responsable de Kelp, presentó una demanda civil en Columbia Británica contra Layerzero Labs y su director ejecutivo, Bryan Pellegrino, convirtiendo un juego de culpas que se prolongaba desde hacía meses en una batalla legal en torno a una pregunta aparentemente sencilla: ¿A quién pertenecía el eslabón débil? «Hoy hemos presentado una demanda contra LayerZero y su cofundador, Bryan Pellegrino, para corregir los errores asociados al exploit del puente de LayerZero de rsETH a principios de este año», escribió la cuenta de KelpDAO en X. «Tal y como se alega en nuestra demanda, la vulnerabilidad fue consecuencia directa de los fallos de LayerZero, entre los que se incluyen la falta de divulgación de las debilidades y los riesgos inherentes a la propia tecnología de LayerZero, y la incapacidad de impedir una infiltración en la propia infraestructura de seguridad de LayerZero, lo que permitió a los atacantes aprovechar esas debilidades».
Un mensaje desbloqueó 292 millones de dólares
El problema comenzó a las 17:35 UTC del 18 de abril. El rsETH de Kelp utilizaba la tecnología LayerZero para moverse entre cadenas de bloques. Su ruta de Unichain a Ethereum se basaba en lo que se conoce como una red de verificadores descentralizados 1-de-1, o DVN. En lenguaje sencillo, un único verificador se interponía entre un mensaje entrante y la liberación de los tokens. Se suponía que ese verificador debía asegurarse de que el rsETH se hubiera quemado o bloqueado realmente en la cadena de origen antes de que se liberara una cantidad equivalente en Ethereum. Los atacantes encontraron una forma de eludir ese control.
Un paquete falsificado fue verificado, confirmado y entregado en Ethereum. El adaptador del puente liberó 116 500 rsETH a pesar de que no se había producido la quema correspondiente. Su saldo cayó de 116 723 rsETH a tan solo 223 rsETH en un solo bloque. Aproximadamente el 18 % del suministro de rsETH en circulación había desaparecido de hecho. No es precisamente calderilla. Las vulnerabilidades de los puentes se convirtieron entonces en un tema central en mayo.
Los contratos hicieron lo que se les ordenó
Lo extraño es que, al parecer, los contratos de tokens de Kelp no fallaron. Chainalysis descubrió que la estafa se produjo fuera de la cadena. Layerzero afirmó posteriormente que, el 6 de marzo, un atacante llevó a cabo un ataque de ingeniería social contra uno de sus desarrolladores, robó las credenciales de sesión y accedió a la nube RPC de la empresa. La infraestructura RPC es, en esencia, el sistema que utiliza el software para preguntar a una cadena de bloques qué ha ocurrido. Al parecer, los atacantes contaminaron los nodos internos utilizados por el verificador de Layerzero. Posteriormente, el 18 de abril, los proveedores externos de RPC se vieron afectados por un ataque distribuido de denegación de servicio, lo que empujó al verificador hacia los nodos comprometidos. Esos nodos proporcionaron información falsa que indicaba que se había producido una quema legítima. Al haber solo un verificador que comprobara el mensaje, no hubo una segunda opinión. El paquete falsificado recibió luz verde. El posterior informe de incidentes de Layerzero, que citaba el trabajo de Mandiant y Crowdstrike, atribuyó la intrusión a Trader-Traitor, también conocido como UNC4899, un grupo vinculado a Corea del Norte asociado al grupo más amplio Lazarus Group. Esa atribución sigue siendo una evaluación de inteligencia y no una conclusión del proceso civil de Columbia Británica.
Entonces, Aave recibió el golpe
El atacante repartió el rsETH recién emitido entre siete direcciones y depositó unos 89 567 rsETH en Aave V3 en Ethereum y Arbitrum. Ese respaldo falsificado se convirtió de repente en garantía para préstamos reales. El atacante pidió prestados aproximadamente 82 650 ether envueltos (WETH) y 821 ether apostados envueltos (wstETH). El Protocol Guardian de Aave comenzó a congelar las reservas de rsETH y wrsETH alrededor de las 19:00 UTC.
Kelp suspendió los contratos unos 46 minutos después de la primera fuga y detuvo un segundo paquete falsificado que involucraba unos 40 000 rsETH, con un valor estimado de entre 95 y 100 millones de dólares. Con el primero ya fue suficiente. Las estimaciones de la deuda incobrable resultante para Aave oscilaban entre los 123,7 y los 230,1 millones de dólares, dependiendo de cómo se repartieran finalmente las pérdidas.
En aquel momento, los datos de Defillama mostraban que el valor total bloqueado (TVL) de las finanzas descentralizadas (DeFi) había caído en más de 14 000 millones de dólares en los días posteriores al ataque, mientras que Binance Research relacionó posteriormente la ola más amplia de ataques de abril, incluido el de Kelp, con unas salidas de capital de la DeFi de unos 13 000 millones de dólares. Para entonces, la situación se había caldeado.
La pregunta de 292 millones de dólares: ¿de quién fue la culpa?
Layerzero y Kelp coinciden en gran parte de la mecánica subyacente. Sin embargo, discrepan profundamente sobre quién asume la responsabilidad de los hechos. Layerzero ha reconocido que su entorno RPC se vio comprometido, pero también ha señalado la configuración de verificador «1 de 1» de Kelp como el único punto de fallo. La empresa afirma que había recomendado configuraciones con múltiples verificadores.
Kelp cuenta una historia diferente. Afirma que la configuración «1 de 1» era el valor predeterminado documentado por Layerzero, que Layerzero revisó y aprobó por escrito la implementación de Kelp y que se le comunicó a Kelp que los valores predeterminados eran correctos. Kelp también ha citado cifras de Dune que indican que aproximadamente el 47 % de las aplicaciones de Layerzero, lo que representa más de 1 200 contratos, utilizaban esa configuración. Esa discrepancia constituye el núcleo de la nueva demanda civil. Kelp alega que Layerzero no reveló los riesgos tecnológicos, no impidió que los atacantes comprometieran la infraestructura utilizada por su verificador y había aprobado la configuración de Kelp antes del ataque. Pellegrino ha calificado la demanda de «infundada» y ha afirmado que se defenderá a sí mismo y a Layerzero en Vancouver. Ningún tribunal ha decidido quién tiene la razón.
«Evercrest (KelpDAO) ha presentado hoy en Columbia Británica una notificación de demanda civil contra mí y contra LZ. La demanda sigue careciendo de fundamento; me reuniré con ellos en Vancouver y me defenderé como corresponda», escribió Pellegrino.
Layerzero cambió posteriormente las reglas
Lo que ocurrió tras el ataque añade otra complicación. Layerzero dejó de admitir configuraciones DVN 1-de-1 para transferencias de alto valor y pasó a establecer por defecto el uso de múltiples verificadores. Los días 8 y 9 de mayo, la empresa se disculpó por sus comunicaciones y afirmó que «cometió un error al permitir que nuestro DVN actuara como un DVN 1/1 para transacciones de alto valor».
Esto no supuso una admisión de que Layerzero fuera legalmente responsable de las pérdidas de Kelp. Sin embargo, pone sobre la mesa un hecho incómodo: la configuración en el centro de la disputa es precisamente aquella que la propia Layerzero afirmó posteriormente que no debería haberse permitido para transferencias de alto valor. Kelp fue más allá y cambió de estrategia.
A principios de mayo, anunció sus planes de trasladar el rsETH del sistema OFT de Layerzero a la infraestructura CCIP y CCT de Chainlink. Solv Protocol y otros proyectos también retiraron activos sustanciales de Layerzero tras el incidente. Mientras tanto, los esfuerzos de recuperación se extendieron mucho más allá de Kelp.
El Consejo de Seguridad de Arbitrum congeló unos 30 765,67 ETH, que entonces valían aproximadamente 71 millones de dólares, vinculados al autor del ataque. Los participantes del sector, entre ellos Aave, Lido, Ether.fi, Ethena, Mantle, Consensys y Joe Lubin, organizaron el apoyo a la recuperación a través de DeFi United. A finales de mayo, Kelp comunicó que se había transferido su último tramo de recuperación y que se habían reanudado la acuñación, los reembolsos y los trasvases.
Ahora, el rastro documental llega a los tribunales
El caso de Vancouver cambia la jurisdicción, pero aún no los hechos. La demanda figura en los Tribunales de Justicia de Vancouver con el número de expediente 267169, pero la notificación completa de la demanda civil aún no se ha hecho pública. Esto significa que las causas precisas de la demanda y el importe de la indemnización que reclama Kelp no han sido verificados de forma independiente.
Lo que sí puede hacer la demanda es someter el rastro documental a un minucioso escrutinio. Kelp afirma que Layerzero aprobó su configuración por escrito. Layerzero sostiene que Kelp eligió una configuración con un solo verificador a pesar de las recomendaciones a favor de múltiples comprobaciones. Un tribunal puede exigir la presentación de documentos, examinar esas comunicaciones y determinar qué obligaciones legales asumió realmente cada parte.
Esta cuestión va más allá de un único exploit en un puente de 292 millones de dólares. Las finanzas descentralizadas (DeFi) dependen cada vez más de capas de infraestructura externa que informan a los contratos inteligentes de lo que ha ocurrido en otros lugares. Los contratos pueden ser impecables y, aun así, actuar basándose en una mentira si el sistema que les proporciona información se ve comprometido.
El 18 de abril, un verificador se creyó esa falsedad, y 116 500 rsETH aparecieron en la cadena de bloques de Ethereum sin haber sido quemados en ningún otro lugar. La tecnología tardó un bloque en tomar su decisión. Ahora le toca a un juez examinar el caso.

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.