Bloom Trading erlitt bei einem Sicherheitsvorfall einen Verlust von fast 1 Million US-Dollar, bei dem 49 Kryptowährungs-Wallets von nur neun Nutzern leergeräumt wurden. Der Angreifer nutzte eine Software-Sicherheitslücke aus, doch das Unternehmen betont, dass keine privaten Schlüssel gestohlen wurden, und verspricht eine vollständige Rückerstattung.
Solana-Trading-Bot gehackt: fast 1 Mio. Dollar, 49 Wallets leergeräumt
GESCHRIEBEN VON

TEILEN

Das Wichtigste im Überblick
- Bloom Trading bestätigte, dass bei einem Angriff am 26. Oktober 9.408 SOL im Wert von etwa 947.000 US-Dollar entwendet wurden.
- Bloom identifizierte eine RCE-Sicherheitslücke eines Drittanbieters und erklärte, dass keine privaten Schlüssel kompromittiert wurden.
- Bloom versprach den neun betroffenen Nutzern, die 49 Wallet-Adressen verwalten, eine vollständige Rückerstattung.
Hacker entwendet 9.408 SOL durch Sicherheitslücke eines Drittanbieters
Bloom, ein auf Telegram basierender Kryptowährungs-Handelsbot, der die Netzwerke von Solana und der Ethereum Virtual Machine (EVM) unterstützt, erlitt am 26. Oktober 2026 eine Sicherheitsverletzung, die dazu führte, dass etwa 9.408 SOL aus den Wallets der Nutzer verschwanden.
Der Wert der gestohlenen Kryptowährung belief sich laut Blooms offizieller Untersuchung auf etwa 947.000 US-Dollar, obwohl erste Schätzungen auf Basis der Blockchain-Analyse den Schaden eher auf 954.000 US-Dollar bezifferten.
Das Blockchain-Überwachungskonto Onchain Lens machte auf die verdächtigen Transfers aufmerksam, während Onchain Alert berichtete, dass der Angreifer die gestohlenen Gelder in einer mutmaßlichen „Drainer“-Wallet zusammenführte. Onchain Alert warnte auf X:
„Ein Hacker hat 9.408 SOL von 49 Opfern in eine seiner ‚Drainer‘-Wallets abgezogen [wallets]abgezogen; die endgültige Zahl könnte deutlich höher liegen.“
Der Überwachungsdienst identifizierte den größten Einzelabzug mit 1.636 SOL im Wert von etwa 166.000 US-Dollar. Frühe Berichte deuteten darauf hin, dass der Angreifer vor allem SOL-Bestände ins Visier nahm, während er einige USDC-Stablecoin-Guthaben unberührt ließ.
Bloom bestätigt neun Opfer und schließt Diebstahl privater Schlüssel aus
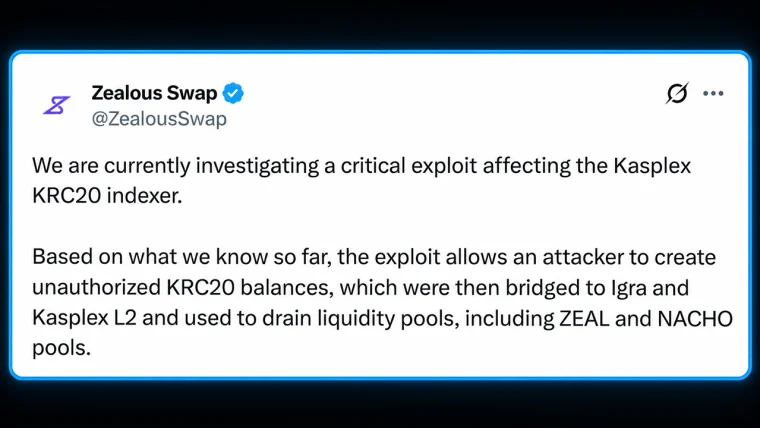
Die ersten Berichte gingen von 49 einzelnen Opfern aus. Die anschließende Untersuchung von Bloom reduzierte diese Zahl auf neun Nutzer, die 49 betroffene Wallet-Adressen kontrollierten. Das Unternehmen identifizierte eine komplexe Sicherheitslücke zur Remote-Code-Ausführung (RCE), an der ein Softwaremodul eines Drittanbieters beteiligt war, als Einstiegspunkt für den Angriff. Bloom erklärte auf X:
„Es wurden keine privaten Schlüssel kompromittiert, nicht betroffene Wallets sind sicher, und alle betroffenen Nutzer werden von Bloom vollständig entschädigt.“
Diese Unterscheidung ist wichtig, da ein RCE-Exploit es einem Angreifer potenziell ermöglicht, eine kompromittierte Softwareumgebung zu manipulieren, ohne die privaten Schlüssel der Nutzer direkt zu extrahieren. Bloom hat jedoch den genauen Mechanismus, der zur Autorisierung der unbefugten Überweisungen genutzt wurde, nicht öffentlich bekannt gegeben. Das Unternehmen hat seine Dienste vorsorglich vorübergehend deaktiviert und betroffene Kunden an seine Supportkanäle verwiesen.
„Alle Bloom-Systeme sind derzeit als vorsorgliche Sicherheitsmaßnahme offline. Sobald die Dienste sicher wiederhergestellt sind, werden wir dies über unsere offiziellen Kanäle bekannt geben. Zu diesem Zeitpunkt müssen sich alle Nutzer erneut bei Bloom Manager und der Chrome-Erweiterung anmelden, um Bloom wieder normal nutzen zu können. Vielen Dank für Ihre Geduld und Ihr Verständnis“, hieß es auf dem X-Konto des Teams.
Bloom verspricht 100-prozentige Erstattung, während die Ermittlungen weiterlaufen
Anstatt den Kunden den Schaden zu überlassen, versprach Bloom, die gesamten Kosten zu übernehmen. Das Unternehmen erklärte:
„Bloom wird 100 % der gestohlenen Gelder direkt an die von den betroffenen Nutzern angegebenen sicheren Wallets zurückerstatten.“
Bloom betonte, dass es zudem die gestohlene Kryptowährung nachverfolge, Möglichkeiten zur Sperrung und Wiederbeschaffung prüfe und versuche, den Angreifer zu identifizieren. In seiner Erklärung hob das Team hervor, dass es seit 2018 Software entwickelt und seit 2021 auf Kryptowährungsmärkten tätig ist. Betroffenen Kunden wurde geraten, ihre verbleibenden Vermögenswerte in neu generierte Wallets zu übertragen.
Bloom hat weder öffentlich eine Frist für die Erstattung festgelegt noch bekannt gegeben, wann der normale Betrieb wieder aufgenommen wird. Diese Nachricht kommt zu einer Zeit, in der es in der gesamten Krypto-Branche zu einer zunehmenden Zahl von Systemfehlern, Datenlecks und Hackerangriffen gekommen ist, wobei viele mit dem Finger auf die Unterstützung durch künstliche Intelligenz (KI) zeigen.
Dieser konkrete Vorfall wirft eine beunruhigende technische Frage hinsichtlich der Handels-Bots auf, die die Wallets der Kunden verwalten. Wenn die privaten Schlüssel sicher geblieben sind – wie genau hat dann kompromittierte Software eines Drittanbieters die Berechtigung erlangt, fast 1 Million US-Dollar zu transferieren?

Electrum 4.8.3 behebt eine Schwachstelle in der Bitcoin-Wallet, die es böswilligen Servern ermöglichte, Gebührenerhöhungen zu missbrauchen und Nutzer dazu zu verleiten, Diebstähle zu unterzeichnen.
Jetzt lesen: Angriff auf Electrum-Wallet: Bitcoin-Diebstahl via Gebühren-Trick

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.