Am 4. Oktober wurde ein Krypto-Tresor im Wert von 6 Millionen US-Dollar auf Base geleert, doch das Seltsamste daran ist vielleicht, wem er gehörte. Niemand weiß es öffentlich. Sicherheitsfirmen konnten etwa 1.783 wstETH aus dem Tresor zurückverfolgen, während On-Chain-Daten auf einen anonymen Safe mit sieben Unterzeichnern hindeuten. Base selbst wurde nicht gehackt, die Kernkontrakte von Aave wurden nicht als Ursache identifiziert, und der Eigentümer des Tresors hat sich immer noch nicht zu erkennen gegeben.
6 Millionen Dollar verschwinden aus einem Krypto-Tresor, der von sieben mysteriösen Unterzeichnern kontrolliert wird
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Blockaid und mehrere On-Chain-Ermittler machten am 4. Oktober auf den Base-Tresor aufmerksam, als die Verluste auf über 6 Millionen Dollar stiegen.
- Aave hat 1.783 aBaswstETH in wstETH umgewandelt, doch seine Kernverträge werden nicht als Ursache genannt.
- Die Base-Aufzeichnungen deuten auf einen „3-of-7“-Safe hin, dessen Eigentümer noch immer nicht identifiziert wurden.
Der 6-Millionen-Dollar-Vault, den niemand beansprucht hat
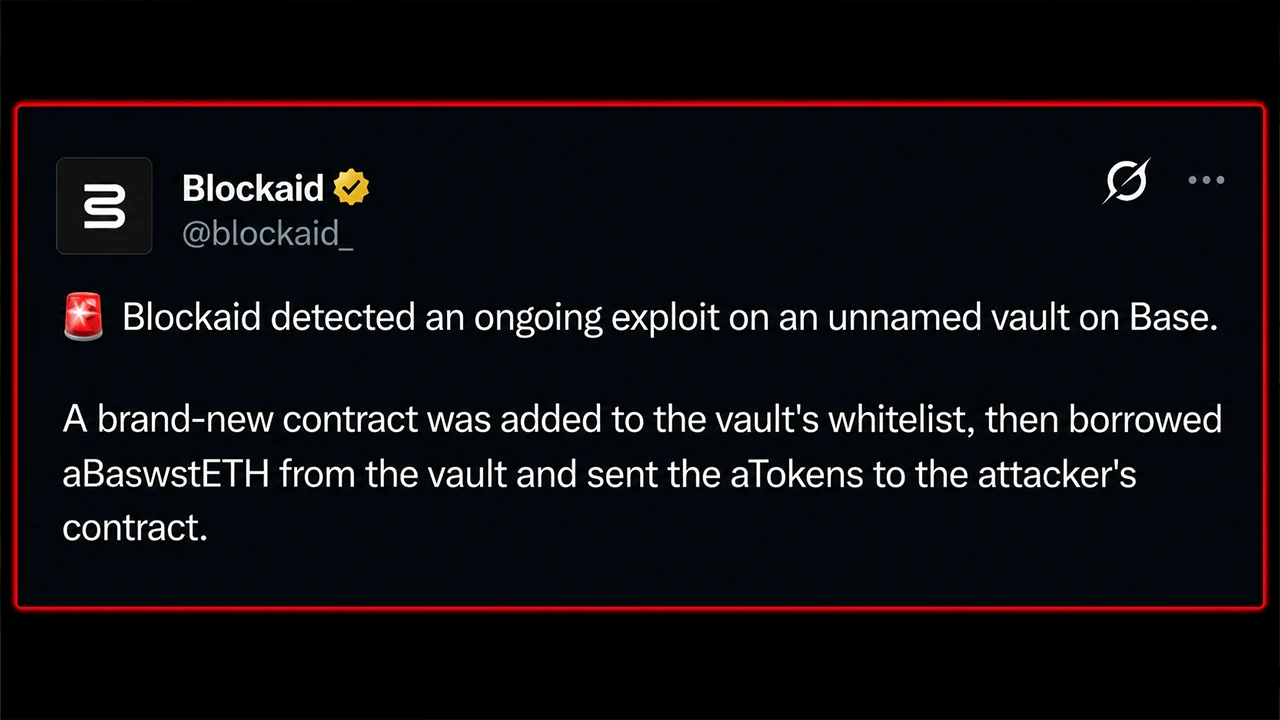
Am 4. Oktober um 09:21 Uhr UTC entdeckte Blockaid einen mutmaßlichen Exploit in einem Vault auf Base, dem Ethereum-Layer-2-Protokoll (L2) von Coinbase. Zu diesem Zeitpunkt waren bereits etwa 2,02 Millionen US-Dollar verschwunden. Etwa 40 Minuten später hatte der Verlust die 6-Millionen-Dollar-Marke überschritten, wobei Sicherheitsfirmen etwa 1.783 wstETH aus dem Vault zurückverfolgten.
Dann kam der seltsame Teil. Kein Protokoll beanspruchte den Tresor für sich. Sein offensichtlicher Verwalter ist ein „3-of-7 Safe“, dessen sieben Unterzeichner weiterhin unbekannt sind, wodurch ein Tatort im Wert von mehreren Millionen Dollar ohne öffentlich bekannten Eigentümer zurückbleibt.

Sechs Abflüsse, ein frisch auf die Whitelist gesetzter Vertrag
Peckshield, Certik und Exvul kamen zu ungefähr denselben Ergebnissen. Die Sicherheitsfirmen gaben an, dass 1.783,067 aBaswstETH aus dem Tresor entnommen und über Aave auf Base in etwa 1.783 wstETH umgetauscht wurden.
Im Klartext: Bei den ursprünglich entnommenen Token handelte es sich um Aave-Empfangstoken, die „Wrapped Staked Ether“ repräsentierten, der auf der L2-Base hinterlegt war. Ein neu erstellter Vertrag wurde zur Whitelist des Tresors hinzugefügt, entlieh diese Empfangstoken, transferierte sie in einen vom Angreifer kontrollierten Vertrag und löste sie über Aave gegen die zugrunde liegenden wstETH ein.
Exvul zählte sechs Abflüsse. Der genaue Grund für den Autorisierungsfehler bleibt jedoch unbestätigt. Sicherheitsfirmen haben nicht angegeben, dass Kernverträge kompromittiert wurden, und es handelte sich nicht um einen Hack der Base-Chain selbst. Spekulationen über eine kompromittierte Wallet oder eine bestimmte Aave-Position bleiben reine Spekulation.
Ein „Seven-Signer“-Safe ohne Namen
Die On-Chain-Daten machen es schwieriger, das Rätsel zu ignorieren. Der leergeräumte Tresor ist ein transparenter Proxy von Openzeppelin, dessen Eigentümer auf einen vor etwa 324 Tagen erstellten Safe verweist. Dieser Safe benötigt drei von sieben Signaturen, um aktiv zu werden, trägt jedoch keinen öffentlichen Protokollnamen, und keine der sieben Adressen der Unterzeichner wurde von den Sicherheitsfirmen, die den Vorfall verfolgen, öffentlich identifiziert. Die Upgrade-Berechtigung ist separat, was eine weitere Ebene von Verträgen zwischen dem Tresor und demjenigen hinzufügt, der ihn letztendlich kontrolliert. Derzeit ist der in der Blockchain sichtbare Betreiber der anonyme „3-of-7“-Safe. Der leergeräumte Proxy lautet 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, während dessen „Safe“-Besitzer 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4 ist. Basescan und Arkham Intelligence identifizieren Letzteren als einen Safeproxy, der mit der „Safe Proxy Factory“ 1.4.1 erstellt wurde. Diese Unterscheidung ist wichtig, um zu verstehen, was die Ermittler tatsächlich wissen. Sie können den Tresor, dessen Eigentümer-Vertrag, die sieben Signaturadressen und die Token-Spur einsehen. Was sie nicht sehen können, ist die menschliche Organisation hinter diesen Adressen oder ob die Änderung der Whitelist auf gestohlene Zugangsdaten, einen „White Hacker“, fehlerhafte Berechtigungen oder eine andere unbekannte Schwachstelle zurückzuführen ist. Kein öffentliches Team hat sich bisher gemeldet, um diese Lücke zu schließen.
Das systemische Risiko scheint vorerst eingedämmt zu sein, obwohl der Verkauf der gestohlenen wstETH kurzfristig Druck auf die Kursbindung ausüben könnte. Was bleibt, ist ein merkwürdiges Bild: Rund 6 Millionen Dollar sind verschwunden, On-Chain-Ermittler können die Mechanismen hinter dem Abfluss nachverfolgen, und sieben Signaturadressen liegen offen zutage. Dennoch bleiben die Personen, die diese Adressen kontrollieren, in dieser Geschichte auffällig abwesend. Diese Geschichte entwickelt sich noch weiter. Kein Protokoll hat die Verantwortung für den Vorfall übernommen, und niemand hat einen bestätigten Bericht über einen Fehler oder eine Kompromittierung von Schlüsseln veröffentlicht. Weitere Details werden hinzugefügt, sobald neue Informationen vorliegen.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.