Core-Lightning-Betreiber, die Version 26.06.7 oder früher nutzen, werden derzeit gezielt angegriffen, warnte das Bitcoin-Lightning-Network-Knoten-Softwareprojekt am Donnerstagabend, etwa 10 Tage nach der Veröffentlichung eines Sicherheitspatches. Das Team hat bislang weder ermittelt, welche Schwachstellen von Angreifern ausgenutzt werden, noch wurden gestohlene Gelder gemeldet. Version 26.06.8 behebt mehrere Sicherheitsprobleme, darunter eine Schwachstelle beim Schließen von Kanälen, die Gelder gefährden kann, und Betreiber werden aufgefordert, unverzüglich ein Upgrade durchzuführen.
Bitcoin-Lightning-Knoten im Visier – Core Lightning schlägt Alarm
GESCHRIEBEN VON

TEILEN

Das Wichtigste auf einen Blick
- Core Lightning gibt an, dass Angreifer Knoten mit der Version 26.06.7 oder früher ins Visier nehmen.
- Version 26.06.8 wurde am 22. September veröffentlicht und enthält Korrekturen für Sicherheitslücken, die Gelder gefährden können.
- Den Betreibern liegen keine bestätigten Verlustzahlen vor, da Core Lightning zu sofortigen Upgrades drängt.
Core Lightning schlägt Alarm: Angreifer nehmen ungepatchte Knoten ins Visier
Core Lightning hat eine recht einfache Botschaft für alle, die noch alte Software nutzen: Führt jetzt ein Upgrade durch. Am 1. Oktober warnte die Knoten-Implementierung des Bitcoin-Lightning-Netzwerks, dass Angreifer Knoten ins Visier nehmen, auf denen Version 26.06.7 oder älter läuft, wodurch ein am 22. September veröffentlichter Patch zu einer dringenden Sicherheitsangelegenheit wurde.
Was genau die Angreifer ausnutzen, bleibt vorerst im Verborgenen. Das Projekt hat weder bestätigt, dass Angriffe erfolgreich waren, noch dass Gelder gestohlen wurden, doch Version 26.06.8 behebt Sicherheitslücken, die von Denial-of-Service-Problemen bis hin zu einem Fehler beim Schließen von Kanälen reichen, der Geld auf das Spiel setzen kann.
Der Patch kam noch vor der Warnung
Core Lightning, das im Rahmen des Elements-Projekts gepflegt wird, forderte Knotenbetreiber auf, „so schnell wie möglich“ auf die neueste Version umzusteigen, nachdem Berichte über Angreifer eingegangen waren, die es auf ungepatchte Knoten abgesehen hatten. Das Krypto-Unternehmen Blockstream verstärkte die Warnung und forderte Betreiber, die noch ältere Versionen nutzen, dringend auf, 26.06.8 zu installieren.
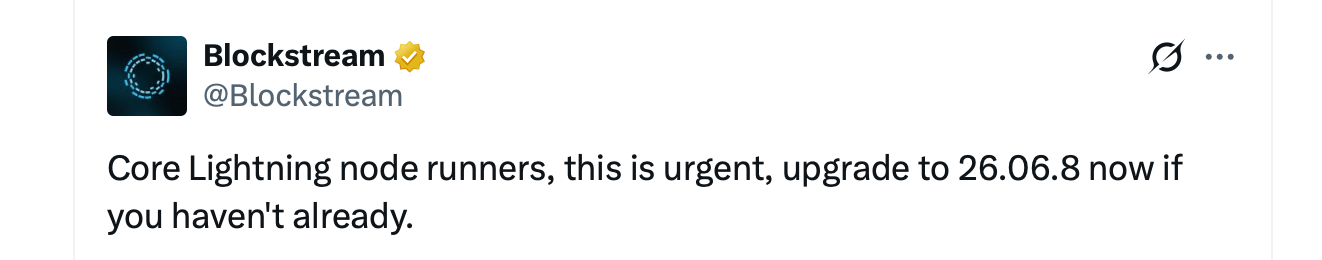
Das Merkwürdige daran ist der Zeitplan. Version 26.06.8 erschien am 22. September, etwa 10 Tage vor der Angriffswarnung, und die Betreuer empfehlen bereits nachdrücklich ein Upgrade. Einige Tests wurden bewusst zurückgehalten, um potenziellen Angreifern das Reverse-Engineering der zugrunde liegenden Schwachstellen zu erschweren, während die Betreiber Zeit hatten, die Patches zu installieren. Dann wurde es brenzlig. Öffentliche Beschreibungen der Veröffentlichung weisen auf drei Arten von Fehlern hin. Einer könnte den Knoten eines Absenders zum Absturz bringen. Ein anderer könnte über die REST-Schnittstelle von Core Lightning den Arbeitsspeicher erschöpfen. Der schwerwiegendste betrifft das Schließen von Kanälen und kann einem Nutzer durch einen fehlgeschlagenen Strafmechanismus potenziell Geld kosten.
Wenn das Schließen eines Kanals schiefgeht
Zudem ist das Strafsystem des Lightning-Netzwerks so konzipiert, dass ein ehrlicher Teilnehmer eine Strafe einfordern kann, wenn ein Peer betrügt, indem er einen veralteten Kanalstatus überträgt. Ein Fehler in der Version 26.06 könnte dazu führen, dass Core Lightning bestimmte Transaktionen fälschlicherweise als gewöhnlichen kooperativen Kanalabschluss interpretiert und die dahinter verborgene widerrufene Verpflichtung übersieht.
In diesem Szenario könnte die Software, die den Betrüger aufspüren soll, versagen, den Auslöser zu betätigen, sodass die Gegenseite über Guthaben verfügt, das eigentlich hätte verfallen müssen. Das Projekt hat nicht angegeben, ob Angreifer diese bestimmte Schwachstelle, die Absturz-Schwachstelle, das REST-Problem oder ein anderes Problem ausnutzen, dessen Details teilweise noch im Verborgenen liegen. Diese Unterscheidung ist wichtig. Es handelt sich hierbei nicht um eine Schwachstelle in Bitcoin selbst. Betroffen ist Core Lightning, eine Implementierung des Lightning-Netzwerks, eines auf Bitcoin aufbauenden Skalierungsnetzwerks. LND, Eclair und LDK wurden in der Sicherheitsmitteilung nicht genannt, während gewöhnliche Wallet-Nutzer nicht unbedingt Core-Lightning-Knoten betreiben. Ihr Risiko hängt von der Infrastruktur ab, die hinter ihren Wallets steht.
Ein Sicherheitszyklus, der im August begann
Die Warnung vom Donnerstag kam nicht aus heiterem Himmel. Am 26. August gab Core Lightning bekannt, dass es eine große Menge an KI-generierten Schwachstellenmeldungen durchging. Mehrere davon erwiesen sich als berechtigt, was eine koordinierte Behebung nach sich zog.
Den Betreibern wurde geraten, nicht einfach den Stecker zu ziehen. Stattdessen empfahl Core Lightning einen Neustart mit dem Parameter „–offline“, der die Peer-Verbindungen unterbricht, während der Daemon weiterhin die Blockchain überwacht und auf ein erzwungenes Herunterfahren reagieren kann. Ein ausgeschalteter Knoten kann diese Aufgabe nicht erfüllen. Version 26.06.7 folgte um den 28. August herum, doch am 15. September wurde eine weitere Untersuchung eingeleitet, die experimentelle Funktionen betraf, die sich auf Guthaben auswirken könnten. Sechs Tage später folgte 26.06.8. Etwa 10 Tage danach gingen Berichte über gezielte Angriffe ein.
Online-Geld verändert die Art der Patches
Lightning-Knoten sind keine Cold Wallets, die in einer Schublade verstauben. Ihre Kanal-Schlüssel bleiben online, da die Knoten Zahlungen in Echtzeit weiterleiten müssen. Das macht veraltete Software zu mehr als nur einem Problem für die Verfügbarkeit. Geldmittel können sich direkt in dem System befinden, das ein Angreifer zu knacken versucht.
Es gibt keine öffentliche Verlustbilanz, und Core Lightning hat nicht bestätigt, dass die Angriffe erfolgreich waren. Derzeit gehört jeder Knoten, auf dem noch Version 26.06.7 oder älter läuft, weiterhin zu der Gruppe, auf die Angreifer laut Projekt abzielen. Betreibern wird empfohlen, Version 26.06.8 oder höher zu installieren, Signaturen oder Docker-Digests zu überprüfen und experimentelle Funktionen deaktiviert zu lassen, sofern sie die Risiken nicht verstehen.
Der Patch ist bereits seit Tagen öffentlich verfügbar. Nun scheint jemand an die Türen derjenigen zu klopfen, die ihn noch nicht installiert haben. In der Zwischenzeit fragen sich viele, wie viele weitere Fehler in der Krypto-Branche durch KI-gestützte Entdeckungen noch aufgedeckt werden.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.