Es ist nun 11 Tage her, seit die sogenannten „White-Hat-Hacker“ fast 4.000 BTC aus dem Liquid-Netzwerk abgezogen haben. Seitdem – nach der Rückgabe von 3.400 BTC und zahlreichen Auseinandersetzungen in der Blockchain – funktionieren die Umtauschvorgänge von L-BTC in BTC auf Liquid immer noch nicht, und die Hacker halten weiterhin 598,50 BTC im Wert von mehr als 45 Millionen US-Dollar.
L-BTC-Peg-Out weiterhin außer Betrieb, da Blockstream die Forderung der Hacker ablehnt
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Die Hacker von Liquid haben 3.400 BTC zurückgegeben, sitzen aber immer noch auf 598,50 BTC im Wert von über 45 Millionen US-Dollar.
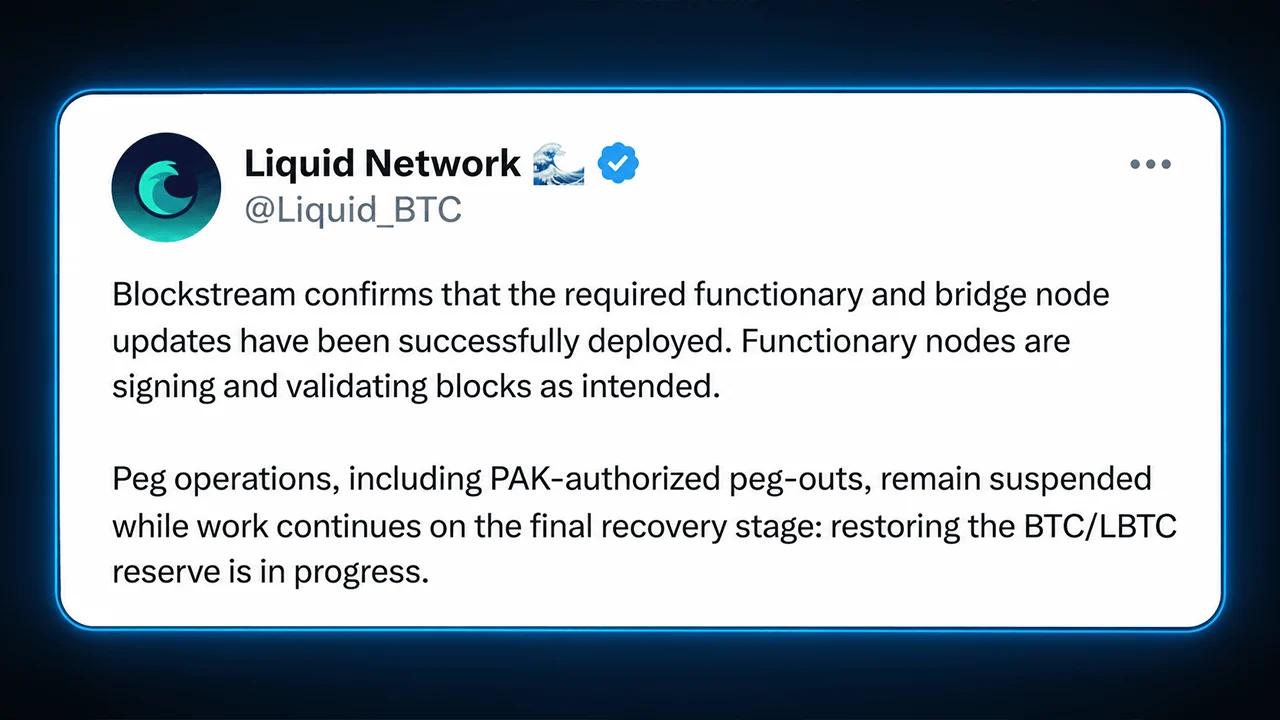
- Blockstream gibt an, dass die 1:1-Bindung von L-BTC gedeckt ist, doch auch 11 Tage später können Inhaber die Peg-Outs immer noch nicht nutzen.
- Liquid, Symbiosis und Nomic waren inzwischen von drei Exploits betroffen, wodurch BTC-gestützte Projekte nun unter die Lupe genommen werden.
Nach dem Exploit vom 6. September wurden rund 85 % der entwendeten Bitcoins zurückgegeben, doch der Rest befindet sich weiterhin im Besitz der Angreifer des Protokolls. Blockstream, der Betreiber des Liquid-Netzwerks, hat sich geweigert, für die verbleibenden Coins aufzukommen, und fordert die Rückgabe der 598,50 BTC. Die L-BTC-Reserven des Liquid-Netzwerks weisen nach wie vor eine Lücke auf, da das Protokoll 4.234,76 L-BTC im Umlauf ausweist, aber nur 3.632,23 BTC vorrätig sind.
Liquids Peg-Outs bleiben gesperrt, da 598,50 BTC bei den Hackern verbleiben
Zwar hat das Liquid-Netzwerk den Betrieb wieder aufgenommen, doch sind die L-BTC-Peg-Outs weiterhin deaktiviert, und Sideswap teilte mit, dass „L-BTC noch nicht gegen Bitcoin eingelöst werden können“. Sideswap fügte hinzu: „Blockstream hat erklärt, dass die Bindung im Verhältnis 1:1 gedeckt wird und die Peg-Outs in einem späteren Schritt wieder verfügbar sein werden.“ Blockstream-Gründer Adam Back veröffentlichte einen Beitrag auf X und betonte, dass die 1:1-Bindung von L-BTC an BTC gedeckt werde, und riet den Inhabern, L-BTC nicht außerbörslich (OTC) mit einem Abschlag zu verkaufen. Seitdem gab es keinen offiziellen Beitrag mit der Meldung „Peg-Out ist live“. Die Hacker sehen weiterhin eine große Flut von OP_RETURN-Nachrichten in der Blockchain, darunter verschlüsselte Nachrichten, die nur mit dem privaten Schlüssel lesbar sind. Die Wallet wurde zudem Opfer von Poisoning-Angriffen, bei denen Betrüger eine gefälschte Wallet-Adresse generieren, die optisch die ersten und letzten Zeichen einer legitimen Adresse des Besitzers widerspiegelt.
Die Hintermänner oder Angreifer, die diese „Poison Wallets“ erstellt haben, hoffen, dass der Besitzer bei seiner nächsten Geldüberweisung versehentlich die gefälschte Adresse aus seinem aktuellen Transaktionsprotokoll kopiert und einfügt, wodurch die Vermögenswerte dauerhaft an sie umgeleitet werden. Zusätzlich zu den mutmaßlichen „Poisoning“-Angriffen, auf die Blockchain-Explorer wie mempool.space hingewiesen haben, gibt es auch eine Vielzahl betrügerischer Nachrichten, die an die Wallet des Liquid-Network-Hackers gesendet werden.
BTC-gestützte Projekte stehen vor einem wachsenden Vertrauensproblem
Was als Nächstes passiert, kann niemand vorhersagen. Darüber hinaus folgten auf den Hack des Liquid-Netzwerks auch Exploits gegen die Bitcoin-Bridge von Symbiosis und ein Angriff auf das nBTC von Nomic. Alle drei Vorfälle haben bei den Menschen einen schlechten Nachgeschmack in Bezug auf BTC-gestützte Token-Projekte, Bridges und Layer-2-Plattformen (L2) hinterlassen. Die Kapazität des Lightning-Netzwerks sank von 3.850 BTC Ende August auf derzeit 3.720 BTC. Die Liquid-Hacker-Saga ist noch nicht vorbei, aber sie deckt eine unangenehme Wahrheit auf. BTC-gestützte Token-Protokolle verlassen sich voll und ganz auf zerbrechliches menschliches Vertrauen und langsame Governance. Die Weigerung von Blockstream, nachzugeben, versetzt die L-BTC-Inhaber in einen Zustand der Lähmung, bis eine Lösung gefunden ist. Wenn Angriffe, entdeckte Sicherheitslücken und KI-gestützte Vertragsentleerungen wie diese weitergehen, werden BTC-gestützte Projekte und L2-Plattformen immer weniger wie Innovation und immer mehr wie Geiselverhandlungen wirken.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.