Metamask begann damit, Ethereum-Validatoren zu entfernen, nachdem bei einem Sicherheitsvorfall offenbar weniger als 1.000 US-Dollar an Block-Tips abgezweigt worden waren, während externe Forscher schätzen, dass rund 17.000 Validatoren, die etwa 523.000 ETH hielten, zum Ausstieg gedrängt wurden. Metamask gibt an, dass Wallets und Kundengelder keine Anzeichen einer Beeinträchtigung aufweisen. Der kostspielige Teil könnte stattdessen in Ausfallzeiten, entgangenen Belohnungen und einem Aus- und Wiedereintrittsprozess liegen, der laut Lido bis zu 45 Tage dauern könnte.
Metamask zieht Validatoren ab, da ein geringfügiger ETH-Diebstahl große Besorgnis auslöst
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Metamask teilte mit, dass die Kundengelder nicht betroffen waren, als rund 17.000 Validatoren den Ausstieg antraten.
- Der Sicherheitsforscher Kaden schätzt, dass Angreifer etwa 0,36 ETH aus 18 Metamask-Validator-Belohnungen abgezweigt haben.
- Lido gab an, dass es bis zu 45 Tage dauern könnte, bis die betroffenen Metamask-Validatoren ihre Arbeit wieder aufnehmen können.
Weniger als 1.000 US-Dollar gehen verloren, eine halbe Million ETH fließt ab
Laut einem Sicherheitsforscher scheint jemand etwa 0,36 ETH an Ethereum-Block-Tips von Metamask-betriebenen Validatoren abgezweigt zu haben – eine Beute im Wert von weniger als 1.000 US-Dollar bei einem Kurs von etwa 2.700 US-Dollar pro Ether. Die Reaktion darauf fiel deutlich größer aus. Metamask begann am 30. September proaktiv mit der Abschaltung betroffener Validatoren, während Ermittler versuchten festzustellen, wie weit der Eindringling vorgedrungen war.
Der Forscher Kaden schätzt, dass rund 17.000 Validatoren, die zusammen etwa 523.000 ETH hielten, aus dem System entfernt wurden. Metamask hat diese Zahlen nicht bestätigt, aber Lido bestätigte, dass von Metamask Staking betriebene Validatoren aus seinem Protokoll entfernt werden. Das ist das Merkwürdige daran. Der sichtbare Diebstahl war nach Krypto-Hack-Maßstäben nur Kleingeld, während die Abwehrmaßnahme Hunderttausende Ether betraf.
Der Dieb hat offenbar das Trinkgeldglas gefunden
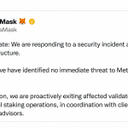
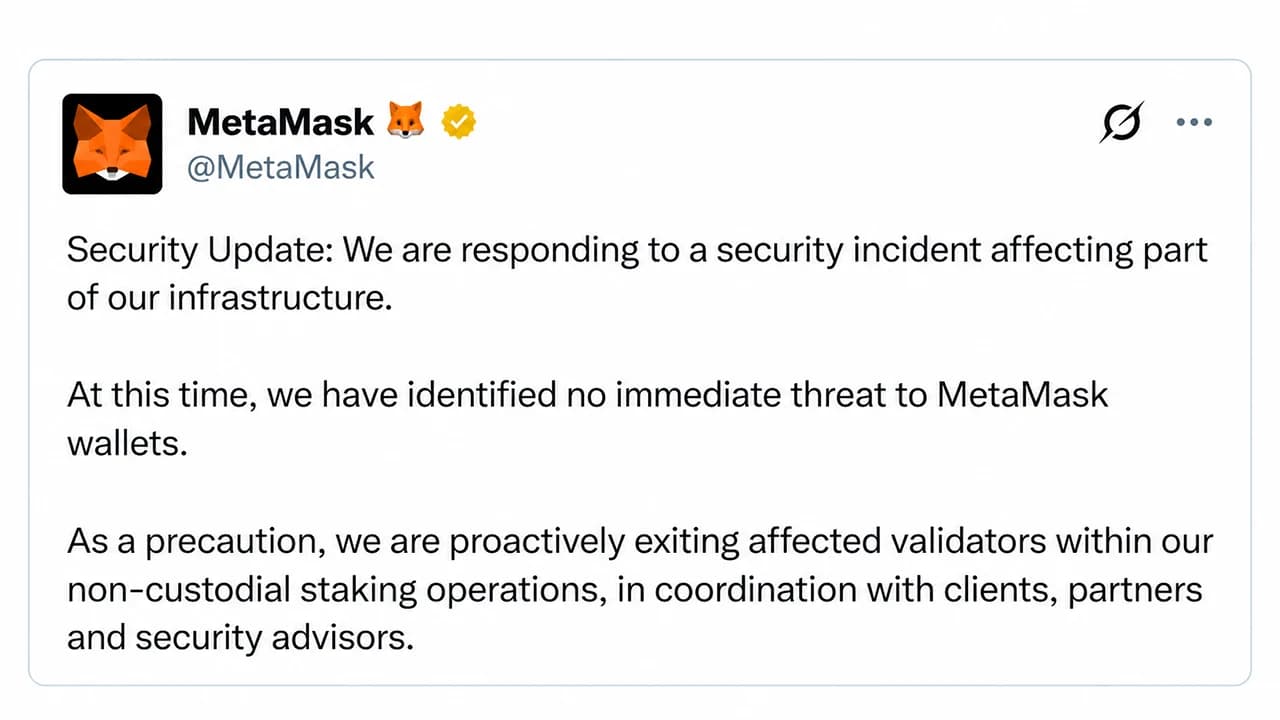
Metamask gab den Vorfall am 30. September um 19:38 Uhr Eastern Time bekannt und erklärte, man reagiere auf eine Kompromittierung, die einen Teil der Infrastruktur betreffe, und habe „keine unmittelbare Bedrohung für Metamask-Wallets“ festgestellt. Am 1. Oktober erklärte das Unternehmen, es gebe weiterhin „keine Anzeichen dafür, dass Metamask-Wallets oder Kundengelder betroffen sind“. Die Staking-Architektur hilft dabei, den Grund dafür zu erklären.
Ethereum-Validatoren stellen in der Regel 32 ETH bereit, doch Metamask betont, dass sein Staking-Betrieb nicht-verwahrend ist und das Unternehmen keine Kontrolle über die Auszahlungsschlüssel der Kunden hat. Diese Schlüssel ermöglichen erst die Auszahlung des zugrunde liegenden Stakes. Ein Angreifer, der in der Lage ist, die Validator-Einstellungen zu manipulieren, würde daher nicht automatisch die Schlüssel zum Tresor besitzen. Kadens Rekonstruktion auf der Blockchain deutet stattdessen auf den „Tip Jar“ hin. Er berichtete, dass 19 Metamask-Validatoren Blockbelohnungen und Zahlungen erhielten, diese jedoch in 18 Fällen an die falsche Empfängeradresse für Gebühren gingen. Die Adresse war über den Ether-Mixing-Dienst „Tornado Cash“ finanziert worden, und die umgeleiteten Zahlungen beliefen sich auf insgesamt etwa 0,36 ETH. Eine weitere Rekonstruktion führte die Aktivität auf einen Zeitraum von etwa viereinhalb Stunden am 30. September zurück. Es handelt sich um eine winzige Beute, gefolgt von einer sehr lauten Alarmglocke.
Warum Metamask beim Ausstieg von Validatoren alles auf eine Karte gesetzt hat
Durch die Änderung des Gebührempfängers lassen sich die Block-Tipps eines Validators umleiten, ohne dessen 32-ETH-Einsatz zu bewegen. Probleme entstehen, wenn ein Angreifer über etwas Mächtigeres verfügt, wie beispielsweise die Signaturschlüssel des Validators.
Mit diesen Schlüsseln lässt sich der Einsatz zwar nicht einfach abheben, aber sie können Proof-of-Stake-Validatoren (PoS) potenziell dazu bringen, Verstöße zu begehen, die durch das Slashing-System von Ethereum geahndet werden. Durch das Slashing wird ein Teil des Stakes des Validators vernichtet und dieser aus dem Dienst entfernt. Kaden erklärte, dass drei der ausgenutzten Validatoren zum Zeitpunkt der Veröffentlichung seiner Analyse noch nicht ausgestiegen waren, und schätzte, dass etwa 821 potenziell betroffene Validatoren weiterhin aktiv waren.
In einer weiteren Analyse zählte das Blockchain-Dateninfrastrukturunternehmen Bitquery separat 16.965 Validatoren, die 565.056 ETH hielten und bis zum 1. Oktober die Warteschlange verlassen oder betreten hatten. Seine Zahlen weichen etwas von denen Kadens ab, da die Forscher unterschiedliche Gruppen zu unterschiedlichen Zeitpunkten untersuchten. Keine der beiden Zahlen wurde von Metamask öffentlich bestätigt. Bitquery schätzte zudem, dass ein hypothetischer gleichzeitiger Slashing von rund 17.000 Validatoren etwa 22.000 ETH vernichtet hätte. In ihrer Rekonstruktion waren keine Validatoren von einem Slashing betroffen. Diese Möglichkeit erklärt, warum die Krypto-Wallet-Plattform Metamask eine weitaus umfangreichere Abwehrmaßnahme startete, als es der Diebstahl an sich zu rechtfertigen schien.
Ein Austritt innerhalb einer Woche kann zu einer Wartezeit von 45 Tagen werden
Der Anbieter von Liquid-Staking-Infrastruktur Lido geht davon aus, dass die von ihm genutzten betroffenen Validatoren ihren Austritt bis zum Ende des 7. Oktober abgeschlossen haben werden. Diese Ether wieder in den Besitz zu bringen, ist eine andere Sache. Validatoren müssen den Ausstiegsprozess von Ethereum durchlaufen, ihre Anteile abheben und sich schließlich über die Eintrittswarteschlange wieder anschließen. Lido schätzt, dass der gesamte Vorgang bis zu etwa 45 Tage dauern könnte. Während dieser Zeit werden für die ausgezogenen Anteile keine Validator-Belohnungen gutgeschrieben.
Die Warteschlange war bereits überfüllt. Daten zur Validatoren-Warteschlange von beaconcha.in zeigen, dass etwa 393.795 ETH darauf warten, aus dem Validator-Set von Ethereum auszutreten, wobei schätzungsweise vier Tage und sechs Stunden benötigt werden, um die Ausstiegswarteschlange zu durchlaufen, bevor es zu einer weiteren Verzögerung bei der Auszahlung kommt. Lido teilt mit, dass stETH-Inhaber keine Maßnahmen ergreifen müssen, während Metamask den Wallet-Nutzern dasselbe mitteilt und sie davor warnt, ihre Wiederherstellungsphrasen an Personen weiterzugeben, die vorgeben, Schutz anzubieten.
Derzeit präsentiert das Ledger eine seltsame Bilanz: rund 0,36 ETH wurden offenbar gestohlen, Hunderttausende ETH wurden in Richtung der Ausgänge umgeschichtet, und es drohen möglicherweise wochenlange Ausfallzeiten bei den Erträgen. Der Dieb mag zwar das Trinkgeldglas erreicht haben, doch Metamask hat noch immer nicht genau mitgeteilt, wie nah der Eindringling dem Tresor gekommen ist.


Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.