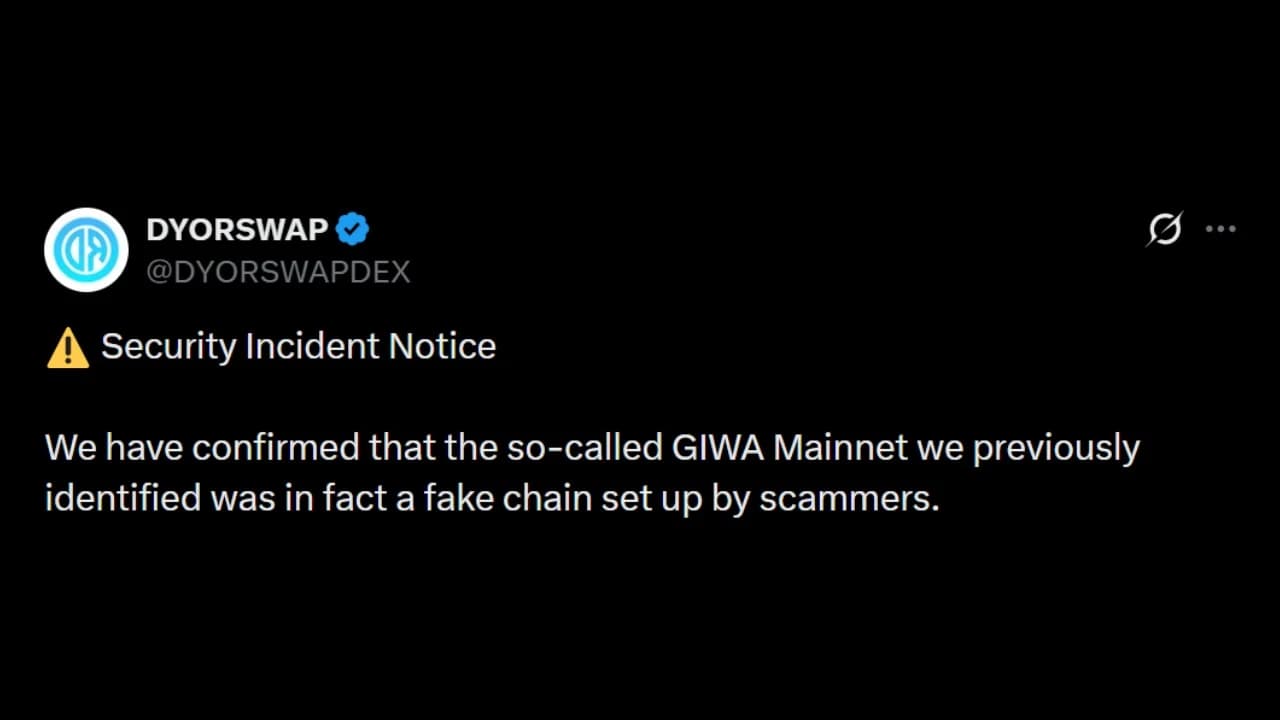
Eine unbekannte Gruppe von Angreifern hat eine gefälschte L2-Chain gestartet, die sich als „Giwa“ ausgab – ein von Upbit unterstütztes Projekt, das von DYORSWAP, einer dezentralen Multichain-Börse, identifiziert wurde. Über 760 ETH, die auf diese Chain übertragen wurden, gingen verloren, und DYORSWAP kündigte ein Entschädigungsverfahren für betroffene Nutzer an.
Betrüger starten gefälschte ETH-L2-Plattform, um Krypto-Händlern 2 Millionen Dollar zu stehlen
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Eine gefälschte GIWA-Ethereum-L2-Chain entzog 1.335 Nutzern, die Gelder über eine Bridge übertragen hatten, 766 ETH (über 2 Mio. US-Dollar).
- Die Betrüger richteten eine komplexe gefälschte Chain mit funktionierenden Brücken ein und täuschten damit zunächst DYORSWAP.
- DYORSWAP untersucht den Betrugsfall und erstattet den Nutzern ihre Gelder zurück, sieht sich jedoch Kritik ausgesetzt, weil es den Betrug ermöglicht hat.
Betrugsmasche mit gefälschter Giwa-L2-Kette verursacht Verluste in Höhe von über 760 ETH
Zum ersten Mal wurde über einen neuen, ausgeklügelten Betrugsfall berichtet, bei dem eine gefälschte Ethereum-L2-Lösung gestartet wurde; davon betroffen sind über tausend Nutzer, die ihre Gelder über eine Brücke auf die Kette übertragen hatten.
Die Blockchain, die die Chain-ID-Nummer 9134 verwendete, wurde von DYORSWAP, einer dezentralen Multi-Chain-Börse (DEX), zunächst als Mainnet für GIWA identifiziert – ein von Upbit unterstütztes Projekt –, was Early Adopters dazu veranlasste, schnell Gelder auf die Blockchain zu überweisen, um von den sich daraus ergebenden finanziellen Chancen zu profitieren.
Anfangs behaupteten einige, der Betrug bestehe lediglich darin, eine normale ETH-Adresse zu nehmen und sie als L2-Kette auszugeben. In seinem offiziellen Bericht betonte DYORSWAP jedoch, dass dies nicht der Fall sei, da die Bereitstellung der Kette eine Infrastruktur im OP-Stack-Stil, eine Bridge und einen Batcher umfasste, was auf einen höheren Grad an Raffinesse hindeutet.
Der Diebstahl erfolgte, nachdem über 1.335 Adressen Gelder in den Vertrag übertragen hatten; dabei wurden diesen Nutzern etwa 766,25 ETH entzogen, was zum Zeitpunkt der Erstellung dieses Artikels einem Wert von über 2 Millionen US-Dollar entsprach.
Bevor die Gelder abgezogen wurden, stellte DYORSWAP echte Aktivitäten in der gefälschten Blockchain fest, wobei Nutzertransaktionen wie Käufe, Verkäufe und Token-Launches in Echtzeit stattfanden.
„Verwenden Sie bis auf Weiteres KEINE inoffiziellen GIWA-Mainnet-RPCs, -Brücken oder -Verträge und senden Sie KEINE Gelder an damit verbundene Adressen“, erklärte DYORSWAP, nachdem festgestellt wurde, dass Nutzergelder abgezogen wurden.
Als sich der Vorfall ereignete, stellte das echte Giwa-Projekt jedoch klar, dass es sein Mainnet nicht heimlich gestartet habe. „Unser Mainnet ist derzeit NICHT in Betrieb. Alle Beiträge, in denen behauptet wird, dass sie über GIWA-Mainnet-RPC-Informationen verfügen, ENTSPRECHEN NICHT DER WAHRHEIT“, erklärte Giwa in den sozialen Medien.
Während DYORSWAP eine direkte Verantwortung für den Angriff bestritt und angab, die Gelder seien aus der gefälschten Blockchain abgezogen worden, leitete das Unternehmen einen Erstattungsprozess für betroffene Nutzer ein und gab an, bereits über 200 ETH aus eigenen Mitteln ausgezahlt zu haben.
DYORSWAP betonte, dass es weiterhin die gesamte Transaktionshistorie der gefälschten Blockchain untersuchen und rekonstruieren werde, um die Adressen der Angreifer zu identifizieren und zurückzuverfolgen.
Dennoch kritisierten Nutzer die Vorgehensweise von DYORSWAP und argumentierten, dass ohne ihre Beteiligung niemand den Start der Kette bemerkt oder Gelder dorthin übertragen hätte, und bezeichneten den Vorfall als Social-Engineering-Betrug.
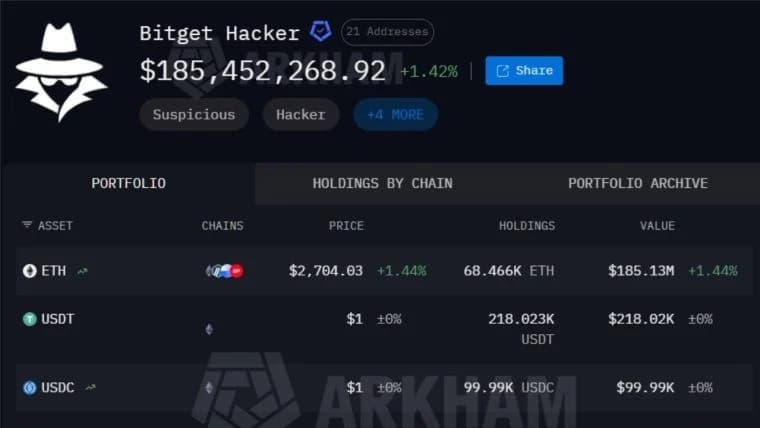
Der Betrugsfall rund um den gefälschten Start des Giwa-Mainnets folgt auf eine Reihe von Sicherheitsvorfällen, die sowohl dezentrale als auch zentralisierte Plattformen zum Ziel hatten und Krypto-Besitzer in ständiger Alarmbereitschaft halten.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.