Arravind Prabu, Gründer von Cryptobilis, gab bekannt, dass das Unternehmen Anfang dieses Jahres von einer nicht näher genannten Partei übernommen worden sei. Prabu räumte zwar ein, das derzeitige Managementteam bei einigen Veranstaltungen unterstützt zu haben, bestritt jedoch, Einblick in das Tagesgeschäft des Unternehmens zu haben.
Das Wichtigste im Überblick
- Der ehemalige CEO von Cryptobilis, Arravind Prabu, gab bekannt, dass das Unternehmen im März 2026 an neue Eigentümer verkauft wurde.
- Prabu erklärte, dass die Gründer seit dem Verkauf keinen Zugang mehr zum Geschäftsbetrieb des Unternehmens hätten und auch keine Kontrolle darüber ausübten.
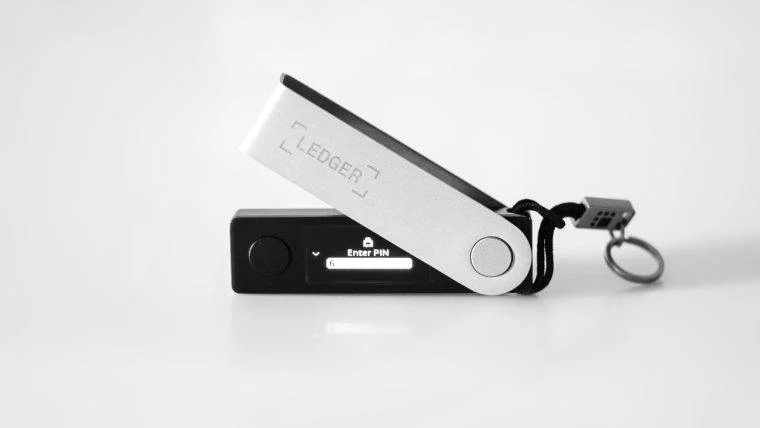
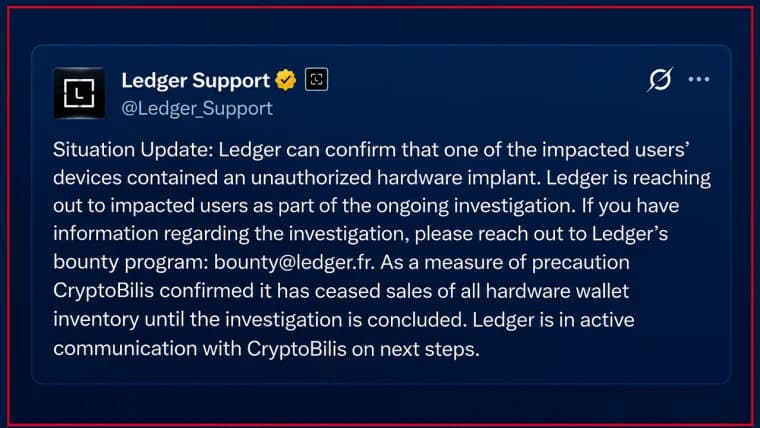
- Ledger stellte die Auslieferung ein, nachdem bestätigt worden war, dass ein manipuliertes Gerät über Cryptobilis verkauft worden war, was Verluste in Millionenhöhe verursachte.
Cryptobilis-Gründer gibt Verkauf des Unternehmens bekannt und lehnt Verantwortung für den Missbrauch manipulierter Geräte ab
Arravind Prabu, Gründer von Cryptobilis – dem Unternehmen, das angeblich die von einem aktuellen Exploit betroffenen Ledger-Wallets verkauft hat – hat Einblicke in seine Beteiligung an dem Wallet-Anbieter gegeben und sich dabei von dem aktuellen Exploit distanziert.
In einer am 10. Oktober auf LinkedIn veröffentlichten Erklärung gab Prabu bekannt, dass Cryptobilis von einem nicht genannten neuen Eigentümer übernommen wurde, wobei er und ein weiterer Mitbegründer zurücktraten und die operativen und administrativen Aufgaben an diesen neuen Eigentümer übergaben.
Zudem stellte Prabu klar, dass er und der andere Mitbegründer von Cryptobilis seit Abschluss des Verkaufs „keinerlei Zugriff, Zugangsdaten, Einblick oder administrative Kontrolle über die Backend-Systeme, Kundendatenbanken, Bestellhistorien oder Unternehmenskommunikationskanäle von Cryptobilis“ mehr hätten.
Dennoch räumte er ein, dass sie bei einigen Anlässen „in beratender und koordinierender Funktion“ das neue Team unterstützt hätten, um einen reibungslosen Übergang zu gewährleisten, bestritt jedoch, „geschäftlichen oder operativen Einblick in das Tagesgeschäft oder die IT-Infrastruktur des Unternehmens“ zu haben.
Was den Grund dafür angeht, dass er den Verkauf nicht bekannt gegeben hatte, betonte Prabu, dass er vertraglich verpflichtet war, öffentliche Bekanntmachungen zu der Transaktion bis Mitte Oktober zurückzuhalten, dass jedoch alle Lieferanten über die Transaktion und den Wechsel zur neuen Geschäftsführung informiert worden seien.
Dennoch ging Prabu nicht darauf ein, ob der Bestand an Ledger-Hardware in der operativen Übergabe an die neue Geschäftsführung enthalten war und wer vor dem jeweiligen Verkauf Zugriff auf diese Geräte hatte.
„Für alle laufenden operativen Angelegenheiten, technischen Anfragen oder offiziellen Stellungnahmen bezüglich Cryptobilis wenden Sie sich bitte an den derzeitigen Verantwortlichen“, schloss Prabu.
Seit Ledger ein manipuliertes Gerät identifiziert hat, das über Cryptobilis bezogen wurde, hat das Unternehmen alle Lieferungen und Verkäufe von Ledger-Geräten ausgesetzt und empfiehlt den Kunden, ihre Wallets nicht einzurichten.
Dennoch sind Berichten zufolge in anderen Regionen weitere manipulierte Geräte aufgetaucht, die von verschiedenen autorisierten Wiederverkäufern bezogen wurden, wodurch sich das potenzielle Ausmaß dieses Angriffs, der bereits Verluste in Höhe von über 90 Millionen verursacht hat, weiter vergrößert.
Ledger untersucht den Vorfall weiterhin und bekräftigte in seinem jüngsten Update, dass alle kompromittierten Geräte über Cryptobilis bezogen wurden.