Den heute veröffentlichten Ermittlungsergebnissen von Slowmist zufolge führten die Angreifer, die rund 388 Millionen US-Dollar von Bitget entwendeten, am 31. August – fast vier Wochen vor dem Diebstahl – erstmals Code auf einem kompromittierten Server aus.
Die Hacker von Bitget hatten sich bereits 25 Tage vor dem Diebstahl von 388 Millionen Dollar Zugang zur Börse verschafft
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
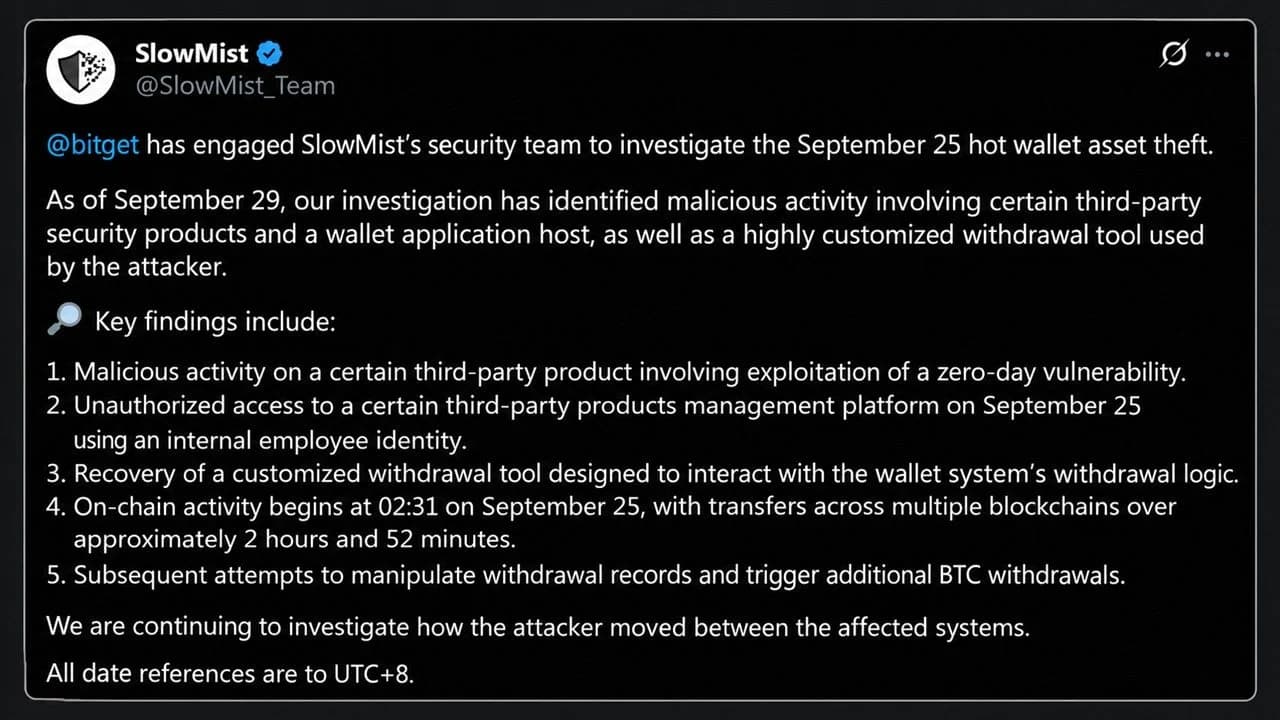
- Slowmist konnte die ersten böswilligen Aktivitäten in mit Bitget verbundenen Systemen auf den 31. August zurückverfolgen, also 25 Tage vor dem Diebstahl.
- Mithilfe einer Mitarbeiteridentität und eines maßgeschneiderten Auszahlungstools konnten die Angreifer 2 Stunden und 52 Minuten lang Gelder transferieren.
- Mistrack meldete am 30. September verdächtige nordkoreanische Skripte, die die Beute über das CoW-Protokoll und Chainflip weiterleiteten.
Die Tür stand bereits seit August offen
Bitget beauftragte am 25. September das Blockchain-Sicherheitsunternehmen mit der Untersuchung des Diebstahls aus seinen Hot Wallets, und die Ergebnisse, die den Stand vom 29. September widerspiegeln, zeichnen ein neues Bild des zeitlichen Ablaufs. Die früheste böswillige Aktivität in den verfügbaren Protokollen geht auf den 31. August zurück, als ein Dienst auf einem Knoten eines Sicherheitsprodukts eines Drittanbieters – von Slowmist als „Produkt A“ bezeichnet – über eine Zero-Day-Schwachstelle angegriffen wurde, d. h. eine Software-Sicherheitslücke, von deren Existenz der Anbieter noch nichts wusste.
Der Angreifer führte ein verstecktes Skript aus, las eine Umgebungsvariable aus, die ein Datenbankpasswort enthielt, und stellte eine Verbindung zur Datenbank her. Die gleiche Aktivität mit versteckten Skripten trat am 23. und 25. September auf zwei weiteren Knoten auf, wobei der Bericht hinzufügt:
Diese Erkenntnisse zeigen, dass die betroffenen Serviceumgebungen bereits kompromittiert waren, bevor die Daten nach außen übertragen wurden.
Dies deckt sich mit Bitgets eigener Erklärung, dass Angreifer ein Sicherheitsprodukt eines Drittanbieters missbraucht haben, um interne Zugangsdaten mit hohen Berechtigungen zu erlangen. Was Slowmist hinzufügte, ist der Teil, den niemand wusste, nämlich wie lange sich die Eindringlinge bereits dort aufgehalten hatten.
Die Nacht des Diebstahls, Minute für Minute
Der Bericht protokolliert jeden Schritt in UTC+8. Umgerechnet in UTC sieht der Ablauf am 24. September wie folgt aus:
- 16:07 UTC: Unter Verwendung der Identität eines internen Mitarbeiters verschaffte sich der Angreifer Zugang zur Verwaltungsplattform eines zweiten Anbieter-Tools, „Produkt B“, und unternahm drei aufeinanderfolgende Versuche, Systembefehle einzuschleusen.
- 17:49 UTC: Ein „hochgradig angepasstes Auszahlungs-Tool“, das später aus den vom Angreifer gelöschten Dateien wiederhergestellt wurde, begann mit der Durchführung des Diebstahls. Es fälschte Risikokontrollparameter, erstellte Auszahlungsanträge und löste den Auszahlungsprozess selbst aus.
- 18:31 UTC: Die erste bestätigte On-Chain-Überweisung ging ein: 93 TRX, 11 Sekunden später folgten 0,84 ETH.
- 21:23 UTC: Die letzte zusammengestellte Überweisung erfolgte etwa 2 Stunden und 52 Minuten nach der ersten.
Die intensivste Phase erfolgte schon früh, denn Arkham Intelligence stellte fest, dass innerhalb von nur 18 Minuten 228 Millionen US-Dollar über sieben Blockchains abgezogen wurden, wobei XRP im Wert von etwa 153 Millionen US-Dollar den größten Einzelposten darstellte. Nachdem die Überweisungen begonnen hatten, versuchte der Angreifer zudem, Auszahlungsdatensätze in der Wallet-Datenbank zu überschreiben. Zwei gefälschte BTC-Auszahlungsaufträge führten zu Fehlermeldungen, und die Protokolle zeigen, dass der Eindringling den Auftragsstatus überprüfte und es erneut versuchte. Es wurden keine privaten Schlüssel entwendet, sondern die Angreifer täuschten das interne Genehmigungssystem so aus, dass es Transfers freigab, die legitim aussahen.
Die Hintertür durch Chainflip
Das Geld ist weiterhin in Bewegung: Cos, Gründer von Slowmist, erklärte, das „Trackagent“-Tool von Mistrack habe mutmaßliche nordkoreanische Hacker dabei erwischt, wie sie das CoW-Protokoll und Chainflip kombinierten, um die Gelder zu waschen. Automatisierte Skripte platzieren Swap-Aufträge auf dem CoW-Protokoll, einem Aggregator für dezentrale Börsen (DEX), und legen den Empfänger auf einen vorkonfigurierten Chainflip-Einzahlungsvertrag fest. Sobald ein Auftrag abgewickelt ist, fließen die Vermögenswerte direkt in einen kettenübergreifenden Swap und kommen auf der anderen Seite als Bitcoin wieder heraus.
Die Ironie ist jedoch kaum zu übersehen, denn gerade einen Tag zuvor hatten die Chainflip-Broker eine direkte Einzahlung derselben Angreifer abgelehnt und die Gelder auf ihrem ursprünglichen Weg zurückgeschickt. Cos warnte, dass die AML- und KYT-Prüfungen von Chainflip den Hackern hinterherhinken, deren System Gelder über verschiedene Brücken verteilt, in Bitcoin umtauscht, vermischt und den Kurs ändert, sobald sich eine Route schließt.
Auch andere Türen wurden zugeschlagen. Near Intents blockierte den Großteil eines Geldwäscheversuchs in Höhe von 50 Millionen Dollar, ließ 166.000 Dollar durch und fror 503.000 Dollar ein. Frühere Geldströme liefen über Thorchain, Uniswap, 1inch Fusion und Stargate, was eine alte Debatte bei Thorchain wieder aufleben ließ: Sollten neutrale Protokolle gestohlenes Geld überwachen?
Was Bitget-Nutzer dennoch wissen sollten
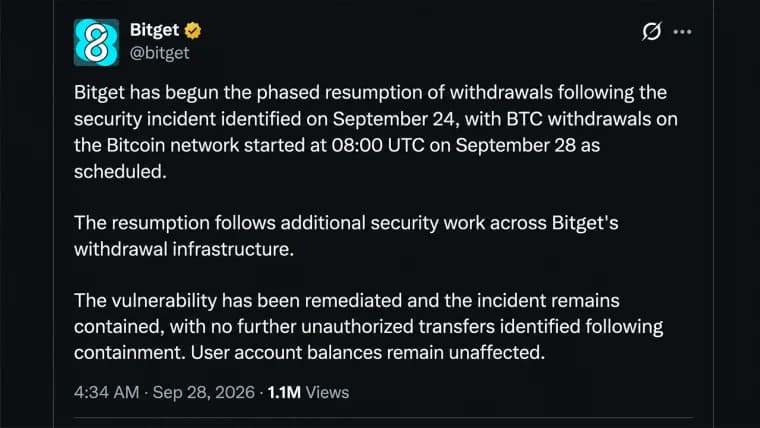
Bitget gibt an, dass sein Nutzerschutzfonds mit einem Volumen von mehr als 464 Millionen US-Dollar den Verlust abdeckt. Auszahlungen werden schrittweise wieder ermöglicht, wobei Bitcoin an erster Stelle steht, gefolgt von Ether, USDT und schließlich allen anderen Vermögenswerten.
Die größere Frage liegt außerhalb von Bitget, und Slowmist hat die Anbieter hinter „Produkt A“ und „Produkt B“ nicht namentlich genannt; das Unternehmen gibt an, noch daran zu arbeiten, herauszufinden, wie sich der Angreifer zwischen den Systemen bewegt hat. Laut Fortune haben mit Nordkorea verbundene Gruppen im Jahr 2025 die Rekordsumme von 2 Milliarden US-Dollar erbeutet; daher hat jede Börse, die denselben Sicherheitsstack einsetzt, nun Grund, ihre eigenen Protokolle bis Ende August zurückzuverfolgen.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.