Forscher konnten eine Entnahme von 459.000 Dollar aus einer Wallet auf eine Adresse zurückführen, von der zuvor 27 Transaktionen über denselben Bot finanziert worden waren, was Fragen darüber aufwirft, wie die privaten Schlüssel in die falschen Hände geraten sind.
Der Bot-Hacker, der 459.000 Dollar erbeutet hat, war zunächst Kunde, sagen Forscher
GESCHRIEBEN VON
TEILEN
Das Wichtigste im Überblick
- Tradewiz-Nutzer verloren nach einer Offenlegung privater Schlüssel am 30. September insgesamt rund 459.000 US-Dollar aus 20.933 Wallets.
- Bitquery stellte eine Verbindung zwischen der leergeräumten Wallet und 27 früheren TradeWiz-Transaktionen her, was Fragen zur Sicherheit der Schlüssel aufwirft.
- Tradewiz steht unter Druck, Rückerstattungen vorzunehmen und zu erklären, wie die Schlüssel der SOL-PVP-Wallets offengelegt wurden.
Bitquery verfolgt 459.000 $ Tradewiz-Abzug bis zu einer Wallet, die bei 27 Transaktionen verwendet wurde
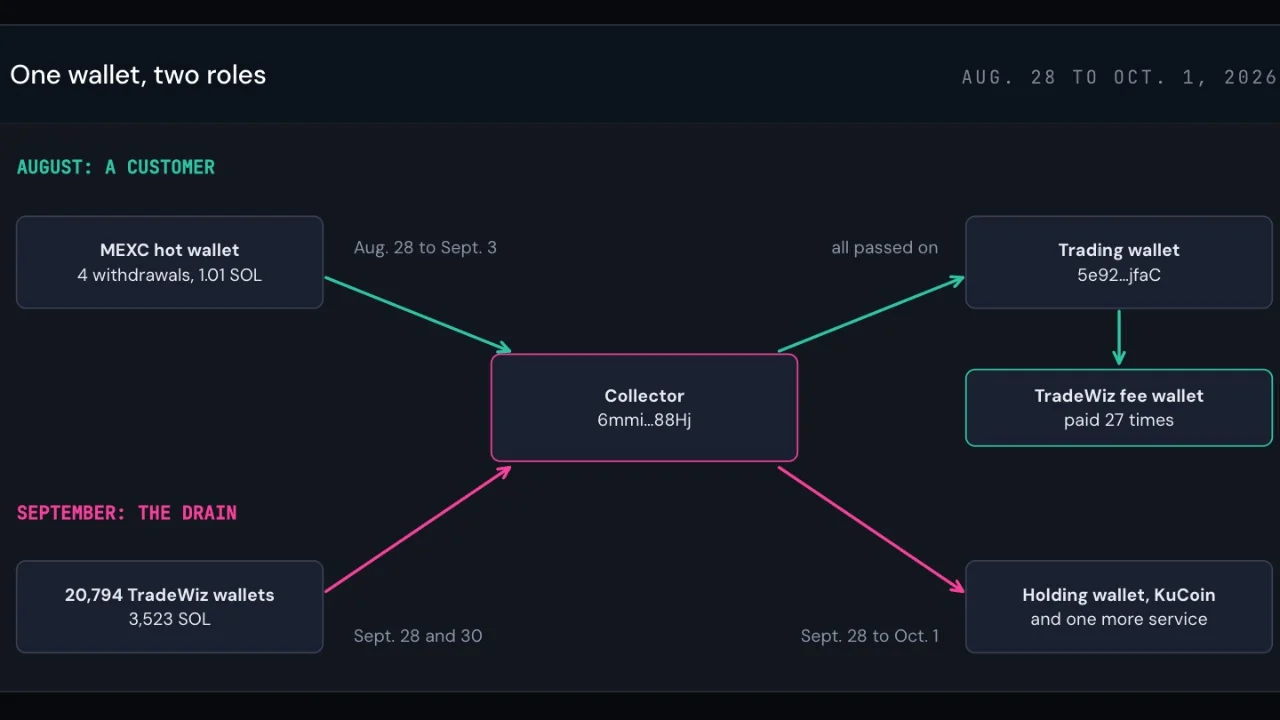
Bevor die gestohlenen Kryptowährungen eingesammelt wurden, war das Wallet zur Bezahlung gewöhnlicher Memecoin-Trades genutzt worden. Das ist das unerwartete Ergebnis der Untersuchung von Bitquery zu Tradewiz, dem Solana-Handelsbot, dessen Nutzer am 30. September einen Wallet-Drain erlitten haben.
Die Forscher konnten die Adresse, über die die gestohlenen Gelder gesammelt wurden, mit einem anderen Wallet in Verbindung bringen, das einen Monat zuvor 27 Transaktionen über Tradewiz getätigt hatte. Ihre Auswertung ergab 20.933 betroffene Wallets und einen Abzug von etwa 459.000 US-Dollar in SOL, Token und Einzahlungen, die durch die Schließung von Token-Konten wiederbeschafft wurden. Die Schätzung bewertet SOL mit 120 US-Dollar.
Dieser Zusammenhang bietet den Ermittlern einen Ansatzpunkt. Er gibt jedoch keinen Aufschluss darüber, wer die Wallets kontrollierte oder wie die privaten Schlüssel offengelegt wurden.
Der Bot wurde gestoppt, doch der Diebstahl ging weiter
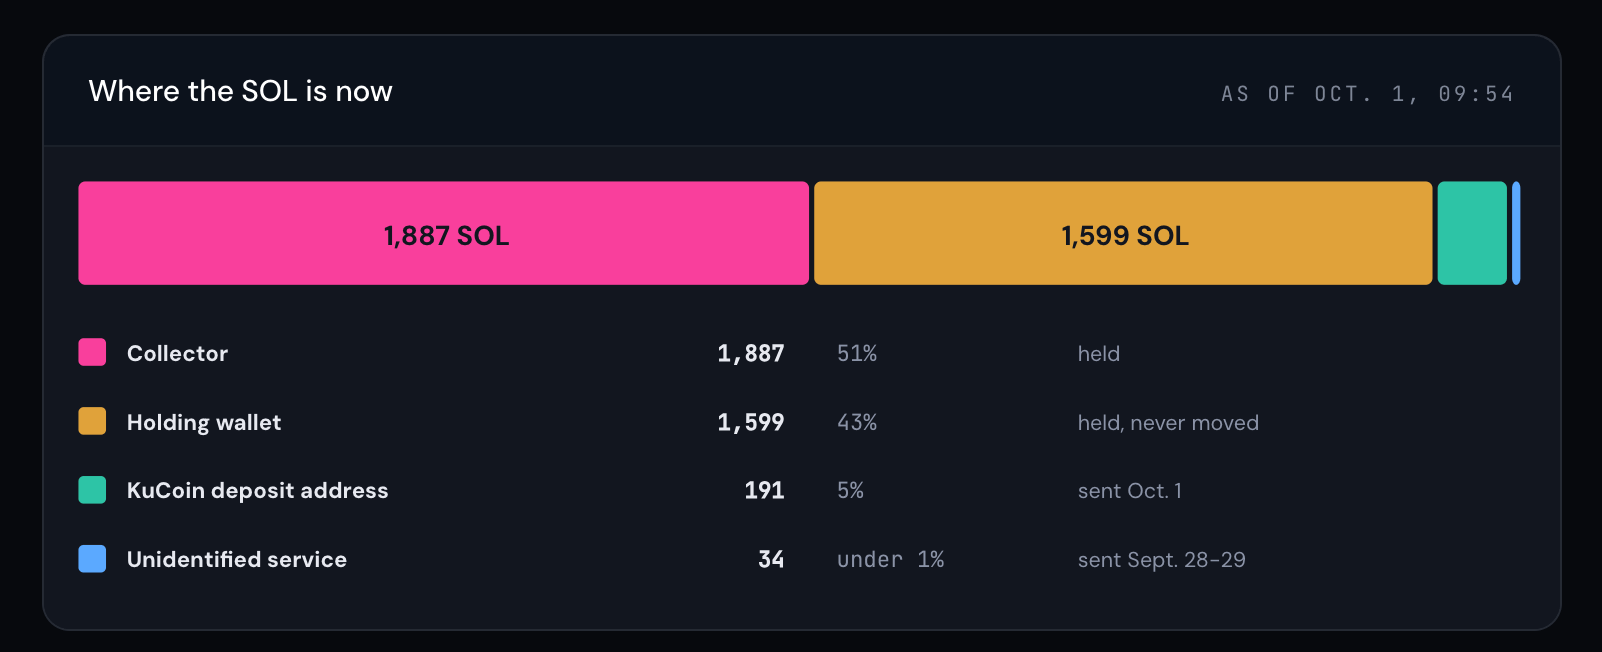
Bitquery stellte fest, dass die Handelsaktivitäten über den Bot 41 Minuten nach Beginn des Hauptabzugs eingestellt wurden. Etwa 73 % der bei dieser Aktion abgezogenen SOL wurden danach entwendet.
In seiner Sicherheitsmitteilung vom 30. September auf X führte Tradewiz den Vorfall auf die Offenlegung privater Schlüssel im Zusammenhang mit seiner SOL-PVP-Exportfunktion zurück. Das Unternehmen wies seine Kunden an, die Nutzung bestehender SOL-PVP-Wallet-Adressen einzustellen. „Wir werden den Nutzern die durch diesen Vorfall entstandenen Verluste vollständig ersetzen“, schrieb das Unternehmen.
In einem späteren Update auf X hieß es, die ersten Rückerstattungen seien bereits erfolgt und jeder Antrag müsse überprüft werden. Tradewiz kündigte zudem eine vorsorgliche Aussetzung der EVM-Dienste an, während Sicherheitsüberprüfungen durchgeführt werden. Diese Aussagen werfen bei den Kunden zwei separate Fragen auf: Wann werden ihre Verluste erstattet und was ist im System, das ihre Wallets schützt, fehlgeschlagen?
Ein Sicherheitsversprechen trifft auf einen Verlust privater Schlüssel
Die eigene Dokumentation von Tradewiz macht den Vorfall besonders unangenehm. In den FAQ wird den Nutzern zwar erlaubt, Wallet-Schlüssel zu importieren und zu exportieren, vom Exportieren wird jedoch abgeraten. Dort heißt es: „Indem Sie Ihre privaten Schlüssel nicht exportieren, können wir eine 100-prozentige Sicherheit Ihrer Vermögenswerte gewährleisten.“
Die anschließende Offenlegung des Unternehmens stellt diese Zusicherung nun in Frage. Die Nutzer benötigen eine Erklärung darüber, welche Wallets kompromittiert wurden, wie die Exportfunktion missbraucht wurde und was sich vor der Wiederaufnahme des Betriebs geändert hat. Die bisher von Tradewiz veröffentlichten Stellungnahmen beschreiben Sicherheitsupgrades und Entschädigungszusagen, ohne diese Fragen zu klären.
Die Spur führt zu Börsenkonten
Am 1. Oktober teilte Tradewiz auf X mit, dass die Polizei bei der Rückverfolgung der Vermögenswerte helfe und Börsen kontaktiert habe, um Informationen zur Identitäts- und Kontoverifizierung einzuholen. Das Unternehmen bot zudem an, auf weitere rechtliche Schritte zu verzichten, sofern dies rechtlich zulässig sei, sollten die Verantwortlichen kooperieren und die Vermögenswerte zurückgeben.
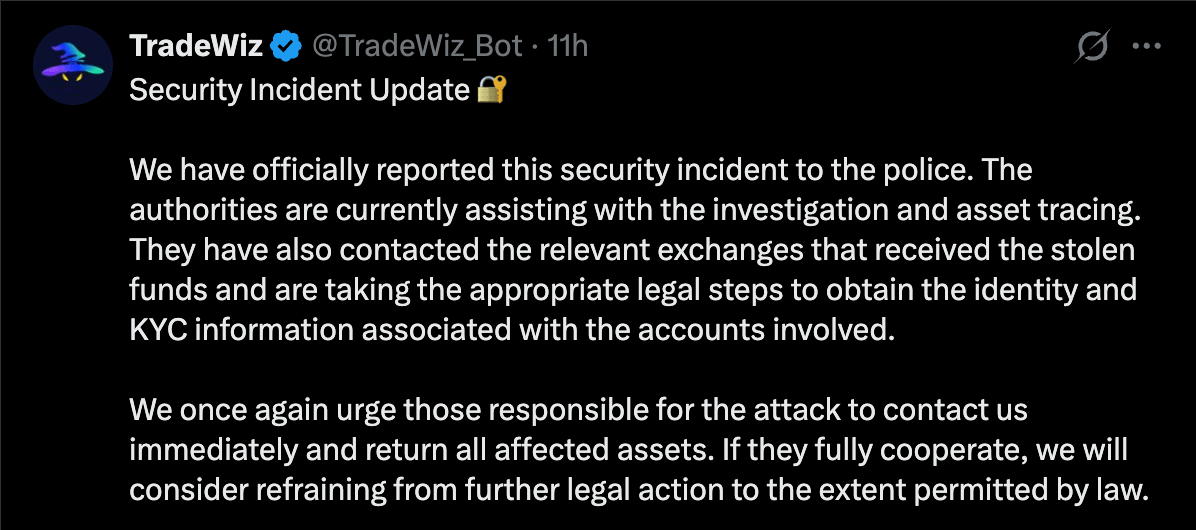
Bitquery verfolgte frühere Einzahlungen bis zu Auszahlungen bei MEXC und späteren Überweisungen an eine Einzahlungsadresse von Kucoin zurück. Diese Verbindungen implizieren nicht, dass eine der beiden Börsen an dem Diebstahl beteiligt ist. Sie identifizieren jedoch potenzielle Spuren, denen die Ermittler nachgehen können.
Für betroffene Händler werden die vollständigen Rückerstattungen und eine technische Aufschlüsselung des Sicherheitsvorfalls die nächsten aussagekräftigen Beweise sein. Für die Ermittler könnten sich die früheren Kundenaktivitäten als nützlicher erweisen als der Diebstahl selbst.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.