Ein ehemaliger Infrastrukturingenieur eines Industrieunternehmens mit Sitz in New Jersey wurde zu 32 Monaten Haft in einem Bundesgefängnis verurteilt, nachdem er zugegeben hatte, die Computersysteme seines Arbeitgebers sabotiert zu haben – und rund 750.000 Dollar in Bitcoin gefordert zu haben, um den Angriff zu beenden.
Ingenieur nach Bitcoin-Lösegeld-Sabotage im Gefängnis
GESCHRIEBEN VON
TEILEN

Das Wichtigste im Überblick
- Daniel Rhyne wurde zu 32 Monaten Haft verurteilt, weil er die Computersysteme seines ehemaligen Arbeitgebers sabotiert und versucht hatte, das Unternehmen zu erpressen.
- Die Staatsanwaltschaft erklärte, er habe mithilfe seiner Administratorrechte Administratorkonten gelöscht, Passwörter geändert und Server abgeschaltet.
- Rhyne forderte etwa 20 Bitcoin – zum damaligen Zeitpunkt im Wert von rund 750.000 US-Dollar – als Gegenleistung dafür, den Angriff zu beenden.
Der 59-jährige Daniel Rhyne aus Kansas City, Missouri, wurde am 28. September vor einem Bundesgericht in Trenton verurteilt, nachdem er sich zuvor der Erpressung unter Androhung der Beschädigung eines geschützten Computers sowie der vorsätzlichen Beschädigung eines geschützten Computers schuldig bekannt hatte, wie die US-Staatsanwaltschaft für den Bezirk New Jersey mitteilte.
Rhyne arbeitete als Kerninfrastruktur-Ingenieur für das nicht näher bezeichnete Industrieunternehmen, wodurch er über Administratorrechte für dessen Computersysteme verfügte. Eine im Jahr 2024 eingereichte Strafanzeige des FBI beschreibt einen methodischen Versuch, diesen Zugriff auszunutzen. Den Ermittlern zufolge richtete Rhyne im Unternehmensnetzwerk eine versteckte virtuelle Maschine ein – geschützt durch das Passwort „TheFr0zenCrew!“ – und nutzte diese, um aus der Ferne auf ein Administratorkonto zuzugreifen.
Am 25. November 2023, so die Staatsanwaltschaft, habe Rhyne eine Reihe automatisierter Aufgaben geplant, die später am selben Tag ausgeführt werden sollten. Die Befehle sahen vor, 13 Domänenadministratorkonten zu löschen, die Passwörter von 301 Benutzerkonten zu ändern, lokale Administratorkennwörter auf 254 Servern zu ändern sowie die Anmeldedaten von mehr als 3.200 Mitarbeiter-Arbeitsplätzen zu ändern.
Andere geplante Aufgaben sahen vor, die Server und Computer des Unternehmens herunterzufahren. Den Ermittlern zufolge sollten diese Maßnahmen in ihrer Gesamtheit dem Unternehmen den Zugriff auf seine eigenen Systeme und Daten verwehren.
Beweise deuteten auf eine interne Bedrohung hin
In der Anklageschrift wurden Anzeichen für Vorbereitungen detailliert beschrieben. Tage vor dem Angriff umfassten Suchanfragen, die von der versteckten virtuellen Maschine aus durchgeführt wurden, Themen wie das Ändern von Administratorpasswörtern über die Befehlszeile, das Löschen eines Domänenkontos und das ferngesteuerte Herunterfahren eines Computers. Ähnliche Suchanfragen wurden laut den Ermittlern auf Rhyne’s Firmenlaptop gefunden.
Am 25. November gegen 16 Uhr stellten die Netzwerkadministratoren fest, dass ihre Konten gelöscht worden waren. Etwa 44 Minuten später erhielten die Mitarbeiter eine Erpressungs-E-Mail, in der behauptet wurde, dass alle IT-Administratorkonten gelöscht und die Backups vernichtet worden seien. Der Absender drohte damit, 10 Tage lang täglich weitere 40 Server abzuschalten, sofern das Unternehmen nicht bis zum 2. Dezember etwa 20 Bitcoin zahlen würde – damals im Wert von etwa 750.000 US-Dollar, heute bei fast 1,67 Millionen US-Dollar.
Die Ermittler konnten die versteckte virtuelle Maschine schließlich mit Rhynes Konto und seinem Firmenlaptop in Verbindung bringen. Außerdem stellten sie fest, dass das Passwort zum Schutz der E-Mail-Adresse, von der aus die Erpressungs-E-Mail versendet wurde, „TheFr0zenCrew!“ lautete – dasselbe Passwort, das auch für die versteckte virtuelle Maschine verwendet wurde.
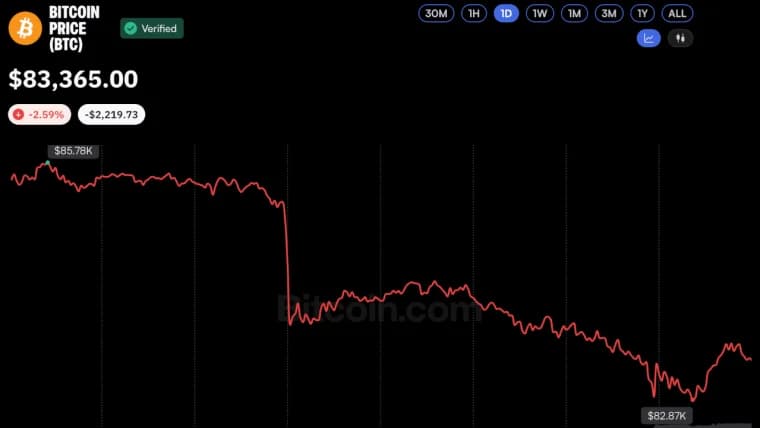
Bitcoin fiel unter 83.000 US-Dollar, während die Gesamtliquidationen im Kryptomarkt auf fast 700 Millionen US-Dollar anstiegen. Bitfinex veröffentlicht seinen aktuellen Marktüberblick.
Jetzt lesen: Bitcoin-Kurs gibt Oktober-Gewinne ab: 81.300 Dollar jetzt entscheidend

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.