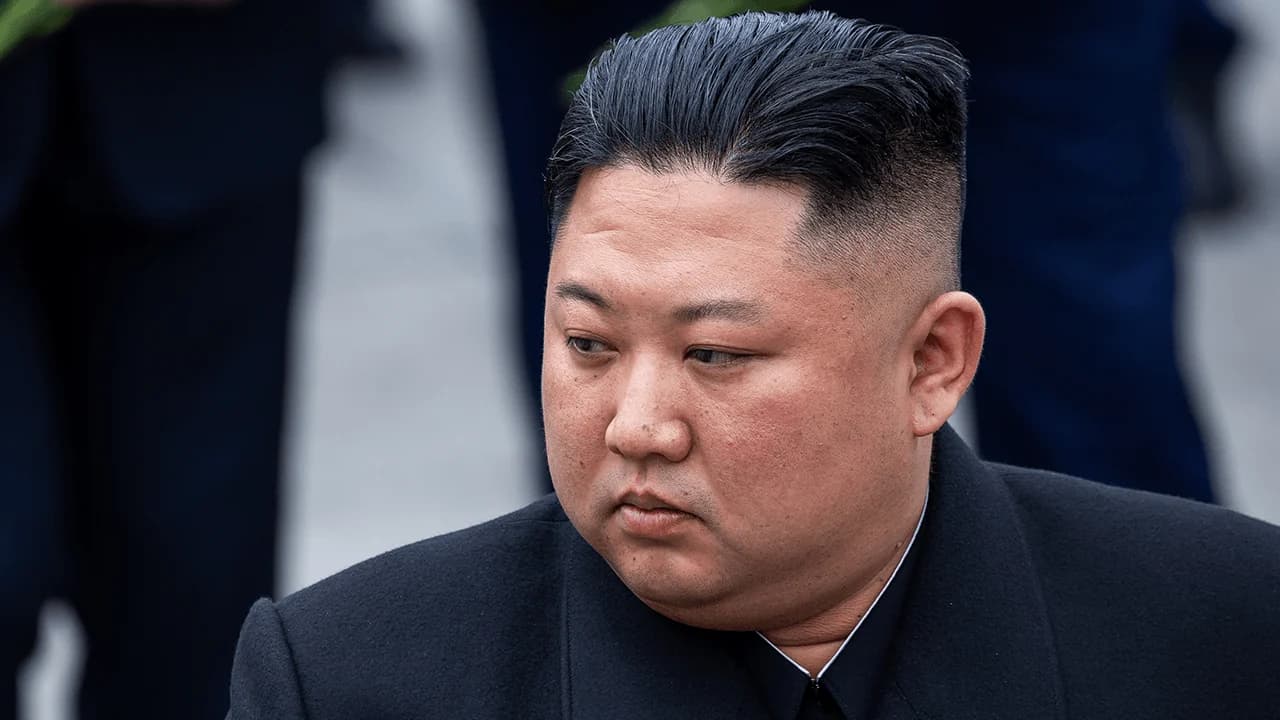
উত্তর কোরিয়া অস্বীকার করেছে যে তারা বাইন্যান্স থেকে ৬.৩ বিলিয়ন ডলারের ক্রিপ্টোকারেন্সি চুরির ঘটনাটি সংগঠিত করেছিল, এবং তাদের নেতা কিম জং-উনের প্রভাবশালী বোন যুক্তরাষ্ট্রকে এই তদন্তকে দেশটির বদনাম করার জন্য ব্যবহার করার অভিযোগ করেছেন।
৬.৩ বিলিয়ন ডলারের বাইন্যান্স হ্যাকে জড়িত নয় উত্তর কোরিয়া; এফবিআইয়ের অভিযোগ ‘রাজনৈতিক উসকানি’
লেখক

শেয়ার
মূল বিষয়গুলো
- উত্তর কোরিয়া ৬.৩ বিলিয়ন ডলারের বাইন্যান্স হ্যাকের দায় অস্বীকার করেছে, কিম ইয়ো-জং এফবিআইয়ের অভিযোগকে দেশের সুনাম ক্ষুণ্ন করার উদ্দেশ্যে করা "গুরুতর রাজনৈতিক উসকানি" বলে অভিহিত করেছেন।
- এফবিআই এই আক্রমণকে উত্তর কোরিয়ার 'ট্রেডারট্রেইটর' হ্যাকিং গ্রুপের কাজ বলে চিহ্নিত করেছে, আর ব্লকচেইন তদন্তকারী সংস্থাগুলো যেমন টিআরএম ল্যাবস, চেইনঅ্যানালিসিস এবং জ্যাকএক্সবিটি স্বতন্ত্রভাবে এই চুরি উত্তর কোরিয়ার হ্যাকারদের সঙ্গে যুক্ত করেছে।
- তদন্তকারীরা প্রায় ১২,০০০টি ওয়ালেটের মাধ্যমে ১১টি ব্লকচেইনে ছড়িয়ে থাকা চুরির তহবিল অনুসরণ করেছেন, যেখানে ৪০,০০০টিরও বেশি লেনদেন হয়েছে; কর্তৃপক্ষ এবং ক্রিপ্টোকারেন্সি প্রতিষ্ঠানগুলো সম্পদগুলো ট্র্যাক করে সম্ভবত পুনরুদ্ধারের চেষ্টা চালাচ্ছে।
উত্তর কোরিয়া বিনান্সকে দোষারোপের জন্য এফবিআইকে তীব্র সমালোচনা করেছে
কিম ইয়ো-জং মঙ্গলবার এফবিআইয়ের ফলাফল প্রত্যাখ্যান করে ওয়াশিংটনের ২৯ অক্টোবরের হামলা উত্তর কোরিয়ার হ্যাকারদের ওপর আরোপকে "গুরুতর রাজনৈতিক উসকানি" হিসেবে অভিহিত করেছেন, সরকারি পরিচালিত কোরিয়ান সেন্ট্রাল নিউজ এজেন্সি (কেসিএনএ) প্রকাশিত এক বিবৃতিতে ইয়নহ্যাপ নিউজ এজেন্সি এ তথ্য জানিয়েছে।
শনিবার এফবিআই ট্রেডারট্রেইটর নামে উত্তর কোরিয়ার রাষ্ট্র-সমর্থিত হ্যাকিং অপারেশনকে, যা লাজারাস গ্রুপের সাথে যুক্ত, বিশ্বব্যাপী বৃহত্তম ক্রিপ্টোকারেন্সি এক্সচেঞ্জ বাইন্যান্স থেকে ৬ বিলিয়ন ডলারেরও বেশি ডিজিটাল সম্পদ চুরির জন্য দায়ী হিসেবে চিহ্নিত করেছে।
কিম মার্কিন কর্তৃপক্ষকে অভিযোগ করেছেন যে তারা উত্তর কোরিয়াকে একটি সাইবার অপরাধী রাষ্ট্র হিসেবে উপস্থাপন করতে এবং বিশ্বব্যাপী হ্যাকিং ঘটনার জন্য অন্যায়ভাবে দায়ী করতে চায়।
তিনি দাবি করেন যে এই অভিযোগগুলো উত্তর কোরিয়ার আন্তর্জাতিক সুনাম ক্ষুণ্ন করার উদ্দেশ্যে করা হয়েছে এবং এটি সাইবারস্পেসে তার সার্বভৌমত্বের লঙ্ঘন। কিম আরও ইঙ্গিত করেন যে চুরিকৃত ক্রিপ্টোকারেন্সি পুনরুদ্ধারের বিষয়ে ওয়াশিংটনের গোপন উদ্দেশ্য থাকতে পারে।
"গত বছর বর্তমান মার্কিন প্রশাসন দায়িত্ব নেওয়ার পরপরই ঘোষণা করেছিল যে তারা অবৈধভাবে চুরি হওয়া ক্রিপ্টোকারেন্সি সম্পদ বাজেয়াপ্ত করবে এবং সেগুলোকে রাষ্ট্রের কৌশলগত রিজার্ভ হিসেবে ব্যবহার করবে," তিনি বলেন।
কিম ইঙ্গিত দিয়েছেন যে পুনরুদ্ধারকৃত তহবিল থেকে শেষ পর্যন্ত কে লাভবান হয় তা পরীক্ষা করলে অপরাধীদের সম্পর্কে সূত্র পাওয়া যেতে পারে, যদিও তিনি সেই ইঙ্গিতের সমর্থনে কোনো প্রমাণ উপস্থাপন করেননি। উত্তর কোরিয়া রাষ্ট্র-সমর্থিত হ্যাকারদের দ্বারা সংঘটিত ক্রিপ্টো চুরির দায়িত্ব বারবার অস্বীকার করেছে। তবে ইয়োনহ্যাপ উল্লেখ করেছে যে হ্যাকিং ঘটনা নিয়ে বিবাদে কিমের সরাসরি হস্তক্ষেপ অস্বাভাবিক ছিল।
এই অস্বীকারটি এসেছে যখন বেশ কয়েকটি ব্লকচেইন ইন্টেলিজেন্স কোম্পানি স্বতন্ত্রভাবে বাইন্যান্স চুরিকে উত্তর কোরিয়ার সাইবার অপরাধীদের সাথে যুক্ত করেছে।
যেমনটি Bitcoin.com News পূর্বে রিপোর্ট করেছে, TRM Labs ব্লকচেইন কার্যক্রম এবং পাবলিক নেটওয়ার্কের বাইরে সংগৃহীত গোয়েন্দা তথ্য উদ্ধৃত করে উচ্চমাত্রার আত্মবিশ্বাস নিয়ে এই আক্রমণটি TraderTraitor-এর উপর আরোপ করেছে। স্বতন্ত্র তদন্তকারী ZachXBT-ও উত্তর কোরিয়ার Lazarus Group—যা TraderTraitor-এর সাথে যুক্ত—কে সম্ভাব্য অপরাধী হিসেবে চিহ্নিত করেছে।
Chainalysis পরবর্তীতে সেই মূল্যায়নকে আরও শক্তিশালী করেছে, যখন তারা Binance থেকে চুরি হওয়া তহবিল এবং সেপ্টেম্বর মাসে Bitget-এ হওয়া একটি আক্রমণের সাথে যুক্ত সম্পদের মধ্যে সংযোগ শনাক্ত করেছে, যা পূর্বে উত্তর কোরিয়ার হ্যাকারদের দ্বারা সংঘটিত বলে মনে করা হয়েছিল।
বিনান্স রেকর্ড ক্রিপ্টো হ্যাক থেকে পুনরুদ্ধার করছে
অনুসন্ধানকারীরা Binance-এ ঘটে যাওয়া এই লঙ্ঘনের মূল্য প্রায় ৬.৩ বিলিয়ন ডলার হিসেবে নির্ধারণ করেছেন, যা এখন পর্যন্ত রেকর্ডকৃত সবচেয়ে বড় ক্রিপ্টোকারেন্সি চুরি। এই আক্রমণে ইথেরিয়াম এবং বিটকয়েনসহ একাধিক ব্লকচেইন নেটওয়ার্কে অননুমোদিত স্থানান্তর জড়িত ছিল।
বিনান্স প্রথমে ইঙ্গিত করেছিল যে একটি হ্যাকড কর্মচারীর ল্যাপটপই এই ঘটনাকে সহজতর করেছে, তবে পরবর্তী তদন্তে আরও নিরাপত্তা লঙ্ঘন উন্মোচিত হয়। এক্সচেঞ্জটি বলেছে যে তাদের ওয়ালেটের প্রাইভেট কী লিক হয়েছে এমন কোনো প্রমাণ পাওয়া যায়নি এবং তারা ক্ষতির পরিমাণ বহন করার প্রতিশ্রুতি দিয়েছে।
আক্রমণকারীরা তখন থেকে লাভের অর্থ সরানোর এবং পুনরুদ্ধার প্রচেষ্টা জটিল করার জন্য ক্রিপ্টোকারেন্সি ওয়ালেটের একটি বিস্তৃত নেটওয়ার্ক ব্যবহার করেছে।
ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান এলিপ্টিক চার দিনেরও কম সময়ে ১১টি ব্লকচেইনে ছড়িয়ে থাকা প্রায় ১২,০০০টি ওয়ালেটের মাধ্যমে চুরি হওয়া সম্পদগুলো অনুসরণ করেছে। প্রতিষ্ঠানটি ৪০,০০০টিরও বেশি লেনদেন শনাক্ত করেছে, যদিও তারা অনুমান করেছে যে লভ্যাংশের মাত্র নগণ্য অংশই নগদে রূপান্তরিত হয়েছে।
এফবিআই ক্রিপ্টোকারেন্সি এক্সচেঞ্জ এবং অন্যান্য ডিজিটাল সম্পদ ব্যবসাগুলোকে আক্রমণকারীদের শনাক্ত ওয়ালেটের সাথে সম্পর্কিত লেনদেন ব্লক করার আহ্বান জানিয়েছে। বাইন্যান্স জানিয়েছে যে প্রায় ৩ বিলিয়ন ডলারের চুরিকৃত তহবিল স্টেবলকয়েন ইস্যুকারী এবং অন্যান্য এক্সচেঞ্জ দ্বারা জব্দ করা হয়েছে, যা আক্রমণকারীদের সেগুলো সরানো বা লেনদেন করা অসম্ভব করে তুলেছে। USDT ইস্যুকারী টেদার জানিয়েছে, সন্দেহজনক লেনদেনের খবর পাওয়ার ৩০ মিনিটের মধ্যে তারা একাই ১.৫ বিলিয়ন ডলারেরও বেশি মূল্যের এই শীর্ষ স্টেবলকয়েন জব্দ করেছে।
কিম তার বিবৃতি শেষ করেন সতর্ক করে দিয়ে যে পিয়ংইয়ং ওয়াশিংটনের কর্মকাণ্ড ঘনিষ্ঠভাবে পর্যবেক্ষণ করছে এবং যুক্তরাষ্ট্রের অব্যাহত শত্রুতা হিসেবে যা চিহ্নিত করেছে তার প্রতিক্রিয়ার কিছু দিক পুনর্বিবেচনা করতে পারে।
বিনান্স সতর্ক করেছে যে ছদ্মবেশীরা দ্রুত প্রক্রিয়াকরণের জন্য ভুয়া ক্ষতিপূরণ প্রস্তাব ও ফি সহ তাদের উত্তোলন পুনরায় চালু করার সুযোগ কাজে লাগাতে পারে। এক্সচেঞ্জটিও
এখনই পড়ুন: প্রত্যাহার পুনরায় শুরুর সময় ভুয়া ক্ষতিপূরণ প্রস্তাব নিয়ে সতর্ক বিনান্স

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকAndrew Hayward
অ্যান্ড্রু Bitcoin.com News-এর ম্যানেজিং এডিটর।