বিনান্স সিগন্যালপ্লাসের সাথে যুক্ত সমস্ত API কী বাতিল করেছে বৃহস্পতিবার, ৫ নভেম্বর ২০২৬-এ, তৃতীয় পক্ষের ট্রেডিং প্ল্যাটফর্ম সম্ভাব্য নিরাপত্তা সমস্যার কথা জানানোর পর। এক্সচেঞ্জটি বলেছে যে এর অভ্যন্তরীণ সিস্টেমগুলো অক্ষত রয়েছে এবং গ্রাহকদের তহবিল নিরাপদ রয়েছে।
৬.৩৪ বিলিয়ন ডলার হ্যাকের পর বাইন্যান্স সিগন্যালপ্লাসের API বন্ধ করেছে
লেখক

শেয়ার
মূল বিষয়গুলো
- একটি সম্ভাব্য নিরাপত্তা সমস্যার পর ৫ নভেম্বর বাইন্যান্স সিগন্যালপ্লাসের API কী বাতিল করেছে।
- CZ সিগন্যালপ্লাস ব্যবহারকারীদের অন্যান্য এক্সচেঞ্জের সাথে সংযুক্ত API ক্রেডেনশিয়াল বাতিল করতে আহ্বান জানিয়েছেন।
- বিনান্স বলেছে সিগন্যালপ্লাসের সমস্যাটির সঙ্গে তাদের ২৯ অক্টোবরের হ্যাকের কোনো প্রতিষ্ঠিত সম্পর্ক নেই।
এই সতর্কতা এসেছে ২৯ অক্টোবর বাইন্যান্সের ৬.৩৪ বিলিয়ন ডলারের হ্যাকের মাত্র এক সপ্তাহ পর, যখন রিপোর্ট অনুযায়ী আক্রমণকারীরা একাধিক ব্লকচেইনে ১৭টি হট ওয়ালেট ক্ষতিগ্রস্ত করেছিল। যদিও ঘটনাগুলো একে অপরের কয়েক দিনের মধ্যে ঘটেছিল, কোনো প্রমাণ এগুলোর মধ্যে কোনো সংযোগ স্থাপন করতে পারেনি।
সতর্কতামূলক ব্যবস্থা হিসেবে বাইнанс সিগন্যালপ্লাসের API কী বাতিল করেছে
বাইনার্স বাহ্যিক ট্রেডিং সার্ভিস সংক্রান্ত সম্ভাব্য নিরাপত্তা সমস্যার নোটিশ পাওয়ার পর সিগন্যালপ্লাসের ইন্টিগ্রেশন বন্ধ করে দিয়েছে।
"তৃতীয় পক্ষের প্ল্যাটফর্ম SignalPlus দ্বারা রিপোর্ট করা একটি সম্ভাব্য নিরাপত্তা সমস্যার পরিপ্রেক্ষিতে, আমরা তাৎক্ষণিক সতর্কতামূলক ব্যবস্থা হিসেবে SignalPlus-এর সাথে সংযুক্ত সমস্ত API কী সক্রিয়ভাবে সরিয়ে নিয়েছি," এক্সে এক্সচেঞ্জটি ঘোষণা করেছে। কোম্পানিটি আরও যোগ করেছে:
"বিনান্সের নিজস্ব সিস্টেম অক্ষত রয়েছে। ব্যবহারকারীর তহবিল নিরাপদ রয়েছে।"
SignalPlus হল হংকং-ভিত্তিক একটি আর্থিক প্রযুক্তি কোম্পানি যা কৃত্রিম বুদ্ধিমত্তা (AI)-সক্ষম ট্রেডিং টুল, অপশন বিশ্লেষণ এবং এক্সিকিউশন সেবা প্রদান করে। এর সফটওয়্যার অ্যাপ্লিকেশন প্রোগ্রামিং ইন্টারফেস (API) এর মাধ্যমে ক্রিপ্টোকারেন্সি এক্সচেঞ্জের সাথে সংযুক্ত হয়, যা গ্রাহকদের তাদের সম্পদ এক্সচেঞ্জ থেকে স্থানান্তর না করেই লেনদেন সম্পাদন করার সুযোগ দেয়।
প্রভাবিত বাইন্যান্স গ্রাহকদের তাদের অ্যাকাউন্টের মাধ্যমে সরাসরি তাদের অবস্থান এবং মুলতুবি অর্ডারগুলো পর্যালোচনা করতে বলা হয়েছে। এক্সচেঞ্জটি নতুন API সংযোগ স্থাপনের আগে সিগন্যালপ্লাস সমস্যাটি সমাধান হয়েছে কিনা তা নিশ্চিত না হওয়া পর্যন্ত অপেক্ষা করার পরামর্শ দিয়েছে। কেন্দ্রীভূত এক্সচেঞ্জ (CEX) ব্যবহারকারীদের অনুমোদিত ইন্টারনেট ঠিকানায় API অ্যাক্সেস সীমাবদ্ধ করতে IP হোয়াইটলিস্টিং সক্ষম করতে অনুরোধ করেছে এবং অন্যান্য একীভূত প্ল্যাটফর্মগুলোকে তাদের নিরাপত্তা ব্যবস্থা পর্যালোচনা করতে উৎসাহিত করেছে।
CZ ট্রেডারদের Signalplus API কী বাতিল করার জন্য সতর্ক করেছেন
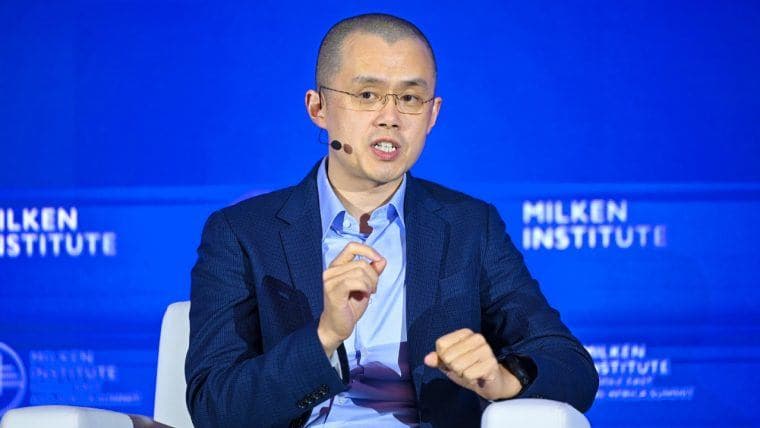
বিনান্সের প্রতিষ্ঠাতা চাংপেন ঝাও, যিনি CZ নামে পরিচিত, একটি বিস্তৃত সতর্কবার্তা জারি করেছেন, যেখানে তিনি ট্রেডারদের বিনান্সের বাইরে তাদের সিগন্যালপ্লাস সংযোগগুলোও যাচাই করার পরামর্শ দিয়েছেন।
"যদি আপনি অন্য কোনো এক্সচেঞ্জ প্ল্যাটফর্মে SignalPlus ব্যবহার করেন, তাহলে এখনই আপনার সমস্ত API কী বাতিল করার সময়," ঝাও সামাজিক যোগাযোগমাধ্যমে বলেছেন। তিনি আরও একটি সতর্কবার্তা দিয়েছেন:
"সাধারণত পরামর্শ দেওয়া হয় যে আপনি কোনো তৃতীয় পক্ষের প্ল্যাটফর্মে আপনার API কী সংরক্ষণ করবেন না। 🙏"
জাও ডেরিবটের কথাও উল্লেখ করেন, একটি ক্রিপ্টোকারেন্সি ডেরিভেটিভস এক্সচেঞ্জ যা অপশনস ও ফিউচারসে বিশেষজ্ঞ, উল্লেখ করে যে প্ল্যাটফর্মটি এই উদ্বেগ জানিয়েছে। বাইন্যান্সের সহ-প্রতিষ্ঠাতা ই হি কোম্পানির ঘোষণাটি প্রতিধ্বনিত করে বলেন, "বাইন্যান্সের নিজস্ব সিস্টেমগুলো অক্ষত রয়েছে।"
তার নির্দিষ্ট বিবৃতিতে গ্রাহকদের খোলা অর্ডারগুলো পরীক্ষা করতে, প্রভাবিত অ্যাক্সেস ক্রেডেনশিয়ালগুলো পুনরায় সংযোগ করতে দেরি করতে এবং আইপি হোয়াইটলিস্টিং বাস্তবায়ন করতে পরামর্শ দেওয়া হয়েছে। সিগন্যালপ্লাসের নিরাপত্তা সমস্যাটি জনসমক্ষে এখনও স্পষ্টভাবে সংজ্ঞায়িত হয়নি। সন্দেহভাজন দুর্বলতার প্রকৃতি বা আক্রমণকারীরা গ্রাহকদের ক্রেডেনশিয়ালে প্রবেশাধিকার পেয়েছে কি না, তা প্রদত্ত বিবৃতিতে প্রতিষ্ঠিত হয়নি।
সাইনালপ্লাসের সতর্কতা এসেছে বাইন্যান্সের ৬.৩৪ বিলিয়ন ডলারের হ্যাকের পরিপ্রেক্ষিতে
এই সাম্প্রতিক সতর্কতা এসেছে এমন এক সময়ে যখন বাইন্যান্স তাদের ২৯ অক্টোবরের নিরাপত্তা লঙ্ঘনের পরিণতি মোকাবিলা করে চলেছে, যার ফলে প্রায় ৬.৩৪ বিলিয়ন ডলারের ক্রিপ্টোকারেন্সি চুরি হয়েছিল। পূর্ববর্তী হামলায় ক্ষতিগ্রস্ত ডেভেলপার সিস্টেম, ক্ষতিকারক সফটওয়্যার এবং ওয়ালেট-সাইনিং অবকাঠামোতে অননুমোদিত অ্যাক্সেস জড়িত ছিল। পরে হামলাকারীরা বিভিন্ন ব্লকচেইনে সম্পদ স্থানান্তর করেছিল।
এফবিআই সেই চুরি উত্তর কোরিয়ার 'ট্রেডারট্রেইটর' গ্রুপের উপর দায়ী করেছে, যারা ২০২৫ সালের বাইবিট হ্যাকের সঙ্গেও যুক্ত। উত্তর কোরিয়া দায় অস্বীকার করেছে। স্টেবলকয়েন ইস্যুকারী এবং শিল্প অংশীদাররা প্রায় ২.৮৫ বিলিয়ন ডলার জব্দ বা আটক করেছে বলে জানা গেছে। বিনান্স গ্রাহকদের ক্ষতিপূরণ করার প্রতিশ্রুতি দিয়েছে এবং ১লা নভেম্বর থেকে ধাপে ধাপে উত্তোলন পুনরায় চালু করতে শুরু করেছে। ৫ই নভেম্বরের শুরুতে, ব্লকচেইন ট্র্যাকিং অনুমান করেছিল যে আক্রমণকারীদের নিয়ন্ত্রণে প্রায় ৩.২ বিলিয়ন ডলারের ক্রিপ্টোকারেন্সি রয়েছে, যা প্রধানত বিটকয়েন (BTC) এবং ইথেরিয়াম (ETH)।
সিগন্যালপ্লাস ইস্যু এবং গত সপ্তাহের বাইন্যান্স হ্যাকের মধ্যে কোনো প্রকাশ্য সংযোগ নেই
এই দুই ঘটনার মধ্যে পার্থক্য উল্লেখযোগ্য। অক্টোবরের লঙ্ঘনে কথিতভাবে বাইন্যান্সের অভ্যন্তরীণ ওয়ালেট অবকাঠামো জড়িত ছিল, যেখানে সাম্প্রতিক নিরাপত্তা প্রতিক্রিয়াটি একটি স্বাধীন ট্রেডিং প্ল্যাটফর্মের সাথে যুক্ত API শংসাপত্রের সাথে সম্পর্কিত। অ্যাক্সেস বাতিলের বাইন্যান্সের সিদ্ধান্ত তৃতীয় পক্ষের ট্রেডিং অনুমতির বিষয়েও প্রশ্ন তোলে, বিশেষ করে যখন বাহ্যিক পরিষেবাগুলো লেনদেন শুরু করার সক্ষমতা সম্পন্ন শংসাপত্র সংরক্ষণ করে।
যারা Signalplus API কী বাতিল করবেন কিনা ভাবছেন, তাদের জন্য ঝাও-এর পরামর্শ অন্যান্য এক্সচেঞ্জের সংযোগের ক্ষেত্রেও প্রযোজ্য, যদিও Binance ইতিমধ্যেই তার প্ল্যাটফর্মে প্রভাবিত ক্রেডেনশিয়ালগুলো অকার্যকর করে দিয়েছে। Binance জানিয়েছে যে তাদের সিস্টেম এবং গ্রাহকের তহবিল অক্ষত রয়েছে, তবে Signalplus-এর নিরাপত্তা সমস্যার পরিধি এখনও নিশ্চিত নয়।
ইলন মাস্কের বাইন্যান্স হ্যাক নিয়ে করা রসিকতা CZ-কে এক্সচেঞ্জের স্পেসএক্স-সংযুক্ত ১ বিলিয়ন ডলারেরও বেশি মূল্যের অংশীদারিত্বের কথা উল্লেখ করতে প্ররোচিত করেছিল, যখন ই হি তার আর্থিক অবস্থা রক্ষা করছিলেন।
এখনই পড়ুন: CZ মাস্ককে $৬.৩ বিলিয়ন বিন্যান্স হ্যাক নিয়ে ট্রোলিং বন্ধের অনুরোধ, স্পেসএক্স অংশীদারিত্বের ইঙ্গিত

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকJamie RedmanNews Lead
জেমি রেডম্যান Bitcoin.com News-এর নিউজ লিড এবং ম্যাসাচুসেটস-ভিত্তিক একজন আর্থিক প্রযুক্তি সাংবাদিক।