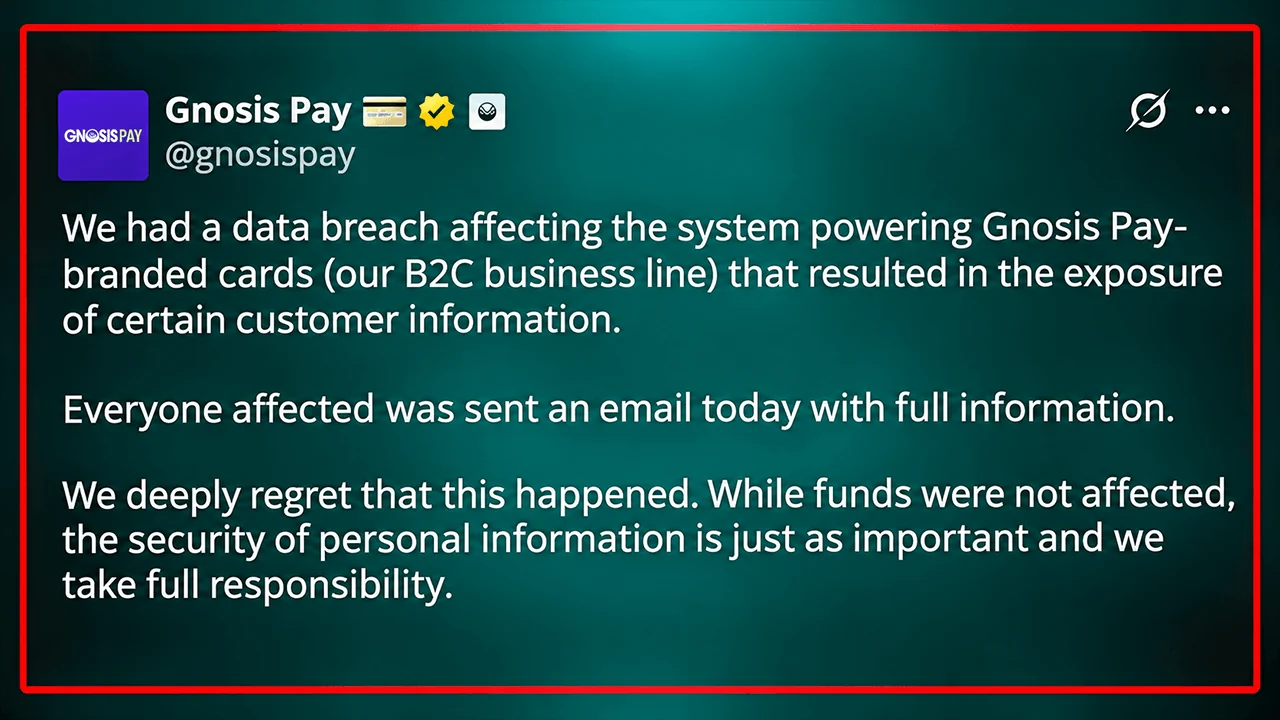
Gnosis Pay শুক্রবার, ৬ নভেম্বর ২০২৬-এ একটি ডেটা লঙ্ঘনের ঘটনা নিশ্চিত করেছে, যখন এর লিগ্যাসি কনজিউমার কার্ড সিস্টেমে অননুমোদিত প্রবেশাধিকার গ্রাহকের তথ্য ফাঁস করে দিয়েছে। একজন প্রভাবিত ব্যবহারকারী জানিয়েছেন যে তার নাম, বাড়ির ঠিকানা, কার্ড নম্বর এবং সংযুক্ত ক্রিপ্টোকারেন্সি ওয়ালেটগুলো ক্ষতিগ্রস্ত হয়েছে, যদিও কোম্পানি বলেছে গ্রাহকের তহবিল নিরাপদ রয়েছে।
গনোসিস পে ডেটা লঙ্ঘন সংবেদনশীল গ্রাহক রেকর্ড উন্মোচন করেছে
লেখক

শেয়ার
মূল বিষয়সমূহ
- Gnosis Pay ৩ নভেম্বর, ২০২৬-এ অননুমোদিত প্রবেশ সনাক্ত করে এবং ৬ নভেম্বর তথ্য লঙ্ঘন প্রকাশ করে, সনাক্তকরণের দুই ঘণ্টার মধ্যে নিয়ন্ত্রণ কার্যক্রম শুরু করে।
- Rotki-এর প্রতিষ্ঠাতা লেফটেরিস কারাপেটসাস জানিয়েছেন যে প্রকাশিত তথ্যের মধ্যে ছিল তার পুরো নাম, বাড়ি ঠিকানা, কার্ড নম্বর এবং সংযুক্ত ক্রিপ্টোকারেন্সি ওয়ালেটের ঠিকানা।
- প্রভাবিত ভোক্তা কার্ড সিস্টেমটি ২০২০ সালের ডিসেম্বরে অবসর গ্রহণের জন্য নির্ধারিত ছিল, যখন কোম্পানির এন্টারপ্রাইজ প্ল্যাটফর্মটি প্রভাবিত হয়নি বলে জানা গেছে।
Gnosis Pay-এ কী ঘটেছিল?
ক্রিপ্টোকারেন্সি পেমেন্ট প্রদানকারী প্রতিষ্ঠানটি মনিটরিং সিস্টেম অননুমোদিত প্রবেশাধিকার শনাক্ত করার তিন দিন পর ঘটনাটি প্রকাশ করে। Gnosis Pay-এর ডেটা লঙ্ঘন আপডেট অনুযায়ী, এই অনুপ্রবেশ তাদের ব্যবসা-থেকে-ভোক্তা (B2C) কার্ড অবকাঠামোকে প্রভাবিত করেছে, তাদের হোয়াইট-লেবেল পেমেন্ট প্রোগ্রাম সমর্থিত এন্টারপ্রাইজ প্ল্যাটফর্মকে নয়।
"৩ নভেম্বর ২০২৬-এ, আমাদের মনিটরিং সিস্টেমগুলো Gnosis Pay-ব্র্যান্ডের কার্ড (আমাদের B2C ব্যবসায়িক শাখা) পরিচালিত সিস্টেমে অননুমোদিত প্রবেশাধিকার সনাক্ত করে, যার ফলে কিছু গ্রাহকের তথ্য উন্মুক্ত হয়ে যায়," কোম্পানিটি ব্যাখ্যা করেছে।
নোসিস পে জোর দিয়েছে যে তাদের নিরাপত্তা কর্মীরা সনাক্তকরণের দুই ঘণ্টার মধ্যেই ব্যবস্থা গ্রহণ করে। পরে কোম্পানি প্রভাবিত অ্যাক্সেস ক্রেডেনশিয়ালগুলো প্রতিস্থাপন করে এবং অনুপ্রবেশের জন্য দায়ী দুর্বলতা নিরসন করে।
"ডেটা লঙ্ঘনটি শুধুমাত্র Gnosis Pay-ব্র্যান্ডেড কার্ড পরিচালিত সিস্টেমে সীমাবদ্ধ ছিল, যা ইতিমধ্যেই ২০ ডিসেম্বর ২০২৬-এ অবসর গ্রহণের জন্য নির্ধারিত ছিল," Gnosis Pay জানিয়েছে। "আমাদের এন্টারপ্রাইজ প্ল্যাটফর্ম, যা আমাদের সমস্ত হোয়াইট-লেবেল কার্ড প্রোগ্রামকে শক্তি জোগায়, তা প্রভাবিত হয়নি।"
কোম্পানি প্রকাশ্যে জানায়নি কতজন গ্রাহক প্রভাবিত হয়েছে, এবং উন্মুক্ত তথ্যের একটি পূর্ণাঙ্গ তালিকাও প্রকাশ করেনি। পরিবর্তে, প্রভাবিত কার্ডহোল্ডাররা ব্যক্তিগতকৃত বিজ্ঞপ্তি পেয়েছেন, যাতে বিস্তারিতভাবে জানানো হয়েছে কোন কোন অ্যাকাউন্ট রেকর্ডগুলো অ্যাক্সেস করা হয়েছে।
Gnosis Pay ওয়ালেট ঠিকানা নাম এবং বাড়ির ঠিকানার সঙ্গে উন্মুক্ত হয়েছে
সম্ভাব্য পরিণতি প্রচলিত পেমেন্ট-কার্ড জালিয়াতির বাইরেও বিস্তৃত। ক্রিপ্টোকারেন্সি পোর্টফোলিও ট্র্যাকার রটকি (Rotki)-এর প্রতিষ্ঠাতা লেফটেরিস কারাপেতসাস (Lefteris Karapetsas) জানিয়েছেন যে, তার ক্ষতিগ্রস্ত তথ্যের মধ্যে ছিল তার পুরো নাম, বাসস্থানের ঠিকানা, কার্ড নম্বর এবং তার অ্যাকাউন্টের সাথে যুক্ত প্রতিটি ক্রিপ্টোকারেন্সি ওয়ালেট ঠিকানা।
"অত্যন্ত হতাশ। আপনি ইতিমধ্যেই আমাকে একজন ব্যবহারকারী হিসেবে হারিয়েছেন, কিন্তু অন্তত আমার ডেটা সুরক্ষিত রাখতে পারতেন… সত্যিই লজ্জাজনক," লিখেছেন কারাপেতসাস।
এই প্রকাশ স্ব-সংরক্ষিত ক্রিপ্টোকারেন্সি পেমেন্টের চারপাশে একটি অস্বস্তিকর বিরোধিতা তুলে ধরে। যদিও গ্রাহকরা তাদের ডিজিটাল সম্পদের নিয়ন্ত্রণ বজায় রাখে, কেন্দ্রীভূত পেমেন্ট অবকাঠামো এখনও এমন তথ্য সংগ্রহ করতে পারে যা সনাক্তযোগ্য ব্যক্তিদের সর্বজনীনভাবে অনুসরণযোগ্য ব্লকচেইন ঠিকানার সাথে সংযুক্ত করে।
এ ধরনের সমন্বয় লক্ষ্যভিত্তিক ফিশিং, ছদ্মবেশ এবং সম্ভাব্য শারীরিক হুমকির সুযোগ তৈরি করে, বিশেষ করে যখন আর্থিক তথ্যের সঙ্গে আবাসিক ঠিকানাও থাকে। তবে, উপলব্ধ তথ্য থেকে এটা স্পষ্ট হয় না যে উন্মুক্ত হওয়া রেকর্ডগুলো ইতিমধ্যেই এসব উদ্দেশ্যে ব্যবহার করা হয়েছে।
কারাপেতসাস একমাত্র হতাশ ছিলেন না। "আপনি কি দয়া করে আগামীকাল বন্ধ করে দিতে পারেন যাতে কোনো তৃতীয় হ্যাক না হয়?" এক এক্স ব্যবহারকারী বিষয়টি নিয়ে গনোসিস পে-এর এক্স পোস্টে জবাব দিয়েছেন। "আপনাদের বিরুদ্ধে মামলা করার জন্য আমি কোন ঠিকানা ব্যবহার করব?" আরেকটি এক্স অ্যাকাউন্ট জিজ্ঞাসা করেছে।
নিরাপত্তা লঙ্ঘনের পর গনোসিস পে ৩ডি সিকিউর যাচাই যোগ করেছে
Gnosis Pay অনলাইন কার্ড পেমেন্টের জন্য বাধ্যতামূলক 3D সিকিউর যাচাইকরণ চালু করেছে এবং সন্দেহজনক কার্ড ও ওয়ালেট কার্যকলাপের পর্যবেক্ষণ বাড়িয়েছে। এই সুরক্ষা ব্যবস্থাগুলো ভোক্তা সিস্টেমের নির্ধারিত ২০ ডিসেম্বরের অবসর গ্রহণের আগ পর্যন্ত সক্রিয় থাকবে।
"আমরা আন্তরিকভাবে ক্ষমা প্রার্থনা করছি," কোম্পানি ঘোষণা করেছে। Gnosis Pay আরও যোগ করেছে:
"আমরা বুঝি আপনার ব্যক্তিগত তথ্য উন্মুক্ত হয়ে যাওয়া কতটা গুরুতর, এবং আমরা এ ঘটনায় গভীরভাবে দুঃখিত। যদিও কোনো তহবিলের ক্ষতি হয়নি, আমরা স্বীকার করি ব্যক্তিগত তথ্যের নিরাপত্তাও ততটাই গুরুত্বপূর্ণ।"
প্রদানকারী সংশ্লিষ্ট ডেটা সুরক্ষা কর্তৃপক্ষের সাথে যোগাযোগ করার পাশাপাশি তার অংশীদার এবং কার্ড ইস্যুকারীকেও অবহিত করেছে। Gnosis Pay জানিয়েছে যে এটি একটি ব্যাপক নিরাপত্তা পর্যালোচনা চালাচ্ছে এবং চুরি হওয়া তথ্য অপব্যবহারের প্রমাণ খুঁজে পেতে বিশেষজ্ঞ পর্যবেক্ষণের ব্যবস্থা করছে। কোম্পানি সতর্ক করেছে:
"Gnosis Pay, কোনো পার্টনার অ্যাপ বা আপনার কার্ড সম্পর্কে আসা কোনো অপ্রত্যাশিত ইমেইল, টেক্সট, কল বা চিঠির ব্যাপারে সন্দিহান থাকুন, এমনকি তাতে আপনার প্রকৃত তথ্য বা আসল কোনো কেনাকাটার বিবরণ থাকলেও।"
"আপনার সিড ফ্রেজ, প্রাইভেট কী, পিন বা পুরো কার্ড নম্বর কখনোই শেয়ার করবেন না," গনোসিস পে আরও যোগ করেছে, জোর দিয়ে যে বৈধ প্রতিনিধিরা কখনোই সংবেদনশীল তথ্য চাইবে না বা অনাকাঙ্ক্ষিত যোগাযোগের মাধ্যমে গ্রাহকদের তহবিল স্থানান্তর করতে বলবে না।
নভেম্বরের এই প্রকাশ ঘটে জুন 2026-এ ঘটে যাওয়া একটি পৃথক ঘটনা অনুসরণ করে, যা Gnosis-সম্পর্কিত অবকাঠামো জড়িত ছিল এবং যার ফলে আনুমানিক $1.5 মিলিয়ন থেকে $1.8 মিলিয়ন ক্ষতি হয়েছিল, যা Gnosis পরে পূরণ করেছিল।
সেই ঘটনার তুলনায়, সাম্প্রতিক এই লঙ্ঘন প্রধানত ব্যক্তিগত গোপনীয়তাকে হুমকি দেয়, তাত্ক্ষণিক সম্পদ হেফাজতের চেয়ে। তবুও, যখন ক্ষতিগ্রস্ত পরিচয় রেকর্ডগুলো ব্যক্তিদের স্বচ্ছ ব্লকচেইন লেনদেনের সঙ্গে স্থায়ীভাবে যুক্ত করতে পারে, তখন এই পার্থক্য সীমিত সান্ত্বনা দেয়।
দুর্বল অবকাঠামো অবসর দিলে ভবিষ্যতে সেই সিস্টেমের মাধ্যমে আর কোনো ঝুঁকি থাকবে না, তবে সংবেদনশীল ব্যক্তিগত তথ্যের প্রকাশকে তা উল্টাতে পারবে না। Gnosis Pay জানিয়েছে গ্রাহকদের তহবিল নিরাপদ রয়েছে, তবুও উন্মুক্ত পরিচয়, আবাসিক ঠিকানা এবং ক্রিপ্টোকারেন্সি ওয়ালেট সংযোগের কারণে যে গোপনীয়তার ঝুঁকি তৈরি হয়েছে, তা সহজে মুছে ফেলা যায় না।
Gnosis Pay ঘটনাটি ২০২৬ সালে ক্রিপ্টো শিল্পে ঘটে যাওয়া এক দীর্ঘ ধারাবাহিক ডেটা লঙ্ঘনের পর ঘটে। জানুয়ারিতে Ledger গ্রাহকের তথ্য ফাঁস করে, এরপর Safepal-এর লিক প্রায় ৪০,০০০ গ্রাহককে প্রভাবিত করে এবং Trezor-এর লঙ্ঘনে প্রায় ৮১,০০০ জন জড়িত ছিল। Keystone অক্টোবর মাসে একটি অনুপ্রবেশের শিকার হয়েছিল, যার ফলে প্রায় ২৬,০০০ ক্রেতার রেকর্ড উন্মুক্ত হয়ে যায়, আর Chainalysis ব্যবহারকারীর শংসাপত্র এবং প্রমাণীকরণ টোকেন সংক্রান্ত একটি লঙ্ঘন প্রকাশ করেছিল।
বিনান্স হ্যাকাররা চুরি করা ১৭৫ মিলিয়ন ডলারের অল্টকয়েনকে ২,৩০০ বিটকয়েনে রূপান্তর করেছে, যেখানে এলিপ্টিক ২০,০০০টি ওয়ালেট এবং ৬৫,০০০টি লেনদেন ট্র্যাক করেছে।
এখনই পড়ুন: বিনান্স হ্যাক: হ্যাকাররা আরও ২,৩০০ বিটকয়েন জমা করেছে

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকJamie RedmanNews Lead
জেমি রেডম্যান Bitcoin.com News-এর নিউজ লিড এবং ম্যাসাচুসেটস-ভিত্তিক একজন আর্থিক প্রযুক্তি সাংবাদিক।