দক্ষিণ কোরিয়ার ক্রিপ্টোকারেন্সি এক্সচেঞ্জ কোইনওয়ান রবিবার, ১৫ নভেম্বর ২০২৬-এ একটি গুরুতর গ্রাহক তথ্য লঙ্ঘনের কথা প্রকাশ করেছে, যখন হামলাকারীরা এর আউটসোর্সড সাপোর্ট প্রদানকারী মেটাএম-এ অনুপ্রবেশ করে, যার ফলে গ্রাহকদের পাসওয়ার্ড, ব্যাংকিং তথ্য, জাতীয় পরিচয় নম্বর এবং ক্রিপ্টোকারেন্সি ওয়ালেটের বিবরণ প্রকাশ পেয়ে থাকতে পারে।
কয়েনওয়ান ডেটা লঙ্ঘনে পাসওয়ার্ড ও সংবেদনশীল গ্রাহক রেকর্ড ফাঁস
লেখক

শেয়ার
মূল বিষয়গুলো
- Coinone-এর আউটসোর্সড গ্রাহক সহায়তা প্রদানকারী MetaM-এ সম্ভাব্য সংবেদনশীল গ্রাহক তথ্যের ১১টি বিভাগে অনুপ্রবেশ ঘটে।
- এক্সচেঞ্জটি দাবি করেছে যে তাদের ট্রেডিং অবকাঠামো এবং ক্রিপ্টোকারেন্সি ওয়ালেটগুলো অক্ষত রয়েছে, যদিও প্রভাবিত গ্রাহকদের সংখ্যা এখনও অজানা।
- এই ঘটনাটি ২০২৬ সালে ক্রিপ্টোকারেন্সি শিল্পের ক্রমবর্ধমান ডেটা লঙ্ঘনের তালিকায় যোগ হয়েছে, যা তৃতীয় পক্ষের নিরাপত্তা এবং গ্রাহক গোপনীয়তা নিয়ে প্রশ্ন তোলে।
কয়নাওনের তথ্য ফাঁস ১১টি সংবেদনশীল তথ্যের বিভাগ উন্মোচন করেছে
Coinone-এর আনুষ্ঠানিক বিবৃতি অনুযায়ী, অনুপ্রবেশ ঘটেছিল বৃহস্পতিবার, ১২ নভেম্বর, কোরিয়ান স্ট্যান্ডার্ড টাইম অনুযায়ী প্রায় ভোর ৪টায়, যখন একজন অননুমোদিত হামলাকারী MetaM পরিচালিত সার্ভারে প্রবেশাধিকার লাভ করে, যা এক্সচেঞ্জের টেলিফোন ও অনলাইন গ্রাহক পরামর্শ সেবা পরিচালনা করে। ঠিকাদার সেই সকালে প্রায় সকাল ৯:২০ টায় Coinone-কে অবহিত করেন, এবং এক্সচেঞ্জটি ১৫ নভেম্বর ঘটনাটি প্রকাশ্যে জানায়।
ট্রেডিং কার্যক্রমের ভিত্তিতে কোইনোন দক্ষিণ কোরিয়ার তৃতীয় বৃহত্তম ক্রিপ্টোকারেন্সি এক্সচেঞ্জ, দ্বিতীয় স্থানে থাকা বিথাম্ব এবং বাজারনেতা আপবিটের পরে। এই দক্ষিণ কোরিয়ান ট্রেডিং প্ল্যাটফর্মের আর্থিক সহায়কদের মধ্যে OKX রয়েছে, যেখানে এক্সচেঞ্জের ২০% শেয়ার রয়েছে এবং বাকি মালিকানা Coinone-এর প্রতিষ্ঠাতা ও সিইও চা মিউং-হুন, Com2uS Holdings এবং Korea Investment & Securities-এর মধ্যে ভাগ করা হয়েছে।
রবিবারের ঘোষণায় Coinone নিরাপত্তা ব্যর্থতার গুরুত্ব স্বীকার করে বলেছে:
“যদিও আমরা আপনার ব্যক্তিগত তথ্য সুরক্ষিত রাখা আমাদের সর্বোচ্চ অগ্রাধিকার হিসেবে নিয়েছি, তবুও আপনাকে জানাতে হচ্ছে যে একজন বাহ্যিক হামলাকারী আমরা গ্রাহক সহায়তা পরিচালনার জন্য নিয়োগকৃত এক ঠিকাদারের সার্ভারে অননুমোদিত প্রবেশাধিকার অর্জন করেছে, এবং আপনার ব্যক্তিগত তথ্য ফাঁস হয়েছে।”
এক্সচেঞ্জ আরও জানিয়েছে:
“এই কাজটি আউটসোর্স করা কোম্পানিরূপে, আমরা এই ঘটনার জন্য গভীর দায়িত্ববোধ অনুভব করছি এবং আন্তরিকভাবে ক্ষমা প্রার্থনা করছি।”
সম্ভাব্যভাবে ক্ষতিগ্রস্ত আপনার গ্রাহক জানুন (KYC) তথ্যের মধ্যে ১১টি বিভাগ রয়েছে: টেলিফোন নম্বর, নাম, ইমেইল ঠিকানা, জন্মতারিখ, ব্যাংক অ্যাকাউন্ট নম্বর, পাসওয়ার্ড, বাসিন্দা নিবন্ধন নম্বর, পরিচয়পত্র ইস্যুর তারিখ, আবাসিক ঠিকানা, ক্রিপ্টোকারেন্সি ওয়ালেট ঠিকানা এবং লেনদেন শনাক্তকারী (TXID)।
প্রত্যেক গ্রাহকেরই সব ১১টি বিভাগ উন্মুক্ত হয়নি। ক্ষতিগ্রস্ত রেকর্ডগুলো পূর্বের গ্রাহক সহায়তা কথোপকথনের সময় স্বেচ্ছায় সরবরাহিত তথ্য নিয়ে গঠিত, যার অর্থ যারা কখনোই Coinone-এর সহায়তা কেন্দ্রে যোগাযোগ করেনি, তারা এই ঘটনার নির্ধারিত পরিসরের বাইরে রয়েছে।
কয়নায়ন প্রকাশ করেনি কতজন ব্যক্তি প্রভাবিত হয়েছে বা আক্রমণকারীরা ঠিক কতটুকু তথ্য সংগ্রহ করেছে। কোম্পানি একটি নিবেদিত লুকআপ সেবা চালু করার পরিকল্পনা করছে, যা গ্রাহকদের জানতে সাহায্য করবে কোন ব্যক্তিগত তথ্যগুলো এতে জড়িত ছিল।
নিরাপত্তা লঙ্ঘনের পরেও Coinone জোর দিয়েছে গ্রাহকদের তহবিল নিরাপদ
প্রকাশিত রেকর্ডগুলির সংবেদনশীল স্বভাব সত্ত্বেও, Coinone দাবি করছে যে তাদের প্রধান ট্রেডিং অবকাঠামো অক্ষত রয়েছে। তাদের গ্রাহক অ্যাকাউন্ট, লেনদেন সিস্টেম এবং ক্রিপ্টোকারেন্সি ওয়ালেট MetaM-এর ক্ষতিগ্রস্ত সার্ভার থেকে স্বতন্ত্রভাবে পরিচালিত হয়।
এক্সচেঞ্জটি জোর দিয়েছে:
“এখন পর্যন্ত ফাঁস হওয়া আংশিক তথ্য তৃতীয় পক্ষকে আপনার অ্যাকাউন্টে লগইন করতে বা আপনার সম্পদ উত্তোলন করতে যথেষ্ট নয়।”
কয়নায়ন ব্যাখ্যা করেছে যে তাদের প্রমাণীকরণ প্রক্রিয়ায় নিবন্ধিত ওয়ান-টাইম পাসওয়ার্ড বা কাকাওটকের মাধ্যমে অতিরিক্ত যাচাইকরণ প্রয়োজন, এবং অননুমোদিত লগইন পদ্ধতিগুলো ব্লক করা হয়েছে। তবুও, সরাসরি ওয়ালেট ক্ষতিগ্রস্ত না হওয়া সত্ত্বেও পরবর্তী আর্থিক প্রতারণার সম্ভাবনা পুরোপুরি দূর হয় না।
ঘটনাটি আবিষ্কৃত হওয়ার পর Coinone জানিয়েছে যে তারা সন্দেহজনক আইপি ঠিকানাগুলো ব্লক করেছে, ক্ষতিগ্রস্ত সিস্টেমগুলিতে প্রবেশ সীমিত করেছে, লেনদেন পর্যবেক্ষণ শক্তিশালী করেছে এবং আউটসোর্সড গ্রাহক সহায়তা কার্যক্রম অস্থায়ীভাবে শুধুমাত্র ইমেইল সেবার মাধ্যমে স্থানান্তর করেছে।
এক্সচেঞ্জটি কোরিয়া ইন্টারনেট ও সিকিউরিটি এজেন্সি, পার্সোনাল ইনফরমেশন প্রোটেকশন কমিশন এবং ফাইন্যান্সিয়াল সুপারভাইজরি সার্ভিসকেও অবহিত করেছে। তদন্তকারীরা, Coinone ব্যাখ্যা করেছে, MetaM এবং বাইরের নিরাপত্তা বিশেষজ্ঞদের সাথে মিলে এই অনুপ্রবেশের তদন্ত করছেন।
বিশেষ করে উদ্বেগজনক হলো গ্রাহক সহায়তা কথোপকথনের সম্ভাব্য অপব্যবহার। শনাক্তকরণ নম্বর, ব্যাংকিং তথ্য এবং পূর্ববর্তী যোগাযোগের রেকর্ড থাকা হামলাকারীরা অসতর্ক গ্রাহকদের লক্ষ্য করে বিশ্বাসযোগ্য ছদ্মবেশ ও ফিশিং পরিকল্পনা তৈরি করতে পারে।
Coinone সতর্ক করেছে:
“আপনার পূর্ববর্তী সাপোর্ট কথোপকথনের উল্লেখ করে যে কোনো কল বা বার্তা হয়তো ছদ্মবেশের চেষ্টা হতে পারে, তাই দয়া করে সতর্ক থাকুন।”
যারা পূর্বে সাপোর্ট কথোপকথনের সময় পাসওয়ার্ড শেয়ার করেছিলেন, তাদেরকে অবিলম্বে সেই শংসাপত্রগুলো পরিবর্তন করতে বলা হয়েছে, এমনকি অপ্রাসঙ্গিক সেবাসমূহে যেখানে একই পাসওয়ার্ড পুনরায় ব্যবহার করা হয়েছিল সেগুলিতেও।
পাঁচটি প্রধান ক্রিপ্টো ডেটা লঙ্ঘন ২০২৬ সালের ওপর ছায়া ফেলেছে
Coinone-এর এই প্রকাশনাটি ২০২৬ সালের ক্রিপ্টোকারেন্সি ব্যবসাগুলোর অন্যান্য কয়েকটি উল্লেখযোগ্য গ্রাহক তথ্য লঙ্ঘনের ঘটনার পরিপ্রেক্ষিতে এসেছে, যা দেখায় যে আক্রমণকারীরা ঐতিহ্যবাহী এক্সচেঞ্জ ওয়ালেটের বাইরে অপারেশনাল সিস্টেমগুলোকেও ক্রমশ শোষণ করছে।
৩ নভেম্বর, গনোসিস পে-এর লিগ্যাসি ক্রিপ্টোকারেন্সি ডেবিট কার্ড অবকাঠামোতে অননুমোদিত প্রবেশ ঘটে, যার ফলে পেমেন্ট কার্ডের বিবরণ এবং ওয়ালেট ঠিকানাসহ গ্রাহকের তথ্য প্রকাশের সম্ভাবনা তৈরি হয়েছে।
Chainalysis অক্টোবর মাসের শেষের দিকে একটি পৃথক নিরাপত্তা ঘটনা প্রকাশ করে, এবং নভেম্বরের শুরুতে তাদের অনুসন্ধান সম্প্রসারিত করে। এই বিশ্লেষণাত্মক সংস্থাটির তদন্তে প্রকাশ পেয়েছে অ্যাকাউন্টের শংসাপত্র, পাসওয়ার্ড হ্যাশ এবং প্রমাণীকরণ টোকেন, যদিও সংবেদনশীল তদন্তের রেকর্ড অ্যাক্সেসের কোনো প্রমাণ পাওয়া যায়নি।
দক্ষিণ কোরিয়ার এক্সচেঞ্জ Bithumb-ও অক্টোবর মাসে অভ্যন্তরীণ যোগাযোগ অবকাঠামোতে অননুমোদিত প্রবেশের সম্মুখীন হয়েছিল। তাদের তদন্তে ৬,৪৪৪ জন গ্রাহকের রেকর্ড শনাক্ত হয়েছে, যার মধ্যে ৮৪৪ জনের ব্যক্তিগত তথ্য সরাসরি উন্মুক্ত হয়েছিল।
এদিকে, Coinbase সেপ্টেম্বর মাসে তৃতীয় পক্ষের বিশ্লেষণ প্রদানকারী Amplitude-এর সাথে সম্পর্কিত একটি নিরাপত্তা ঘটনার কারণে গ্রাহকের তথ্য উন্মুক্ত হওয়ার কথা প্রকাশ করেছে। এক্সচেঞ্জটি জানিয়েছে যে তাদের নিজস্ব অবকাঠামো এবং গ্রাহকদের তহবিল অক্ষত রয়েছে।
এই ঘটনাগুলো পরিসর এবং প্রযুক্তিগত পরিস্থিতিতে ব্যাপকভাবে ভিন্ন, তবে সম্মিলিতভাবে প্রমাণ করে যে ক্রিপ্টোকারেন্সি হেফাজত ব্যবস্থা অক্ষত থাকলেও গ্রাহকের তথ্য ঝুঁকিপূর্ণ থাকতে পারে। দক্ষিণ কোরিয়ার গোপনীয়তা আইন অনুযায়ী, প্রকৃত আর্থিক ক্ষতি প্রমাণ করা কঠিন হলে প্রভাবিত Coinone গ্রাহকরা সর্বোচ্চ ৩ মিলিয়ন ওয়নের আইনি ক্ষতিপূরণ দাবি করতে পারেন।
Coinone-এর জন্য, অমীমাংসিত প্রশ্নগুলো হলো প্রভাবিত গ্রাহকদের সংখ্যা, প্রকৃতপক্ষে কী তথ্য আহরণ করা হয়েছে, এবং অতিরিক্ত কোনো প্রতারণা উদ্ভূত হচ্ছে কিনা। বিস্তৃত উদ্বেগ শুধুমাত্র ক্রিপ্টোকারেন্সি চুরির মধ্যে সীমাবদ্ধ নয়: এমন এক্সচেঞ্জগুলোও, যারা সফলভাবে গ্রাহকের সম্পদ রক্ষা করে, অপর্যাপ্তভাবে সুরক্ষিত তৃতীয় পক্ষের সম্পর্কের মাধ্যমে ব্যবহারকারীদের দীর্ঘমেয়াদী আর্থিক ও পরিচয়গত ঝুঁকির মুখে ফেলতে পারে।
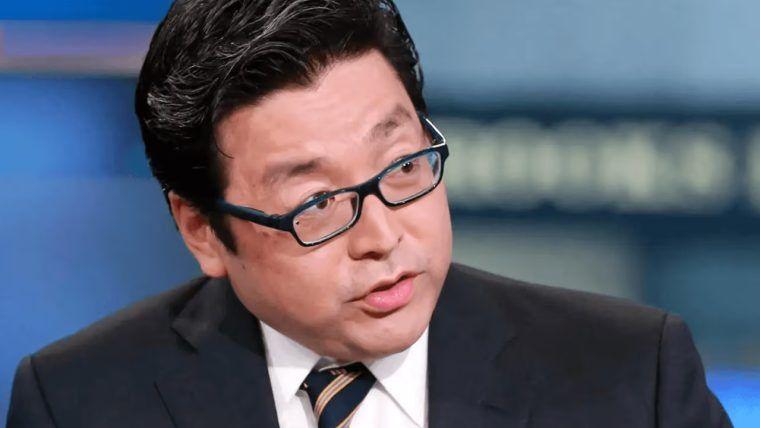
লি ক্রিপ্টো বাজারে আসন্ন সুপারসাইকেলের দিকে ইঙ্গিত করেছেন, অস্থায়ী ধাক্কা এবং ডিজিটাল সম্পদ টোকেনাইজেশনের উত্থানকে উল্লেখ করে।
এখনই পড়ুন: বাজার পতনের পরেও টম লির ব্যাপক ক্রিপ্টো সুপারসাইকেলের পূর্বাভাস

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকJamie RedmanNews Lead
জেমি রেডম্যান Bitcoin.com News-এর নিউজ লিড এবং ম্যাসাচুসেটস-ভিত্তিক একজন আর্থিক প্রযুক্তি সাংবাদিক।