Web3Auth-এ একটি নিরাপত্তা দুর্বলতার কারণে ব্যক্তিগত কী উন্মুক্ত হয়ে যাওয়ার পর Cosmos ওয়ালেট প্রদানকারী Keplr-কে Google ও Apple লগইন স্থগিত করতে হয়েছে, যার ফলে ব্যাপক অননুমোদিত লেনদেন ঘটেছে। ব্লকচেইন তদন্তকারীরা ৬ মিলিয়ন ডলারেরও বেশি স্থানান্তর শনাক্ত করেছেন, যদিও পুনরুদ্ধার কার্যক্রম প্রকৃত চুরির পরিমাণ নির্ধারণকে জটিল করে তুলেছে।
কেপলার ওয়ালেট লঙ্ঘনের ফলে কোসমস জুড়ে ৬ মিলিয়ন ডলারের স্থানান্তর ঘটে
লেখক

শেয়ার
মূল বিষয়সমূহ
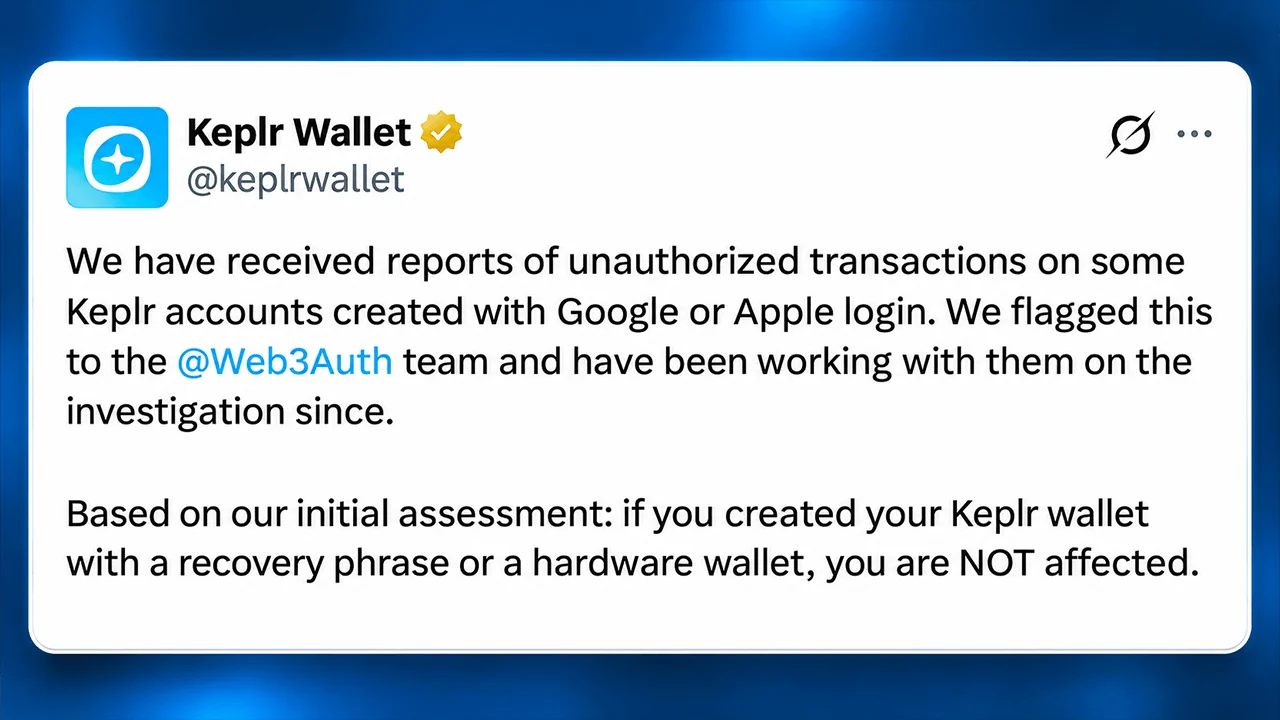
- তৃতীয় পক্ষের প্রমাণীকরণ প্রদানকারী Web3Auth-এর সাথে সম্পর্কিত একটি নিরাপত্তা ঘটনার পরিপ্রেক্ষিতে কেপলার ৭ই নভেম্বর গুগল এবং অ্যাপল লগইন স্থগিত করেছে।
- বিটকোয়েরি একাধিক Cosmos নেটওয়ার্ক জুড়ে প্রায় $6.01 মিলিয়ন মূল্যের ওয়ালেট স্থানান্তর শনাক্ত করেছে, তবে কিছু লেনদেনে সুরক্ষামূলক পুনরুদ্ধার প্রচেষ্টা জড়িত ছিল।
- রিকভারি-phrase এবং হার্ডওয়্যার-ওয়ালেট অ্যাকাউন্টগুলো অক্ষত রয়েছে, আর Web3Auth ও Keplr দুর্বল সামাজিক লগইন ওয়ালেটগুলো সুরক্ষিত করতে কাজ করছে।
Web3Auth-এর দুর্বলতা Keplr সামাজিক লগইন অ্যাকাউন্টগুলোকে উন্মুক্ত করে দিয়েছে
সমস্যা শুরু হয় শুক্রবার, ৬ নভেম্বর, যখন Web3Auth একটি নিরাপত্তা সমস্যা প্রকাশ করে যা তৃতীয় পক্ষের পরিষেবাগুলিতে ব্যবহৃত অবকাঠামোকে প্রভাবিত করেছিল। শনিবার সকাল নাগাদ Keplr গুগল ও অ্যাপল অথেন্টিকেশনের মাধ্যমে তৈরি অ্যাকাউন্টে অননুমোদিত লেনদেনের কথা জানায়, যার ফলে ওয়ালেট প্রদানকারী উভয় লগইন পদ্ধতি নিষ্ক্রিয় করে।
Keplr-এর পেছনের কোম্পানি Chainapsis-এর সহ-প্রতিষ্ঠাতা জশ লি পরে স্পষ্ট করেন যে দুর্বলতাটি Keplr-এর নিজস্ব সফটওয়্যারের নয়, বরং Web3Auth থেকেই উদ্ভূত। প্রাথমিক অনুমান ছিল প্রায় ২০% সামাজিক-লগইন অ্যাকাউন্ট প্রভাবিত হয়েছে, যদিও শুধুমাত্র একটি অংশই রিপোর্ট অনুযায়ী শোষিত হয়েছে।
এই পার্থক্যটি গুরুত্বপূর্ণ কারণ Keplr-এর সোশ্যাল-লগইন ফিচারটি প্রচলিত ব্যবহারকারী-নিয়ন্ত্রিত পুনরুদ্ধার বাক্যের পরিবর্তে তৃতীয় পক্ষের কী অবকাঠামোর উপর নির্ভর করে। এই সুবিধা ক্রিপ্টোকারেন্সি অনবোর্ডিংকে সহজ করে তোলে, তবে এটি ঐতিহ্যবাহী হার্ডওয়্যার-ওয়ালেট এবং সিড-ফ্রেজ ব্যবস্থায় অনুপস্থিত নির্ভরশীলতা তৈরি করে।
ব্লকচেইন অ্যানালিটিক্স কোম্পানি বিটকোয়েরি ৬-৭ নভেম্বরের লেনদেনগুলো পর্যালোচনা করে কোসমস হাব, ওসমোসিস, সেলেস্টিয়া, আকাশ, নোবল, ডিওয়াইডিএক্স, বেবিলন এবং ইনজেক্টিভে ব্যাপক ওয়ালেট-শূন্যকরণ কার্যক্রম শনাক্ত করেছে।
এর তদন্তে অনুমান করা হয়েছে যে ৭ নভেম্বরের রেকর্ডকৃত মূল্যায়নের ভিত্তিতে কালেক্টর ঠিকানাগুলি কমপক্ষে ৬.০১ মিলিয়ন ডলারের সম্পদ পেয়েছে। Cosmos Hub প্রায় ৩.৫০ মিলিয়ন ডলার, Osmosis ১.০৪ মিলিয়ন ডলার এবং Injective ৬১৫,০০০ ডলারের সম্পদ নিয়ে ছিল।
কেন ৬ মিলিয়ন ডলারের কেপলার চুরির অনুমান জটিল
বিটকোয়েরির বিশ্লেষণে দেখা গেছে এই কার্যক্রমে প্রায় ৪৪,৭০০টি স্বতন্ত্র ব্যক্তিগত কী জড়িত ছিল, এবং কেপলার-এর প্রাথমিক সতর্কতার পর সাতটি সংযুক্ত নেটওয়ার্কের প্রভাবিত ওয়ালেটের ৮৬% এ স্থানান্তর ঘটেছে। মধ্যম ওয়ালেট ক্ষতি ছিল মাত্র $১.৩৪, যদিও সবচেয়ে বড় একক স্থানান্তর প্রায় $৩২৫,০০০ এর কাছাকাছি ছিল।
তদন্তকারীরা প্রায় ১.৯৬ মিলিয়ন স্টেক করা ATOM স্বাভাবিকভাবেই ২১ দিনের আনবন্ডিং সময় ছাড়াই স্থানান্তরিত হতে দেখেছেন। এই লেনদেনগুলো তরল স্টেকিং পদ্ধতি ব্যবহার করে অবস্থানগুলোকে স্থানান্তরযোগ্য শেয়ার টোকেনে রূপান্তর করেছে এবং প্রায় ২৫১,০০০ ডলার স্টেকিং পুরস্কার পুনঃনির্দেশ করেছে।
তবে পরবর্তী তথ্য প্রকাশ একটি গুরুত্বপূর্ণ জটিলতা যোগ করেছে। Keplr এবং Web3Auth নিশ্চিত করেছে যে হোয়াইট-হ্যাট পুনরুদ্ধার কার্যক্রম উন্মুক্ত অ্যাক্সেস পথ ব্যবহার করে ঝুঁকিপূর্ণ সম্পদগুলোকে সুরক্ষিত হেফাজতে স্থানান্তর করছে।
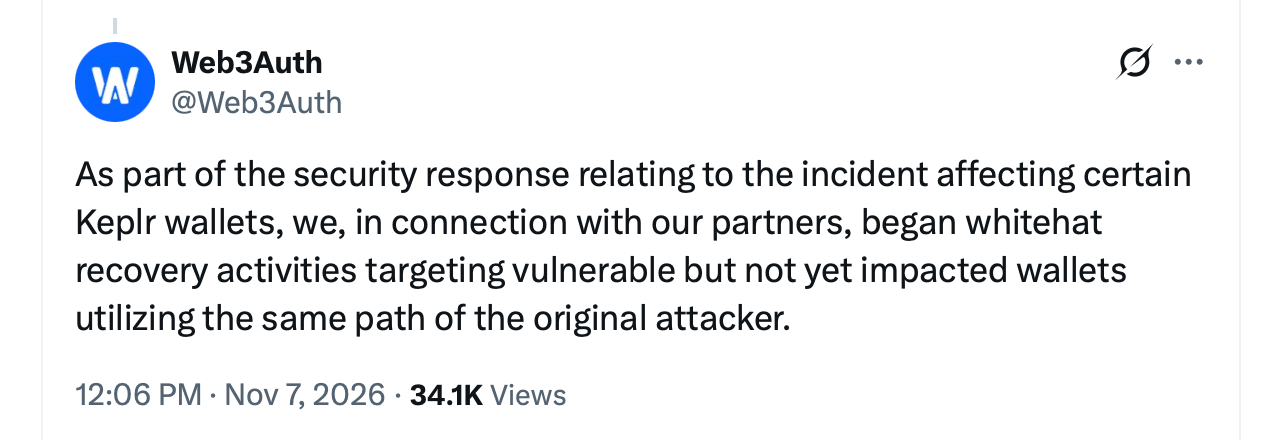
রবিবার, ৮ নভেম্বর, Keplr এমন পুনরুদ্ধার ঠিকানা শনাক্ত করে যা Bitquery দ্বারা পর্যালোচিত কয়েকটি কালেক্টর ওয়ালেটের সাথে মিলে যায়। ফলস্বরূপ, ৬.০১ মিলিয়ন ডলার দেখা গেছে এমন স্থানান্তরকে প্রতিনিধিত্ব করে, এটি অপরিবর্তনীয় চুরির যাচাইকৃত হিসাব নয়।
| ব্লকচেইন নেটওয়ার্ক | যাচাইকৃত পুনরুদ্ধার ঠিকানা |
|---|---|
| কসমস হাব | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| ওসমিসিস | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| সেলেস্টিয়া | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| আকাশ | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| নোবল | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| ইনজেক্টিভ | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| ব্যাবিলন | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| অ্যাক্সেলার | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| সাগা | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| অগোরিক | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| ইভিএম | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr এবং Web3Auth পুনরুদ্ধার কার্যক্রম শুরু করেছে
Web3Auth দাবি করে যে তাদের সুরক্ষামূলক কার্যক্রমের মাধ্যমে স্থানান্তরিত তহবিল নিরাপদ রয়েছে। এদিকে, Keplr সতর্ক করেছে যে কিছু প্রভাবিত ব্যবহারকারী অপ্রত্যাশিতভাবে শূন্য ব্যালেন্স দেখতে পারেন কারণ তাদের সম্পদ সুরক্ষার জন্য স্থানান্তরিত হয়েছে।
কোম্পানিগুলো ভঙ্গুরতার সঠিক প্রযুক্তিগত কারণ প্রকাশ করেনি, কোনো চূড়ান্ত ক্ষতির পরিমাণ নির্ধারণ করেনি বা ব্যাপক ক্ষতিপূরণ সময়সূচি ঘোষণা করেনি।
গুগল বা অ্যাপলের মাধ্যমে অ্যাকাউন্ট তৈরি করা ব্যবহারকারীদের অতিরিক্ত সম্পদ জমা দেওয়া এড়িয়ে চলা, অবশিষ্ট তরল সম্পদ নতুন সুরক্ষিত ওয়ালেটে স্থানান্তর করা এবং অনাকাঙ্ক্ষিত পুনরুদ্ধার প্রস্তাব উপেক্ষা করার পরামর্শ দেওয়া হয়েছে। স্টেক করা সম্পদের জন্য অতিরিক্ত প্রক্রিয়াকরণ প্রয়োজন হতে পারে।
এখন পর্যন্ত, এই ঘটনা ক্রিপ্টোকারেন্সি ওয়ালেট ডিজাইনে একটি অস্বস্তিকর বিরোধাভাস উন্মোচন করেছে। প্রাইভেট-কি ব্যবস্থাপনাকে সরল করা ব্লকচেইন অ্যাপ্লিকেশনগুলোকে আরও সহজলভ্য করতে পারে, তবে প্রমাণীকরণ আউটসোর্স করার ফলে আরেকটি সম্ভাব্য ব্যর্থতার বিন্দু তৈরি হয়। যতক্ষণ না সুরক্ষিত স্থানান্তরগুলো ক্ষতিকর উত্তোলনের সঙ্গে সমন্বয় করা হয়, ততক্ষণ শিল্পের সাম্প্রতিক কয়েক মিলিয়ন ডলারের নিরাপত্তা আতঙ্ক প্রযুক্তিগত জরুরি অবস্থার পাশাপাশি হিসাবরক্ষণ রহস্য হিসেবেও রয়ে যাবে।

Gnosis Pay-এর ডেটা লঙ্ঘনে গ্রাহকের তথ্য ফাঁস হয়েছে, যার মধ্যে রয়েছে বাড়ির ঠিকানা, কার্ড নম্বর এবং সংযুক্ত ক্রিপ্টো ওয়ালেট, যা উদ্বেগ বাড়িয়েছে।
এখনই পড়ুন: গনোসিস পে ডেটা লঙ্ঘন সংবেদনশীল গ্রাহক রেকর্ড উন্মোচন করেছে

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকJamie RedmanNews Lead
জেমি রেডম্যান Bitcoin.com News-এর নিউজ লিড এবং ম্যাসাচুসেটস-ভিত্তিক একজন আর্থিক প্রযুক্তি সাংবাদিক।