একটি ক্ষতিকর বিটকয়েন ওয়ালেট সার্ভার চুপিচুপি একটি বৈধ পেমেন্টকে চোরের লেনদেনে প্রতিস্থাপন করতে পারে, তারপর মালিকের কাছ থেকে চুরি অনুমোদনের অপেক্ষা করতে পারে। আক্রমণকারীরা সেই ত্রুটিটি কাজে লাগিয়ে তহবিল চুরি করার পর ইলেকট্রামের সর্বশেষ নিরাপত্তা প্যাচটি সেই ফাঁক বন্ধ করে দিয়েছে।
ইলেকট্রাম ওয়ালেট আক্রমণ ফি বৃদ্ধি আড়ালে বিটকয়েন চুরি লুকিয়েছিল
লেখক

শেয়ার
মূল বিষয়গুলো
- Electrum 4.8.3 একটি উচ্চ-গুরুত্বপূর্ণ ত্রুটি ঠিক করেছে যা ম্যালিশিয়াস সার্ভারগুলোকে বিটকয়েন লেনদেন প্রতিস্থাপন করার সুযোগ দিত।
- Electrum একটি ব্যবহারকারীর রিপোর্ট নিশ্চিত করেছে, যিনি লেনদেন ফি বাড়ানোর পর তহবিল হারিয়েছেন।
- Electrum ব্যবহারকারীদের অবিলম্বে আপগ্রেড করা উচিত এবং লেনদেনে স্বাক্ষর করার আগে গন্তব্য ঠিকানা যাচাই করা উচিত।
দুষ্ট সার্ভারগুলো বিটকয়েন ফি বৃদ্ধিকে চুরিতে পরিণত করে
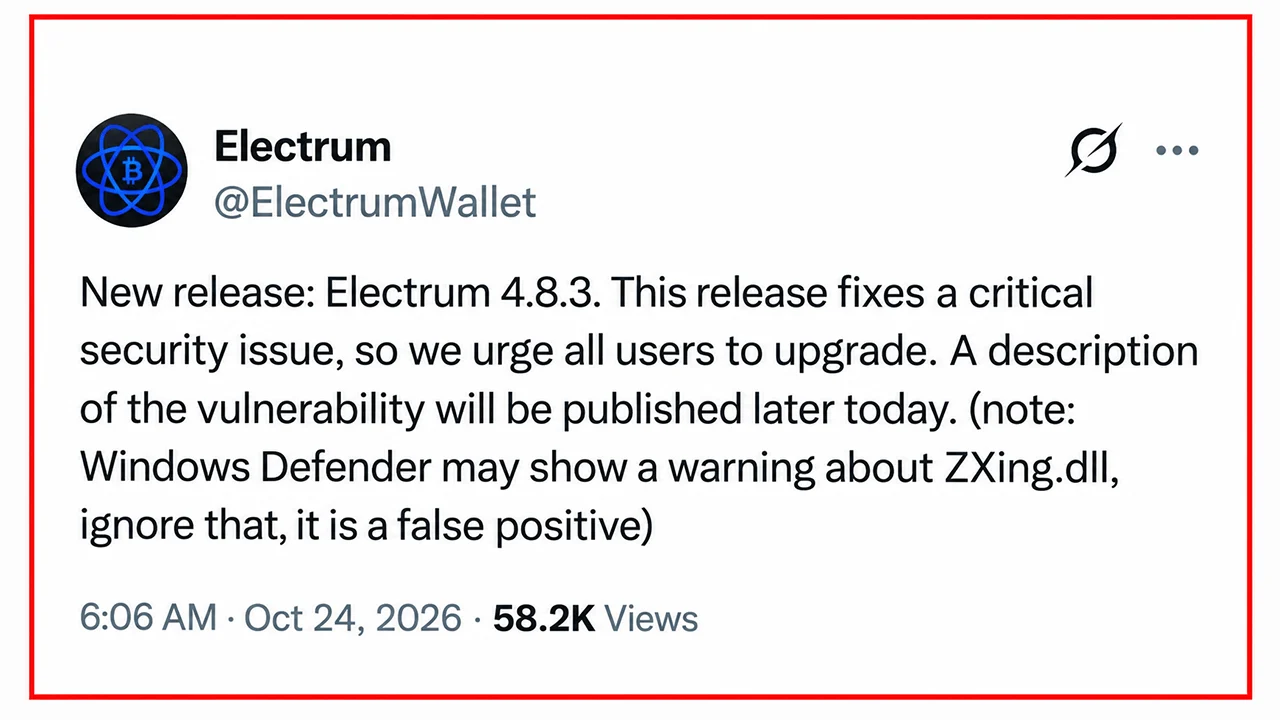
ইলেকট্রাম শনিবার ৪.৮.৩ সংস্করণ প্রকাশ করেছে, ডেভেলপাররা আবিষ্কার করার পর যে ক্ষতিকর সার্ভারগুলো একটি উচ্চ-গুরুত্বপূর্ণ দুর্বলতা কাজে লাগিয়ে প্রতিটি পূর্ববর্তী সংস্করণকে প্রভাবিত করছিল, তাই ব্যবহারকারীদের অবিলম্বে আপগ্রেড করার সতর্কবার্তা দেওয়া হয়েছে। GitHub পরামর্শ GHSA-6jp4-8v48-cc5v-এ নথিভুক্ত এই ত্রুটিটি হালকা ওজনের বিটকয়েন ওয়ালেট কীভাবে যাচাই-বিহীন লেনদেন পরিচালনা করে তা কাজে লাগিয়েছিল।
Electrum লেনদেনের ইতিহাস, ফি অনুমান এবং পেমেন্ট সম্প্রচারের জন্য বাহ্যিক সার্ভারের ওপর নির্ভর করে। যদিও এটি স্বতন্ত্রভাবে নিশ্চিত লেনদেনগুলো যাচাই করে, পুরনো সংস্করণগুলো স্বাক্ষর যাচাই না করেই কিছু অননিশ্চিত লেনদেন গ্রহণ করত। আক্রমণকারীরা সেই পার্থক্যটিকে ফাঁদে পরিণত করেছে।
একটি আপস করা সার্ভার বৈধ পেমেন্ট আটকিয়ে তার সম্প্রচার বন্ধ করে প্রতারণামূলক লেনদেন দিয়ে প্রতিস্থাপন করতে পারে, যা তহবিল আক্রমণকারীর নিয়ন্ত্রণাধীন বিটকয়েন ঠিকানায় পাঠায়। প্রতিস্থাপিত লেনদেনে অসিদ্ধ স্বাক্ষর থাকলেও ইলেকট্রাম এটিকে সাধারণ পেন্ডিং পেমেন্ট হিসেবে দেখিয়েছে।
চারটি মিলিত অক্ষর আক্রমণটি লুকিয়ে রাখতে সাহায্য করে
ব্যবহারকারীরা যখন Replace-By-Fee (RBF) এর মাধ্যমে লেনদেনের ফি বাড়ানোর চেষ্টা করত, তখন এই কৌশলটি বিপজ্জনক হয়ে ওঠে। তাদের মূল লেনদেনে ফি বাড়ানোর পরিবর্তে, ভুক্তভোগীরা অনিচ্ছাকৃতভাবে প্রতিস্থাপিত লেনদেনে স্বাক্ষর করতে পারত, যা আক্রমণকারীর কাছে তাদের নিজস্ব বিটকয়েন স্থানান্তর করার অনুমোদন দিত।
প্রতারণা আরও এগিয়ে গিয়েছিল। আক্রমণকারীরা এমন রিসিভিং ঠিকানা তৈরি করেছিল যার শেষ চারটি অক্ষর গন্তব্যের ঠিকানার সাথে মিল ছিল, ফলে দ্রুত ঠিকানা তুলনা করলে পরিবর্তনটি ধরা পড়ার সম্ভাবনা কমে যেত। একটি জাল লেনদেনে তো ফি-ই ছিল না, যা স্পষ্টতই ভুক্তভোগীকে চুরি সম্পন্ন করার জন্য প্রয়োজনীয় ফি সমন্বয় শুরু করতে উৎসাহিত করছিল।
ডেভেলপাররা দুটি ব্যক্তিগত প্রতিবেদন পেয়েছিলেন। অক্টোবর ১১-এ, ব্যবহারকারী dannydeezy লেনদেন প্রতিস্থাপনের ঘটনা রিপোর্ট করেন, যদিও ফি-বাড়ানোর প্রক্রিয়াটি সম্পূর্ণরূপে বোঝা যায়নি। অক্টোবর ১৮-এ, Raju-K12 ফি বৃদ্ধি অনুমোদনের পর তহবিল হারানোর কথা জানান। দ্বিতীয় রিপোর্টটি প্রমাণ করে যে এই আক্রমণ শুধুমাত্র তাত্ত্বিক ছিল না।
Electrum 4.8.3 লেনদেন প্রতিস্থাপন ব্লক করে
কমিট 90fe308-এর মাধ্যমে প্রবর্তিত প্যাচটি Electrum-কে ওয়ালেটের অন্তর্গত কয়েন ব্যয় করে এমন অনিশ্চিত লেনদেনের স্বাক্ষর যাচাই করতে বাধ্য করে। অসিদ্ধ স্বাক্ষরযুক্ত প্রতারণামূলক লেনদেনগুলো ওয়ালেটের স্থানীয় ইতিহাসে প্রবেশের আগেই প্রত্যাখ্যাত হয়। ৪.৮.৩-এর আগের সংস্করণ ব্যবহারকারীরা শুধুমাত্র electrum.org থেকে আপডেটটি ডাউনলোড করে এর ক্রিপ্টোগ্রাফিক স্বাক্ষর যাচাই করবেন।
আপগ্রেড না করা পর্যন্ত, ফি সমন্বয়ের সময়সহ স্বাক্ষর করার আগে ব্যবহারকারীদের প্রতিটি গন্তব্য ঠিকানা এবং অর্থপ্রদানের পরিমাণ সতর্কতার সাথে পরীক্ষা করা উচিত। যারা শুধুমাত্র বিশ্বাসযোগ্য, স্ব-হোস্টেড Electrum সার্ভারে সংযোগ করেন, তারা এই বিশেষ সার্ভার-ভিত্তিক আক্রমণের আওতায় পড়েন না।
এই ঘটনা একটি অদ্ভুত বিরোধাভাস প্রকাশ করে: ব্যক্তিগত কী সুরক্ষিত রাখতে ডিজাইন করা একটি ওয়ালেটকে এমনভাবে প্রভাবিত করা যেতে পারে যে এটি এমন একটি পেমেন্টের জন্য সম্পূর্ণ বৈধ স্বাক্ষর অনুরোধ করে, যা এর মালিক কখনোই করতে চাননি।

Keystone-এর ২৪ অক্টোবর সংঘটিত লঙ্ঘনে গ্রাহকের তথ্য উন্মোচিত হয়েছে, যা ২০২৬ সালে হার্ডওয়্যার ওয়ালেট নিরাপত্তা ব্যর্থতার এক বছরের তালিকায় যোগ হয়েছে।
এখনই পড়ুন: কীস্টোন ওয়ালেট ডেটা লঙ্ঘনে ক্রেতাদের ঠিকানা প্রতারকদের হাতে

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।