Chainflip শনিবার, ২১ নভেম্বর ২০২৬-এ একটি বড় নিরাপত্তা লঙ্ঘনের শিকার হয়, যখন একজন হামলাকারী এর বিটকয়েন ও ইথেরিয়াম ভল্ট থেকে প্রায় ১২ মিলিয়ন ডলার তুলে নেয়। এই ঘটনাটি ক্রস-চেইন ট্রেডিং প্রোটোকলটিকে জরুরি বন্ধে বাধ্য করে এবং এর নেটিভ FLIP টোকেনকে তীব্র বিক্রির মুখে ফেলে দেয়।
চেইনফ্লিপ হ্যাকার ১২ মিলিয়ন ডলার চুরি করেছে, FLIP টোকেন ৬৯% পতনে।
লেখক

শেয়ার
মূল বিষয়গুলো
- তদন্তকারীরা একটি অস্বাভাবিক ক্রিপ্টোগ্রাফিক স্বাক্ষর আবিষ্কার করেছেন যা অননুমোদিত উত্তোলন কীভাবে ঘটেছিল তা ব্যাখ্যা করতে পারে।
- আক্রমণকারী চুরিকৃত স্টেবলকয়েনগুলো ইথেরিয়ামে রূপান্তরিত করে এবং তারপর হাজার হাজার কয়েন টর্নাদো ক্যাশের মাধ্যমে প্রেরণ করে।
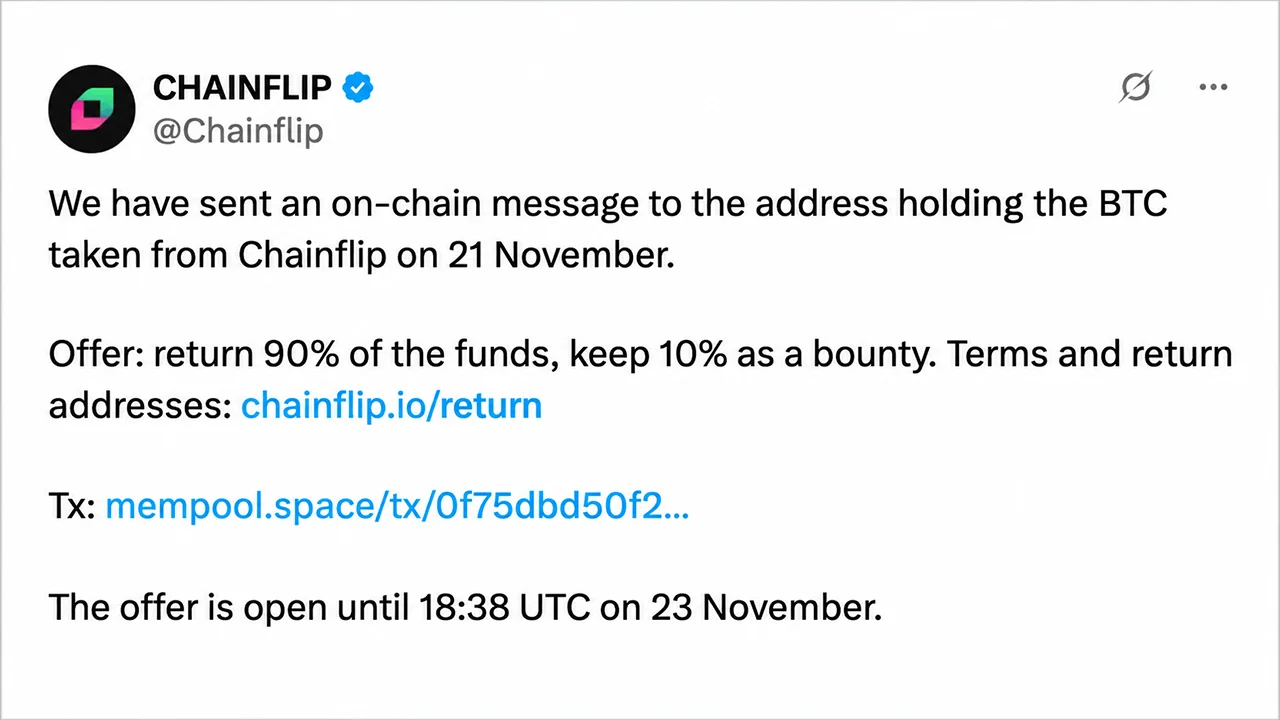
- চেইনফ্লিপ ১০% পুনরুদ্ধার পুরস্কার ঘোষণা করেছে, যার সময়সীমা নির্ধারিত হয়েছে সোমবার, ২৩ নভেম্বর।
সমन्वিত বিটকয়েন ও ইথেরিয়াম লেনদেনে চেইনফ্লিপ ভল্টগুলো খালি হয়ে গেছে
চেইনফ্লিপ নামে পরিচিত বিকেন্দ্রীকৃত এক্সচেঞ্জ (DEX) বিভিন্ন ব্লকচেইনে ব্যবহারকারীদের প্রচলিত মোড়ানো (wrapped) সম্পদের ওপর নির্ভর না করেই নেটিভ ক্রিপ্টোকারেন্সি সোয়াপের সুবিধা প্রদান করে। এর অবকাঠামো ১৫০ জন পর্যন্ত ভ্যালিডেটরের একটি বিতরণকৃত নেটওয়ার্কের মাধ্যমে পরিচালিত হয়, যারা শেয়ার্ড ভল্ট পরিচালনা এবং স্থানান্তর অনুমোদনের দায়িত্বে থাকে।
স্বাভাবিক পরিস্থিতিতে, এই রিজার্ভ থেকে সম্পদ বের করার আগে প্রায় ১০০ জন ভ্যালিডেটরকে থ্রেশহোল্ড-সাইনিং প্রক্রিয়ায় অংশগ্রহণ করতে হয়। সিস্টেমটি সম্মিলিত ক্রিপ্টোগ্রাফিক স্বাক্ষর ব্যবহার করে, যেখানে স্বাক্ষর কী সাধারণত প্রতি তিন দিনে একবার পরিবর্তিত হয় যাতে ঝুঁকি সীমিত থাকে। অনুপ্রবেশকারী সেই সুরক্ষাগুলো এড়িয়ে যেতে সক্ষম হয়েছে।
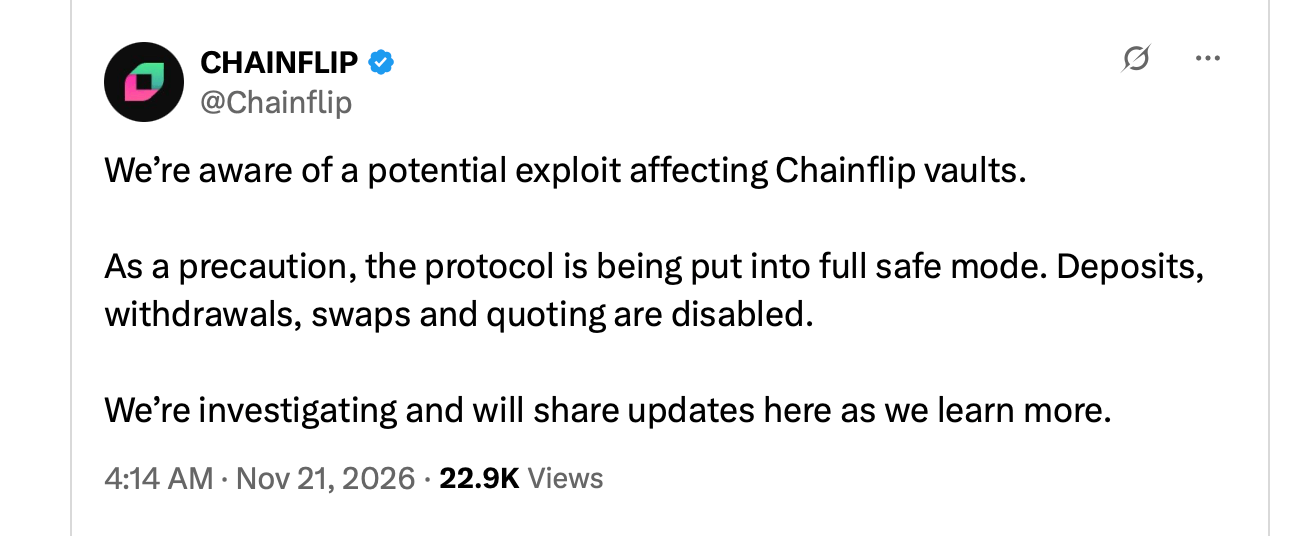
অনচেইন অনুসন্ধান অনুযায়ী, প্রায় নভেম্বর ১১ তারিখে প্রস্তুতি শুরু হয়, যখন সন্দেহভাজন আক্রমণকারীর সাথে সম্পর্কিত তহবিল টর্নেডো ক্যাশ, একটি ইথেরিয়াম-ভিত্তিক প্রাইভেসি মিক্সারের মাধ্যমে প্রবাহিত হয়। নভেম্বর ২০-এ, ওই ব্যক্তি FLIP টোকেন ক্রয় করে এবং একটি ভ্যালিডেটর অ্যাকাউন্ট নিবন্ধন করে, যা চেইনফ্লিপের অবকাঠামোর মধ্যে উপস্থিতি প্রতিষ্ঠা করে।
২১ নভেম্বরের প্রায় সকাল ১:৪১ (ইস্টার্ন) সময় চুরি শুরু হয়, যখন একটি একক বিটকয়েন লেনদেনে ১২২.৮৬১৩৭০৪২ BTC একটি সদ্য তৈরি করা ঠিকানায় স্থানান্তরিত হয়। প্রায় ২০ মিনিট পর, তহবিলগুলো আবার সরানো হয়, যার ফলে তাদের লেনদেনের ইতিহাসে আরেকটি ধাপ যুক্ত হয়।
ইথার-সাইড উত্তোলনটি 07:10:59 UTC-এ অনুসরণ করে, ভল্টের transferBatch ফাংশনের মাধ্যমে সম্পন্ন হয়। সেই অপারেশন 520.2243399 ETH স্থানান্তর করেছিল, 3,249,631.41 USDC এবং 758,141.33 USDT ঠিকানা 0x7d14a719072DA80076b4edcec3e3401209d21Eaf-এ স্থানান্তর করা হয়েছিল।
দাখিলকারী ওয়ালেট, 0x78fa4ac270db14886033e95b9b9e93f887aa2db0, প্রায় এক মিনিট আগে Tornado Cash থেকে এর প্রাথমিক লেনদেন ফি পেয়েছিল। এর অন্যথায় ফাঁকা লেনদেন ইতিহাস ইঙ্গিত করে যে ঠিকানাটি বিশেষভাবে এই অপারেশনের জন্য তৈরি করা হয়েছিল।
কয়েক মিনিটের মধ্যে, স্টেবলকয়েন থেকে প্রাপ্ত অর্থ Uniswap-এর মাধ্যমে ইথারে বিনিময় করা হয়েছিল। প্রায় 2,909 ETH পরবর্তীতে মাত্র 48 সেকেন্ডে 38টি লেনদেনে Tornado Cash-এ প্রবেশ করে, যা তদন্তকারীদের দ্রুত ছিন্নভিন্ন হওয়া সূত্র অনুসরণ করতে বাধ্য করেছে।
ক্রিপ্টোগ্রাফিক অস্বাভাবিকতা ভ্যালিডেটর নিরাপত্তায় সম্ভাব্য দুর্বলতা উন্মোচন করে
ব্লকচেইন অ্যানালিটিক্স ফার্ম বিটকোয়েরি ২০২৩ সাল থেকে চেইনফ্লিপের ইথেরিয়াম কী ম্যানেজার দ্বারা গৃহীত ২৯৯,৬৭৭টি স্বাক্ষর পর্যালোচনা করে একটি অনিয়মিততা সনাক্ত করেছে, যা অননুমোদিত স্থানান্তরকে সাধারণ ভল্ট কার্যকলাপ থেকে পৃথক করে। লেনদেনটিতে একটি ৩৯-অঙ্কের ননস (nonce) ছিল যা প্রতিষ্ঠিত ধারাবাহিক নিদর্শন থেকে বিচ্যুত হয়েছিল। ঐতিহাসিক ডেটাসেটের অন্য কোনো স্বাক্ষরেই একই বৈশিষ্ট্য দেখা যায়নি।
এই ফলাফল ইঙ্গিত করে যে অনুমোদনটি প্রচলিত বহুপক্ষীয় স্বাক্ষর প্রক্রিয়ার বাইরে তৈরি করা হয়েছে, সম্ভবত সম্মিলিত স্বাক্ষর কী-তে অননুমোদিত প্রবেশাধিকার বা পর্যাপ্ত ক্রিপ্টোগ্রাফিক শেয়ারের মাধ্যমে।
পুনঃপ্রবেশ আক্রমণ বা প্রচলিত চুক্তি-লজিক দুর্বলতার মতো নয়, ভল্ট একটি বৈধ স্বাক্ষর বলে মনে হওয়া স্বাক্ষর গ্রহণ করেছিল। অতএব, অন্তর্নিহিত প্রশ্ন হল, আক্রমণকারী কীভাবে এটি তৈরি করার জন্য প্রয়োজনীয় কর্তৃত্ব অর্জন করেছিল, চুক্তিটি সঠিকভাবে তার নির্দেশনাগুলি কার্যকর করেছিল কিনা তা নয়।
Chainflip Labs পরবর্তীতে ঘটনাটিকে নতুন নিবন্ধিত ভ্যালিডেটরের সাথে যুক্ত করে এবং বলেছে তদন্তকারীরা দায়ী নির্দিষ্ট প্রক্রিয়াটি সনাক্ত করে সংশোধন করেছে। তবে, সংস্থাটি কীভাবে এই দুর্বলতা ঘটেছিল তা বিস্তারিতভাবে ব্যাখ্যা করে একটি পূর্ণাঙ্গ প্রযুক্তিগত পোস্ট-মর্টেম প্রকাশ করেনি।
আগের নির্ধারিত কী রোটেশন ১৮ নভেম্বর অনুষ্ঠিত হয়েছিল। অননুমোদিত স্থানান্তরের পর, ভ্যালিডেটররা প্রায় এক ঘণ্টা ৪২ মিনিট পরে আরেকটি রোটেশন সম্পন্ন করে, সম্ভাব্যভাবে ক্ষতিগ্রস্ত পরিচয়পত্রগুলো স্বাভাবিক সময়সূচির আগেই প্রতিস্থাপন করে। অ্যারবিট্রামসহ অন্যান্য ভল্টে কোনো তুলনীয় তাৎক্ষণিক উত্তোলন দেখা যায়নি।
চেইনফ্লিপ ১০% পুরস্কারসহ পুনরুদ্ধারের আল্টিমেটাম জারি করেছে
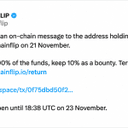
ডেভেলপাররা সম্পূর্ণ সেফ মোড সক্রিয় করে তদন্ত চলাকালীন আমানত, উত্তোলন, সোয়াপ এবং মূল্য উদ্ধৃতি স্থগিত রাখে। এরপর চেইনফ্লিপ ল্যাবস অন-চেইন বার্তার মাধ্যমে অপরাধীর সঙ্গে যোগাযোগ করে প্রস্তাব দেয় যে সোমবার, ২৩ নভেম্বরের ১৮:৩৮ UTC-এর আগে আয় থেকে ৯০% ফেরত দিলে বাকি ১০% রেখে দেওয়ার অনুমতি দেওয়া হবে।
অনুরোধকৃত পরিশোধে ছিল ১১০.৫৭৫২৩৩৩৭ বিটিসি এবং ২,৬১৮.১ ইথেরিয়াম, যেখানে পরেরটি ইথেরিয়াম-দিকের রূপান্তরিত হোল্ডিংসকে প্রতিনিধিত্ব করে। প্রস্তাবিত ব্যবস্থার অধীনে, চেইনফ্লিপ সময়মতো পরিশোধকে হোয়াইট-হ্যাট পুনরুদ্ধার হিসেবে শ্রেণীবদ্ধ করবে এবং তাদের বিদ্যমান আইন-প্রয়োগ সংক্রান্ত অভিযোগ প্রত্যাহার করবে।
এই যোগাযোগে আরও সতর্ক করা হয়েছিল যে ব্লকচেইন নজরদারি প্রতিষ্ঠানগুলো সংশ্লিষ্ট ঠিকানাগুলো চিহ্নিত করেছে এবং প্রাইভেসি মিক্সার থেকে উত্তোলন পর্যবেক্ষণ করছে। তদন্তকারীরা রিপোর্ট অনুযায়ী ভ্যালিডেটর নিবন্ধনের জন্য ব্যবহৃত সার্ভারটি শনাক্ত করেছে, পাশাপাশি অপরাধীর পরিচয় নির্ধারণে সহায়ক হতে পারে এমন অতিরিক্ত মেটাডেটাও সংগ্রহ করেছে।
চেইনফ্লিপ নিশ্চিত করেছে যে কর্তৃপক্ষ ইতিমধ্যেই চুরির বিষয়ে প্রতিবেদন পেয়েছে। ২২ নভেম্বর পর্যন্ত কোনো ক্ষতিপূরণ ঘোষণা করা হয়নি, এবং সংস্থা প্রভাবিত ব্যবহারকারীদের জন্য কোনো আনুষ্ঠানিক ক্ষতিপূরণ পরিকল্পনাও প্রকাশ করেনি।
FLIP-এর মূল্য পতনে নভেম্বরের উত্থান মুছে গেল
এই নিরাপত্তা ব্যর্থতা প্রোটোকলের নেটিভ ক্রিপ্টোকারেন্সির জন্য যা পূর্বে একটি উৎসাহব্যঞ্জক মাস ছিল, তা ব্যাহত করল। FLIP নভেম্বর মাসের শুরুতে প্রায় $0.30 এ লেনদেন হচ্ছিল, ১৮ থেকে ২০ তারিখের মধ্যে $0.45 থেকে $0.48 পরিসরে ওঠার আগে। পরবর্তী লিকুইডেশন সেই লাভগুলো মুছে ফেলে, সম্পদটিকে মে মাসের শেষের দিকে দেখা দামের দিকে ঠেলে দিয়েছে।
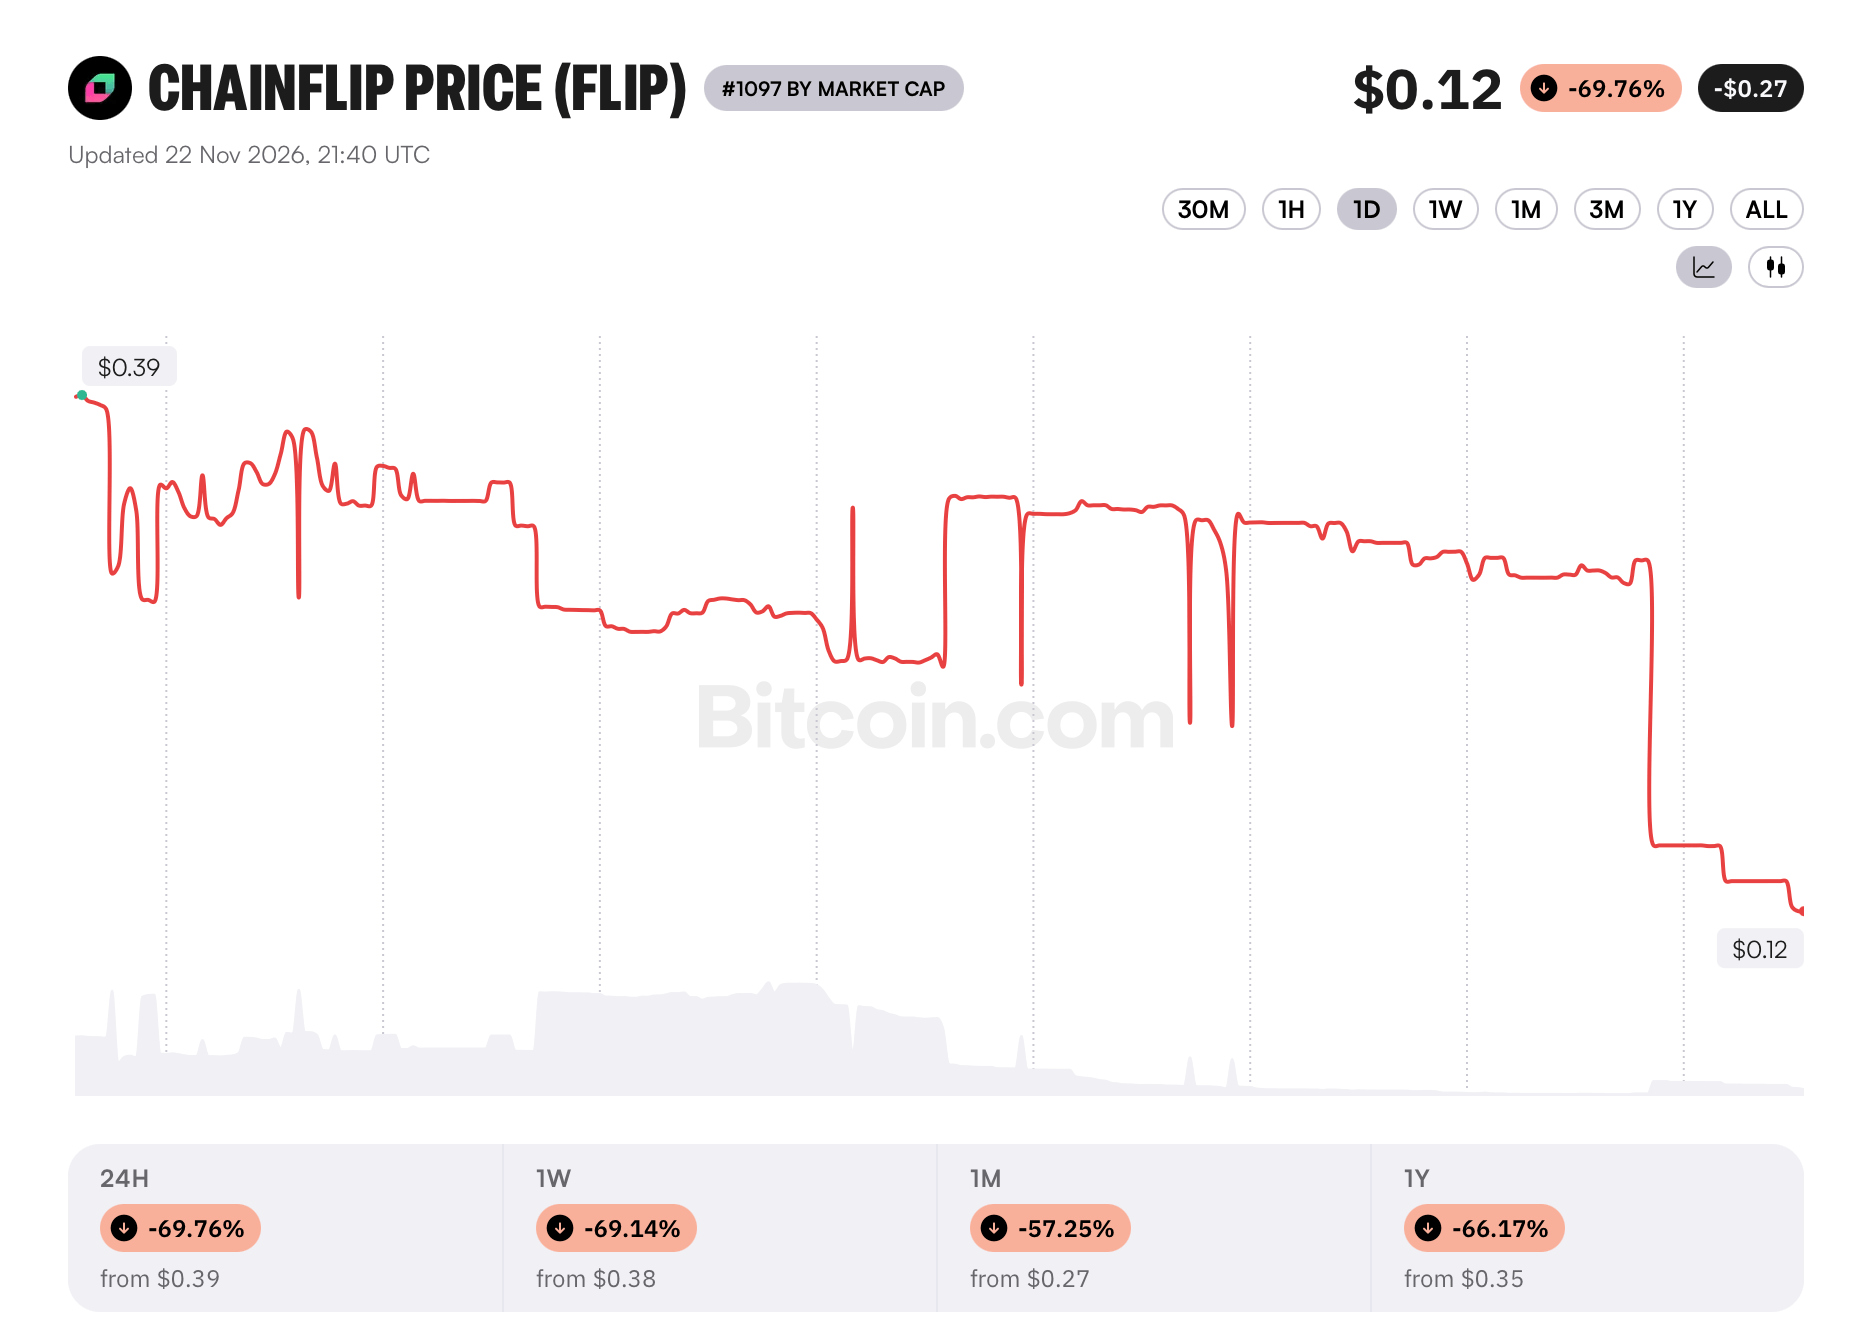
রবিবার নাগাদ Bitcoin.com-এর মার্কেট প্রাইস ফিডে প্রতি FLIP-এ $0.12 থেকে $0.15-এর মধ্যে উদ্ধৃতি দেখা গেছে, যেখানে রিপোর্টকৃত ২৪-ঘণ্টার ক্ষতি প্রায় ৬০% থেকে ৬৬% পর্যন্ত পৌঁছেছে। বিভিন্ন ট্রেডিং প্ল্যাটফর্মে পার্থক্য ছিল পাতলা লিকুইডিটি এবং অস্থিতিশীল অবস্থার প্রতিফলন। এই ঘটনাটি চেইনফ্লিপের ১২ সেপ্টেম্বরের এক্সপ্লয়েট থেকে উদ্ভূত উদ্বেগকেও পুনরুজ্জীবিত করেছে, যখন একটি ট্রন ট্রানজেকশন-মেমো ত্রুটির কারণে একজন আক্রমণকারী প্রায় ৭৩৬,৪৪২ USDT সমমূল্যের ডুপ্লিকেট রিফান্ড পেতে সক্ষম হয়েছিল।
সেই পূর্বের দুর্বলতায় পূর্বে প্রক্রিয়াকৃত আমানতগুলি ভুলভাবে ব্যর্থ সোয়াপ হিসেবে গণ্য হয়েছিল। ভ্যালিডেটররা অবশেষে উদ্বৃত্ত তহবিল ব্যবহার করে প্রভাবিত লিকুইডিটি প্রদানকারীদের ক্ষতিপূরণ অনুমোদন করেছিল। সাম্প্রতিক ঘটনাটি একটি উল্লেখযোগ্যভাবে ভিন্ন চ্যালেঞ্জ উপস্থাপন করে কারণ সন্দেহিত দুর্বলতাটি কোনো বিচ্ছিন্ন লেনদেন-প্রক্রিয়াকরণ ত্রুটির পরিবর্তে অনুমোদন অবকাঠামোকেই নির্দেশ করে।
চেইনফ্লিপের জন্য, তাৎক্ষণিক আর্থিক ক্ষতি সমস্যার কেবল একটি অংশ। আসন্ন পুনরুদ্ধারের সময়সীমা, উত্তরহীন প্রযুক্তিগত প্রশ্নাবলী, এবং গ্রাহক ক্ষতিপূরণ সংক্রান্ত অনিশ্চয়তা প্রোটোকলটিকে তার নিরাপত্তা স্থাপত্যের কঠিন পরীক্ষার মুখোমুখি দাঁড় করিয়েছে। এমনকি হারিয়ে যাওয়া সম্পদ পুনরুদ্ধার করা হলেও, কেন এর বিতরণকৃত সুরক্ষা ব্যবস্থাগুলি ব্যর্থ হয়েছে তা নির্ধারণ করা আস্থা পুনর্গঠন করার জন্য অপরিহার্য থাকবে।
যদি নাসড্যাকের বিক্রির ধারা অব্যাহত থাকে, তাহলে সপ্তাহান্তের বিক্রির ধাক্কায় ক্রিপ্টোকারেন্সিটি প্রায় $৫৫K-এর কাছে চলে আসার পর বিটকয়েন $৫০K পরীক্ষা করতে পারে। বিটকয়েন আবার উপরে উঠে গেছে
এখনই পড়ুন: নাসড্যাক পতনে বিটকয়েন ৫০,০০০ ডলার পরীক্ষা করতে পারে: আর্থা হেইস

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকJamie RedmanNews Lead
জেমি রেডম্যান Bitcoin.com News-এর নিউজ লিড এবং ম্যাসাচুসেটস-ভিত্তিক একজন আর্থিক প্রযুক্তি সাংবাদিক।