ক্রিপ্টো ক্যাসিনো গ্যামডম ১৫ মিলিয়ন বিটকয়েন মুক্তিপণ দাবি করা এক সাইবার-ব্ল্যাকমেইল গ্রুপ হোয়াইটআর্মরের বিরুদ্ধে ১৫.৪ মিলিয়ন অ্যাকাউন্টের রেকর্ড চুরির দাবি করার পর এই মুক্তিপণ দাবি সম্মুখীন হয়েছে। এই অভিযোগটি সামনে এসেছে ঠিক দুই সপ্তাহেরও কম সময়ের মধ্যে, যখন একটি পৃথক হট-ওয়ালেট আক্রমণে জুয়া প্ল্যাটফর্মটি ৩ মিলিয়ন ডলারেরও বেশি ক্ষতির সম্মুখীন হয়েছিল। গ্যামডম দাবি করা ডাটাবেসের আকার অস্বীকার করছে, অন্যদিকে আক্রমণকারীরা সংবেদনশীল গ্রাহক তথ্য ফাঁস করার হুমকি দিচ্ছে।
হ্যাকের পর ক্রিপ্টো ক্যাসিনো গ্যামডম ১৫ মিলিয়ন ডলারের বিটকয়েন মুক্তিপণে মুখে
লেখক

শেয়ার
মূল বিষয়গুলো
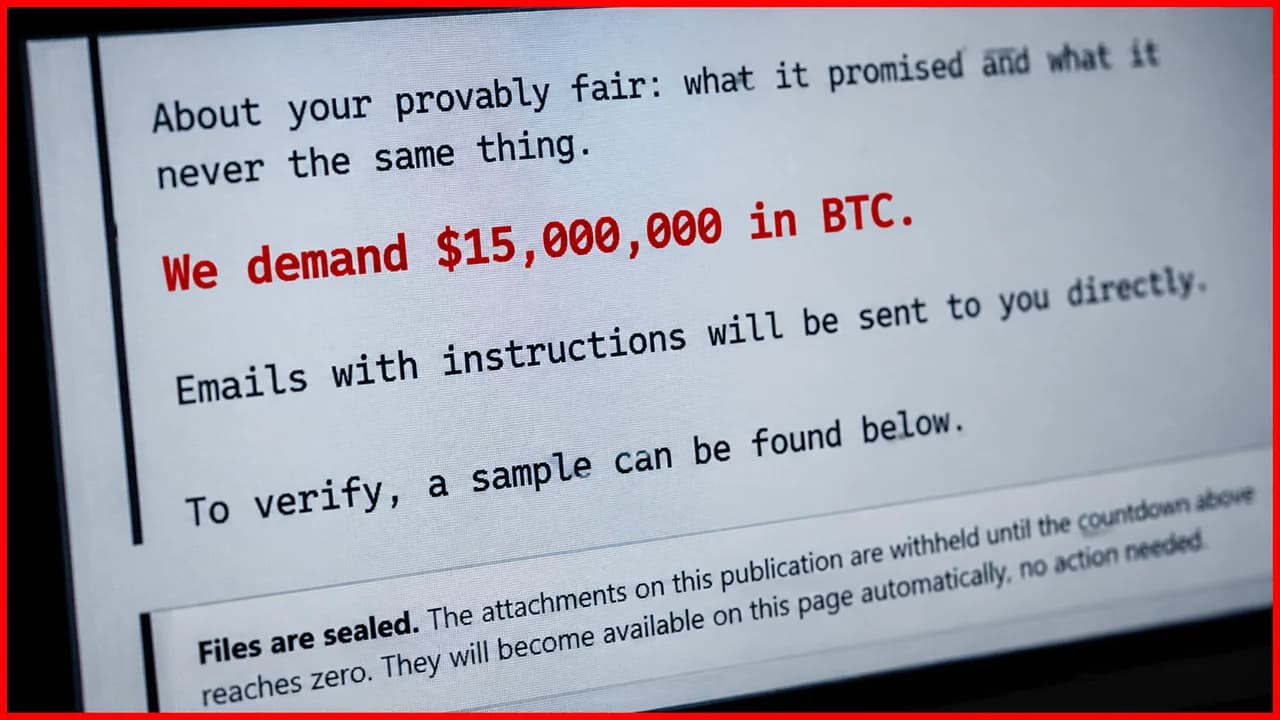
- হোয়াইটআর্মর দাবি করেছে যে তাদের কাছে ১৫.৪ মিলিয়ন Gamdom অ্যাকাউন্টের রেকর্ড রয়েছে এবং তারা ১৫ মিলিয়ন ডলার বিটকয়েন দাবি করছে।
- Gamdom পূর্বে ১৩ অক্টোবর একটি হট-ওয়ালেট আক্রমণে ৩ মিলিয়ন ডলারের বেশি ক্ষতির কথা স্বীকার করেছিল।
- Gamdom দাবি করা ডাটাবেসের আকার অস্বীকার করেছে, এবং হোয়াইটআর্মরের সম্পূর্ণ দাবি যাচাইকৃত নয়।
হ্যাকিং সিন্ডিকেট হোয়াইটআর্মর Gamdom ওয়ালেট হ্যাকের পর ১৫ মিলিয়ন ডলার বিটকয়েন দাবি করেছে
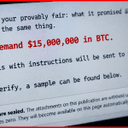
ক্রিপ্টো ক্যাসিনো গ্যামডম কয়েক মিলিয়ন ডলারের ওয়ালেট লঙ্ঘন থেকে এখনও পুরোপুরি সেরে উঠতে পারেনি, এবং এখন আরেকটি নিরাপত্তা সংকট দেখা দিচ্ছে। কয়েকটি প্রতিবেদনে বলা হয়েছে যে সাইবার-ব্ল্যাকমেইল গ্রুপ হোয়াইটআর্মর দাবি করেছে তাদের কাছে ১৫,৪২০,০০৩টি গ্রাহক অ্যাকাউন্টের একটি ডাটাবেস রয়েছে—এবং এটিকে ব্যক্তিগত রাখতে তারা ১৫ মিলিয়ন ডলার বিটকয়েন চায়।
এই দাবিটি ২৬ অক্টোবর সামনে আসে, Bitcoin.com News রিপোর্ট করার দুই সপ্তাহেরও কম সময়ের মধ্যে যে হ্যাকাররা জুয়া প্ল্যাটফর্মের হট ওয়ালেট থেকে ৩ মিলিয়ন ডলারেরও বেশি অর্থ তুলে নিয়েছিল। তবে Gamdom দাবি করা ডাটাবেসের আকার নিয়ে বিরোধিতা করছে, ফলে লক্ষ লক্ষ কথিত অ্যাকাউন্ট রেকর্ডের ওপর সম্ভাব্য বিশাল ঝুঁকি থেকে যাচ্ছে।
১৫.৪ মিলিয়ন অ্যাকাউন্টের জন্য ১৫ মিলিয়ন ডলারের দাবি
হুইটআর্মর তার ব্ল্যাকমেইল সাইটে গ্যামডমের বিবরণ প্রকাশ করেছে, দাবি করেছে প্রতি অ্যাকাউন্টে ১৪৬টি ডেটা ফিল্ডে অ্যাক্সেস। দলটি প্রায় ৪৩৭ কিলোবাইটের একটি JSON নমুনা পোস্ট করেছে, যাতে প্রায় ১০০টি রেকর্ড রয়েছে, যা তারা প্রমাণ হিসেবে উপস্থাপন করেছে। আক্রমণকারীরা অভিযোগ করা হচ্ছে যে একটি পুরনো অভ্যন্তরীণ মেশিন অ্যাকাউন্টের দুর্বলতা কাজে লাগিয়েছিল, যার ক্রেডেনশিয়াল কখনোই রোটেশন করা হয়নি, ফলে এটি তৈরি হওয়ার অনেক পরেও প্রশাসনিক বিশেষাধিকার ধরে রেখেছিল।
Gambling Lore রিপোর্ট করেছে যে Veryso নামে পরিচিত এক হ্যাকার দাবি করেছে যে সে ১৩ অক্টোবর রেকর্ডগুলো আহরণ করেছে, যা Gamdom-এর ওয়ালেট লঙ্ঘনের সঙ্গে মিলে যায়। মিডিয়াটি এক দীর্ঘদিনের ব্যবহারকারীর রেকর্ড যাচাই করেছে, যাতে লগইন টাইমস্ট্যাম্প, একটি আইপি ঠিকানা এবং বাজি সংক্রান্ত তথ্য ছিল। এই সীমিত নিশ্চিতকরণ ১৫.৪ মিলিয়ন অ্যাকাউন্ট ক্ষতিগ্রস্ত হয়েছে তা প্রমাণ করে না।
গেমডমের পূর্বের ৩ মিলিয়ন ডলারের ওয়ালেট লঙ্ঘন
অক্টোবর ১৩-এ, Gamdom তার অপারেশনাল ক্রিপ্টোকারেন্সি ওয়ালেটগুলোকে লক্ষ্য করে একটি পৃথক আক্রমণের শিকার হয়। সেই সময় Gamdom-এর প্রতিষ্ঠাতা ফেলিক্স রোমার ৩ মিলিয়ন ডলারেরও বেশি ক্ষতির কথা স্বীকার করেন, আর ব্লকচেইন গবেষক vxdb বিভিন্ন নেটওয়ার্ক জুড়ে প্রায় ৪.২ মিলিয়ন ডলার চুরি যাওয়ার অনুমান করেন। প্ল্যাটফর্মটি অস্থায়ীভাবে কার্যক্রম স্থগিত করেছিল এবং ১৬ অক্টোবর ফিরে এসে গ্রাহকদের আশ্বস্ত করেছিল যে তাদের ব্যালেন্স সুরক্ষিত রয়েছে।
রোমার প্রথমে ব্যাপক তথ্য আহরণের দাবি অস্বীকার করেছিলেন, ইঙ্গিত দিয়েছিলেন যে হামলাকারীরা মাত্র কয়েকশোটি অ্যাকাউন্টই দখল করেছিল। পরবর্তী বিবৃতিতে ব্যবহারকারীর নাম, ইমেইল ঠিকানা এবং জুয়ার কার্যকলাপ প্রকাশের সম্ভাবনাকে স্বীকার করা হয়েছিল, তবে পরিচয় যাচাইকরণ নথিগুলো অক্ষত রয়েছে বলে জানানো হয়েছিল।
একটি যাচাইবিহীন ডাটাবেস: ব্যয়বহুল পরিণতি
হোয়াইটআর্মরের দাবি Gamdom-এর স্বীকৃত ওয়ালেট ক্ষতির কয়েকগুণ বেশি। দলটি আরও দাবি করেছে যে হ্যাক হওয়া অ্যাকাউন্টগুলোর সম্মিলিত লাভের মূল্য ১ বিলিয়ন ডলারেরও বেশি, যদিও তারা তাদের হিসাবের ব্যাখ্যা দেয়নি। সম্পূর্ণ ডাটাবেস বা এর দাবিকৃত পরিসর কোনো স্বাধীনভাবে যাচাই করা হয়নি। কোনো মুক্তিপণ প্রদানের বিষয় প্রকাশ্যে নিশ্চিত করা হয়নি।
Gamdom-এর গ্রাহকদের জন্য, অমীমাংসিত প্রশ্নটি চুরিকৃত ক্রিপ্টোকারেন্সির বাইরেও বিস্তৃত—তাদের জুয়ার ইতিহাস এবং ব্যক্তিগত তথ্য শেষ পর্যন্ত অনলাইনে ছড়িয়ে পড়বে কি না। Gamdom-এর রিপোর্টকৃত ডেটা লঙ্ঘন এবং মুক্তিপণ দাবি এসেছে এই বছরের সফটওয়্যার এক্সপ্লয়েট এবং ডেটা লঙ্ঘনের ঢেউয়ের মাঝে, যা সাইবার আক্রমণে কৃত্রিম বুদ্ধিমত্তার (AI) ক্রমবর্ধমান ব্যবহারের কারণে আরও তীব্র হতে পারে।
এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।