



হ্যাকাররা একটি জাপানি ক্লাউড ট্রেডিং সার্ভিসে অনুপ্রবেশ করে প্রায় ২৬,৭৩৯টি সার্ভার সম্ভাব্যভাবে ক্ষতিগ্রস্ত করেছে এবং অভিযোগ উঠেছে যে তারা ব্রোকারেজ অ্যাকাউন্ট দখল করে অননুমোদিত লেনদেন করেছে। এরপর হামলাকারীরা অর্থ দাবি করে, কোম্পানি না দিলে আরও আর্থিক ক্ষতি করার হুমকি দিয়েছে।
হ্যাকারদের GMO ট্রেডিং ক্লাউডে অনুপ্রবেশ, ২৬,৭৩৯ সার্ভার ঝুঁকিতে
লেখক

শেয়ার
মূল বিষয়সমূহ
- জিএমও ইন্টারনেট সম্ভাব্যভাবে ২৬,৭৩৯টি ট্রেডিং সার্ভারকে প্রভাবিত করতে পারে এমন একটি ক্লাউড নিরাপত্তা লঙ্ঘন শনাক্ত করেছে।
- হ্যাকাররা তাদের দাবি না মেনে চললে ৭০টিরও বেশি ব্রোকারেজে GMO গ্রাহকদের অ্যাকাউন্ট ঝুঁকির মুখে ফেলার হুমকি দিয়েছে।
- জিএমও ইন্টারনেট জবরদখলের দাবি প্রত্যাখ্যান করেছে এবং যাচাইকৃত অননুমোদিত ট্রেডিং ক্ষতির জন্য ক্ষতিপূরণ প্রস্তাব করেছে।
আক্রমণকারীরা সবসময় চালু থাকা ট্রেডিং সার্ভারগুলোকে লক্ষ্য করেছে
GMO Internet ১৯ অক্টোবর, ২০২৬-এ এক গ্রাহকের অনুসন্ধানের পর অনুপ্রবেশটি শনাক্ত করে। ২০ অক্টোবরের মধ্যে তদন্তকারীরা Onamae.com Desktop Cloud—যা স্বয়ংক্রিয় ফরেক্স (FX) ট্রেডিং প্রোগ্রামগুলোকে সারাদিন-সারারাত চালু রাখার জন্য তৈরি একটি সেবা—দ্বারা পরিচালিত গ্রাহক সার্ভার পরিবেশে ক্ষতিকর সফটওয়্যার থাকার বিষয়টি নিশ্চিত করেন।
এই প্ল্যাটফর্মটি Metatrader 4 এবং Metatrader 5-এর মতো ট্রেডিং সফটওয়্যার সমর্থন করে, যা গ্রাহকদের ব্যক্তিগত কম্পিউটার চালু না রেখেই কৌশলগুলি কার্যকর করতে দেয়। দুর্ভাগ্যবশত, সেই সুবিধাই আক্রমণকারীদের অনুপ্রবেশ করা পরিবেশে মূল্যবান ব্রোকারেজ শংসাপত্র স্থাপন করেছিল।
GMO ২১ অক্টোবর, জাপান সময় অনুযায়ী ভোর ৪টায় সার্ভার বন্ধ করতে শুরু করে এবং অবশেষে পুরো সেবাটি অফলাইনে নিয়ে আসে। পরে কোম্পানিটি তাদের নিজস্ব সিস্টেমে একটি নিরাপত্তা ত্রুটি সনাক্ত করে, যা অননুমোদিত প্রবেশাধিকার এবং গ্রাহকের তথ্য মুছে ফেলার সুযোগ দিচ্ছিল।
হ্যাকাররা ৭০টিরও বেশি ব্রোকারেজের অ্যাকাউন্টে হুমকি দিচ্ছে
আক্রমণকারীরা অভিযোগ অনুসারে ট্রেডিং শংসাপত্র সংগ্রহ করে এবং আপত্তিজনক অ্যাকাউন্ট ব্যবহার করে অননুমোদিত লেনদেন সম্পাদন করেছে। রিপোর্টগুলোতে বলা হয়েছে গ্রাহকরা কয়েক মিনিটের মধ্যেই উল্লেখযোগ্য পরিমাণ অর্থ হারিয়েছে, যার মধ্যে একটি অ্যাকাউন্ট থেকে প্রায় ২.৪ মিলিয়ন ইয়েন প্রায় ৮৪ সেকেন্ডে একাধিক ট্রেডের মাধ্যমে উধাও হয়ে গেছে।
ব্ল্যাকমেইল দাবিটি বিশেষভাবে আক্রমণাত্মক মোড় নেয়। হামলাকারীরা হুমকি দেয় যে যদি GMO অর্থ প্রদান না করে, তবে ৭০টিরও বেশি দেশীয় ও আন্তর্জাতিক সিকিউরিটিজ এবং এফএক্স ব্রোকারেজের গ্রাহক অ্যাকাউন্টে আরও অননুমোদিত কার্যক্রম চালাবে। তারা চুরি হওয়া তথ্য প্রকাশের এবং অতিরিক্ত র্যানসমওয়্যার আক্রমণ চালানোর হুমকিও দেয়।
জিএমও তা অস্বীকার করে যুক্তি দেয় যে অর্থ প্রদান করলে চুরি হওয়া তথ্য মুছে যাবে বা আরও আক্রমণ বন্ধ হবে তার কোনো নিশ্চয়তা নেই। কোম্পানি পুলিশকে পরামর্শ নেয় এবং বাইরের সাইবার নিরাপত্তা বিশেষজ্ঞদের নিয়োগ করে। গুরুত্বপূর্ণভাবে, ২৬,৭৩৯ সংখ্যাটি সম্ভাব্য উন্মুক্ত সার্ভার নির্দেশ করে, নিশ্চিত সংক্রমণ নয়। মোট আর্থিক ক্ষতি এখনও নির্ধারণ করা যায়নি।
জিএমও-এর ক্রিপ্টোকারেন্সি ইতিহাস
জিএমও ইন্টারনেট গ্রুপের ক্রিপ্টোকারেন্সি শিল্পে গভীর শিকড় রয়েছে, যা ২০১৭ সালে বিটকয়েনের বিস্ফোরক বৃদ্ধির সময় এই খাতে প্রবেশ করেছিল। সেই বছরের মে মাসে জাপানিজ এই কনগ্লোমার্টটি জিএমও কয়েন চালু করে, পরে নিয়ন্ত্রক নিবন্ধন নিশ্চিত করে এবং ইথেরিয়াম, বিটকয়েন ক্যাশ, লাইটকয়েন ও এক্সআরপি ট্রেডিংয়ে সম্প্রসারিত হয়। সেই সেপ্টেম্বরে, GMO উত্তর ইউরোপে নবায়নযোগ্য শক্তিচালিত সুবিধা, মালিকানাধীন ৭-ন্যানোমিটার মাইনিং চিপ এবং ক্লাউড মাইনিং পরিষেবা অন্তর্ভুক্ত করে উচ্চাকাঙ্খী বিটকয়েন মাইনিং পরিকল্পনা উন্মোচন করে। GMO এমনকি ২০১৭ সালে কর্মচারীদের BTC-তে বেতন দিয়েছিল।
এই উদ্যোগটি শেষ পর্যন্ত ব্যয়বহুল প্রমাণিত হয়, কারণ ক্রিপ্টোকারেন্সির দামের পতনের ফলে খননের লাভক্ষমতা কমে যাওয়ায় কোম্পানিটি ২০১৮ সালে পুনর্গঠন-সংক্রান্ত প্রায় ৩৫.৫ বিলিয়ন ইয়েনের ক্ষতি রেকর্ড করে। সেই প্রতিবন্ধকতা সত্ত্বেও, GMO GMO Coin-এর মাধ্যমে তার ডিজিটাল সম্পদ ব্যবসা গড়ে তোলা অব্যাহত রাখে, ঋণদান, স্টেকিং, মার্জিন ট্রেডিং এবং টোকেন অফারিং যোগ করে। গ্রুপটি স্টেবলকয়েন, ব্লকচেইন উদ্যোগ এবং উদীয়মান ক্রিপ্টোকারেন্সি ব্যবসায় বিনিয়োগও অনুসন্ধান করেছে, জাপানের ডিজিটাল সম্পদ অর্থনীতিতে একটি উল্লেখযোগ্য উপস্থিতি প্রতিষ্ঠা করেছে।
জাপানি হেভিওয়েট আক্রমণের জবাব দিচ্ছে
সাম্প্রতিক সাইবার আক্রমণের বিষয়ে, GMO ২৪ অক্টোবর ঘোষণা করেছে যে প্রতিটি বিদ্যমান ডেস্কটপ ক্লাউড গ্রাহক আর্থিক ক্ষতিপূরণ পেয়েছেন কিনা তা নির্বিশেষে ৫,০০০ ইয়েনের একটি নির্দিষ্ট অর্থ প্রদান পাবেন। কোম্পানিটি যাচাইকৃত ক্ষতি এবং অননুমোদিত লেনদেনের সাথে সম্পর্কিত ফি পূরণ করার প্রতিশ্রুতি দিয়েছে, পাশাপাশি প্রভাবিত গ্রাহকদের বিকল্প ডেস্কটপ প্ল্যাটফর্মে ছয় মাসের বিনামূল্যে প্রবেশাধিকার প্রদান করছে।
GMO আক্রমণকারীদের ব্ল্যাকমেইল দাবি প্রত্যাখ্যান করেছে, বাইরের সাইবার নিরাপত্তা বিশেষজ্ঞদের নিয়োগ করেছে এবং জাপানি পুলিশের কাছে প্রমাণ জমা দিয়েছে। গ্রুপের প্রতিষ্ঠাতা মাসাতোশি কুমাগাই জাপানের সক্রিয় সাইবার প্রতিরক্ষা কাঠামোর আওতায় সরকারি হস্তক্ষেপের অনুরোধ করেছেন, হুমকি নিরসনে সহায়তা কামনা করে। তদন্তকারীরা অনুপ্রবেশের পূর্ণ বিস্তার, প্রভাবিত অ্যাকাউন্টের সংখ্যা এবং গ্রাহকদের আর্থিক ক্ষতি নিরূপণের কাজ চালিয়ে যাওয়ায় ক্ষতিগ্রস্ত অবকাঠামো অফলাইনে রয়েছে।
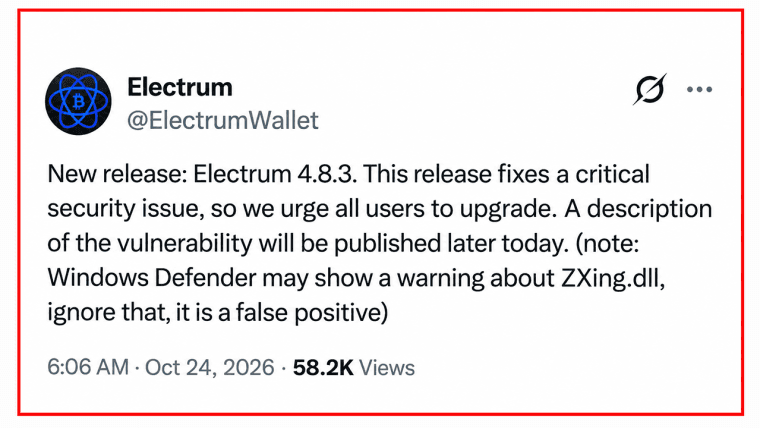
Electrum 4.8.3 একটি বিটকয়েন ওয়ালেটের ত্রুটি মেরামত করেছে, যা দুষ্টু সার্ভারগুলোকে ফি বৃদ্ধি হাইজ্যাক করে ব্যবহারকারীদের প্রতারণা করে চুরিতে স্বাক্ষর করতে বাধ্য করত।
এখনই পড়ুন: ইলেকট্রাম ওয়ালেট আক্রমণ ফি বৃদ্ধি আড়ালে বিটকয়েন চুরি লুকিয়েছিল

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।














