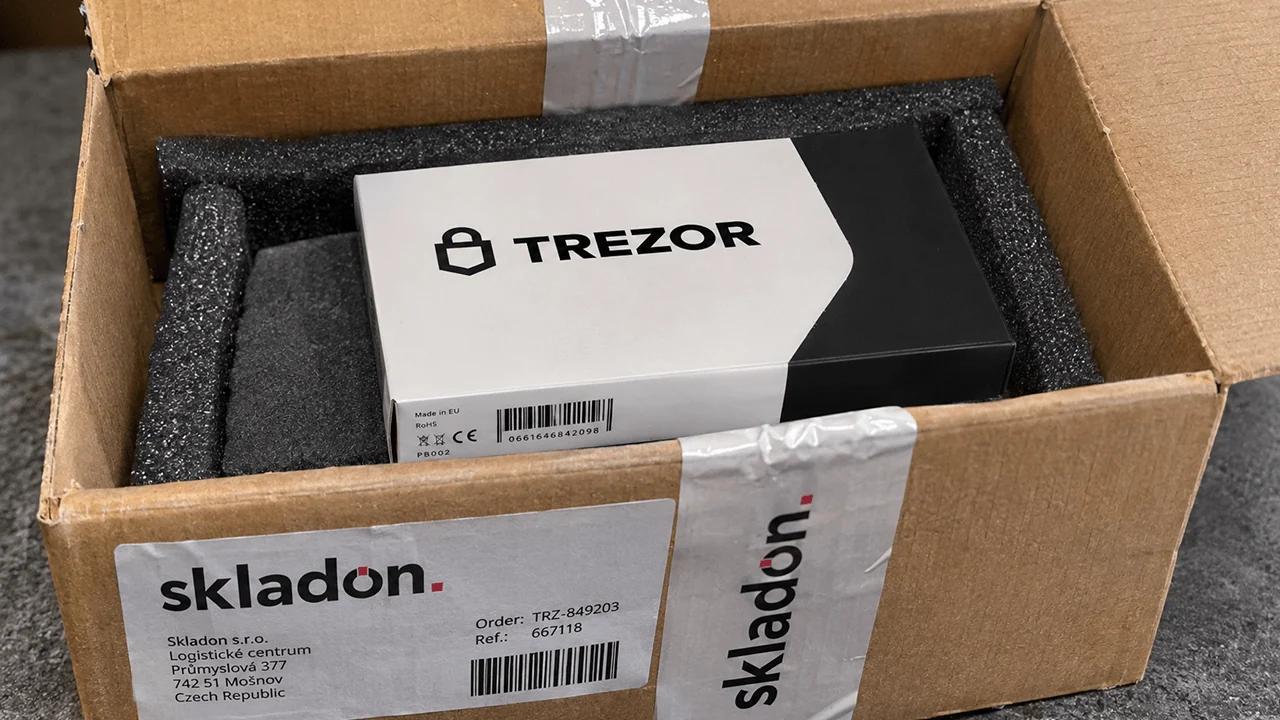
হার্ডওয়্যার ওয়ালেট নির্মাতা Trezor সোমবার, ১৬ নভেম্বর ২০২৬-এ প্রকাশ করেছে যে শিপিং পার্টনার Skladon-এ একটি নিরাপত্তা লঙ্ঘনের ফলে প্রায় ২৭,০০০ গ্রাহকের অর্ডারের সাথে সম্পর্কিত ব্যক্তিগত তথ্য উন্মুক্ত হয়েছে, যা ক্রিপ্টোকারেন্সি ধারকদের লক্ষ্যভিত্তিক ফিশিং প্রতারণা এবং শারীরিক নিরাপত্তা হুমকির মুখে ফেলতে পারে।
হ্যাকারদের ট্রেজর শিপিং পার্টনারে হামলা, ওয়ালেট ক্রেতাদের ব্যক্তিগত তথ্য ফাঁস
লেখক

শেয়ার
মূল বিষয়সমূহ
- হামলাকারীরা প্রায় ২৭,০০০টি Trezor অর্ডার থেকে নাম, ঠিকানা, ফোন নম্বর, ইমেইল এবং ক্রয়ের তথ্য রপ্তানি করেছে বলে জানা গেছে।
- Trezor নিশ্চিত করেছে যে তাদের ওয়ালেট ডিভাইস, রিকভারি ফ্রেজ এবং অভ্যন্তরীণ সিস্টেমগুলো কোনোভাবেই ক্ষতিগ্রস্ত হয়নি।
- কোম্পানি ডেটা সংরক্ষণকাল সংক্ষিপ্ত করছে এবং ১৮টি ইউরোপীয় দেশে অজ্ঞাতনামা পিকআপ চালু করছে।
Trezor Skladon ডেটা লঙ্ঘন নিশ্চিত করেছে, লক্ষ্যভিত্তিক প্রতারণার বিষয়ে সতর্ক করেছে
অননুমোদিত অনুপ্রবেশ ৭ই নভেম্বর ঘটেছিল, যদিও স্ক্লাডন হার্ডওয়্যার ওয়ালেট প্রস্তুতকারককে ১৫ই নভেম্বর পর্যন্ত জানায়নি। ট্রেজার পরের দিন ঘটনাটি প্রকাশ্যে আনে, ব্যাখ্যা করে যে তাদের তদন্ত এখনও চলছে।
হ্যাক হওয়া রেকর্ডগুলো ৯ই আগস্ট থেকে ৭ই নভেম্বর, ২০২৬ পর্যন্ত করা অর্ডারগুলোকে অন্তর্ভুক্ত করে। প্রকাশিত তথ্যের মধ্যে রয়েছে গ্রাহকদের পূর্ণ নাম, টেলিফোন নম্বর, ডেলিভারি ঠিকানা, ইমেইল ঠিকানা, ক্রয়ের তারিখ, পণ্যের নাম এবং মূল্য। Skladon-এর আন্তর্জাতিক শিপিং অপারেশনের কারণে এই ঘটনা একাধিক দেশে ছড়িয়ে পড়েছে, যদিও মার্কিন গ্রাহকরা প্রভাবিত হননি।
এই সংবাদটি Trezor-এর পূর্ববর্তী ডেটা লঙ্ঘনের পরিপ্রেক্ষিতে এসেছে, যা তৃতীয় পক্ষের অংশীদার Shipmonk-কে জড়িয়েছিল। গুরুত্বপূর্ণভাবে, Trezor জোর দিয়েছে যে সাম্প্রতিক অনুপ্রবেশ তাদের অবকাঠামোতে প্রবেশ করতে পারেনি বা গ্রাহকদের ক্রিপ্টোকারেন্সি ওয়ালেটকে ক্ষতিগ্রস্ত করেনি। রিকভারি ফ্রেজ, পিন এবং পাসফ্রেজ প্রকাশ পায়নি কারণ Trezor বা Skladon-এর কাছে সেই তথ্য নেই।
তবুও, চুরি হওয়া তথ্যগুলি উল্লেখযোগ্য গোপনীয়তা উদ্বেগ এবং পরিচয় ছদ্মবেশ (আইডেন্টিটি ফিশিং) ও কী-উন্মোচন আক্রমণের (ওয়্রেঞ্চ অ্যাটাক) সম্ভাবনা তৈরি করে। আসল ক্রয়ের বিবরণে সজ্জিত অপরাধীরা কোম্পানির প্রতিনিধি সেজে, বিশ্বাসযোগ্য সহায়তা অনুরোধ তৈরি করে, অথবা সম্ভাব্য ক্রিপ্টোকারেন্সি ধারীদের চিহ্নিত করতে পারে।
ঘটনার পর কিছু গ্রাহক ইতিমধ্যেই সন্দেহজনক টেলিফোন কলের বিষয়ে অভিযোগ করেছেন। Trezor সতর্ক করেছে যে প্রতারণামূলক যোগাযোগ ইমেইল, টেক্সট মেসেজ, প্রচলিত ডাক বা অনাকাঙ্ক্ষিত কল মারফত আসতে পারে।
“আপনার অর্ডার সম্পর্কে যেকোনো অপ্রত্যাশিত কল, টেক্সট, ইমেইল বা চিঠি সন্দেহজনক হিসেবে বিবেচনা করুন, এবং আপনার শারীরিক নিরাপত্তার সম্ভাব্য ঝুঁকি সম্পর্কে সতর্ক থাকুন,” Trezor তাদের X প্রকাশনায় সতর্ক করেছে।
প্রভাবিত গ্রাহকদের যারা সনাক্তযোগ্য রয়েছেন, তাদের ইমেইল বিজ্ঞপ্তি পাঠানো হয়েছে। তবে ৯ আগস্ট থেকে ১৪ আগস্টের মধ্যে ডিভাইস কেনা একটি ছোট দলকে সরাসরি যোগাযোগ করা যাচ্ছে না, কারণ তাদের রেকর্ড পূর্বেই অজ্ঞাতনামা করা হয়েছিল।
হার্ডওয়্যার ওয়ালেট নির্মাতা গ্রাহকদের শুধুমাত্র তাদের অফিসিয়াল ওয়েবসাইটের মাধ্যমে সাপোর্টের সঙ্গে যোগাযোগ করতে এবং কখনোই ওয়ালেট ব্যাকআপ প্রকাশ না করতে পরামর্শ দিয়েছে। যারা বিশ্বাসযোগ্য শারীরিক হুমকি পাচ্ছেন, তাদের স্থানীয় আইন প্রয়োগকারী সংস্থার সঙ্গে যোগাযোগ করা উচিত।
অ্যানোনিমাস পিকআপ এসেছে, ট্রেজর গোপনীয়তা সুরক্ষা আরও জোরদার করছে
এই প্রকাশনার পাশাপাশি, ট্রেজর তার অ্যনোনিমাস পিকআপ সেবাটিও তুলে ধরেছে, যা ২০২৬ সালের শুরু থেকে তৈরি করা হয়েছে এবং এখন ১৮টি ইউরোপীয় দেশে উপলব্ধ। এই সেবা গ্রাহকদের একটি ছদ্মনাম এবং ইমেইল ঠিকানা ব্যবহার করে হার্ডওয়্যার ওয়ালেট কেনার সুযোগ দেয়, এবং তাদের আবাসিক ঠিকানা বা টেলিফোন নম্বর প্রকাশ না করে নির্ধারিত পার্সেল লকার বা পিকআপ স্থান থেকে অর্ডার সংগ্রহ করতে দেয়।
প্যাকেজগুলো ব্র্যান্ডবিহীন প্যাকেজে আসে, এবং পিকআপ কোড সংগ্রহের সুবিধা প্রদান করে। জার্মানিতে একটি পরিবর্তিত ব্যবস্থা রয়েছে যেখানে পরিচয়পত্র প্রয়োজন, যদিও বাড়ির ঠিকানা অপ্রয়োজনীয়। “অ্যানোনিমাস পিকআপ এখন ইউরোপের অধিকাংশ স্থানে উপলব্ধ,” ট্রেজর এক্স-এ লিখেছে।
হার্ডওয়্যার ওয়ালেট নির্মাতা আরও যোগ করেছে:
“কোনও প্রকৃত নাম, বাড়ির ঠিকানা বা ফোন নম্বর প্রয়োজন নেই। একটি বৈধ ইমেইলই যথেষ্ট আপনার ওয়ালেট অর্ডার করতে এবং আপনার নির্বাচিত পিকআপ লোকেশনে গোপনে তা সংগ্রহ করতে।”
Trezor গ্রাহকের তথ্য সংরক্ষণকাল ৯০ দিন থেকে ৪৫ দিনে কমিয়ে আনছে এবং শিপিং অংশীদারদেরও সমমানের মানদণ্ড গ্রহণ করতে বাধ্য করছে। কোম্পানিটি আরও হ্রাসের পরিকল্পনা করছে এবং তৃতীয় পক্ষের নিরাপত্তা প্রয়োজনীয়তা পর্যালোচনা করছে।
এই সাম্প্রতিক ঘটনাটি ট্রেজরের ইমেইল প্রদানকারী ব্রেভো (Brevo)-র সাথে সম্পর্কিত ২০২৬ সালের একটি পূর্ববর্তী তথ্য ফাঁসের ঘটনা অনুসরণ করে, যেখানে নিউজলেটার ঠিকানা ফাঁস হয়েছিল, যা বাইরের সেবা প্রদানকারীদের মধ্যে পুনরাবৃত্তি হওয়া দুর্বলতাগুলিকে তুলে ধরে। কোম্পানি সংশ্লিষ্ট ডেটা সুরক্ষা কর্তৃপক্ষকে অবহিত করেছে এবং তদন্তকারীরা লঙ্ঘনের পূর্ণ পরিধি নির্ধারণ করার সাথে সাথে অতিরিক্ত আপডেট দেওয়ার প্রতিশ্রুতি দিয়েছে।
যদিও গ্রাহকদের ডিজিটাল সম্পদ সুরক্ষিত রয়েছে, ট্রেজরের সাম্প্রতিক ঘটনা ক্রিপ্টোকারেন্সি স্ব-হেফাজতে একটি দীর্ঘস্থায়ী দুর্বলতা উন্মোচন করেছে: হার্ডওয়্যার ওয়ালেটগুলো ব্যক্তিগত কী সুরক্ষিত রাখতে পারে, তবে শিপিং রেকর্ডগুলো এখনও তাদের মালিকদের শনাক্তযোগ্য ভৌত ঠিকানার সাথে সংযুক্ত করতে পারে। কেউই অনিষ্টকারী ব্যক্তিদের অনুরোধ ও ভিজিট চায় না, এবং ঠিক এ ধরনের তথ্যই তা আকর্ষণ করে।
অনেক ব্যবহারকারী ট্রেজরের ঘোষণায় সন্তুষ্ট হননি। “অফিশিয়াল ওয়েব থেকে অর্ডার করার সময় কেন তৃতীয় পক্ষের সেবা পাচ্ছি?” একজন ব্যবহারকারী প্রকাশ সংক্রান্ত থ্রেডে কোম্পানিকে প্রশ্ন করেছেন। “আমাদের আকার ও বৈশ্বিক বিস্তারের কোম্পানিগুলো তৃতীয় পক্ষের সেবা প্রদানকারী ছাড়া দক্ষতার সঙ্গে চলতে পারে না,” ট্রেজর এক্স অ্যাকাউন্টে উত্তর দিয়েছে।
ওয়ালেট নির্মাতা আরও যোগ করেছে:
“যতটা সম্ভব অভ্যন্তরীণভাবে পরিচালনা করাই লক্ষ্য, তবে ব্যবসার প্রতিটি অংশ নিজেই করা বাস্তবসম্মত নয়। Skladon হল সেই অংশীদারদের একটি যারা Trezor-এর অর্ডার পৌঁছে দেয়, এবং তারা কেবলমাত্র আপনার পার্সেল আপনার কাছে পৌঁছে দিতে প্রয়োজনীয় জিনিসপত্রই রাখে।”

Coinone একটি গ্রাহক ডেটা লঙ্ঘনের কথা প্রকাশ করেছে, যেখানে সংবেদনশীল তথ্য জড়িত ছিল, এবং আরেকটি ক্রিপ্টো নিরাপত্তা ঘটনা নতুন উদ্বেগ সৃষ্টি করেছে।
এখনই পড়ুন: কয়েনওয়ান ডেটা লঙ্ঘনে পাসওয়ার্ড ও সংবেদনশীল গ্রাহক রেকর্ড ফাঁস

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকJamie RedmanNews Lead
জেমি রেডম্যান Bitcoin.com News-এর নিউজ লিড এবং ম্যাসাচুসেটস-ভিত্তিক একজন আর্থিক প্রযুক্তি সাংবাদিক।