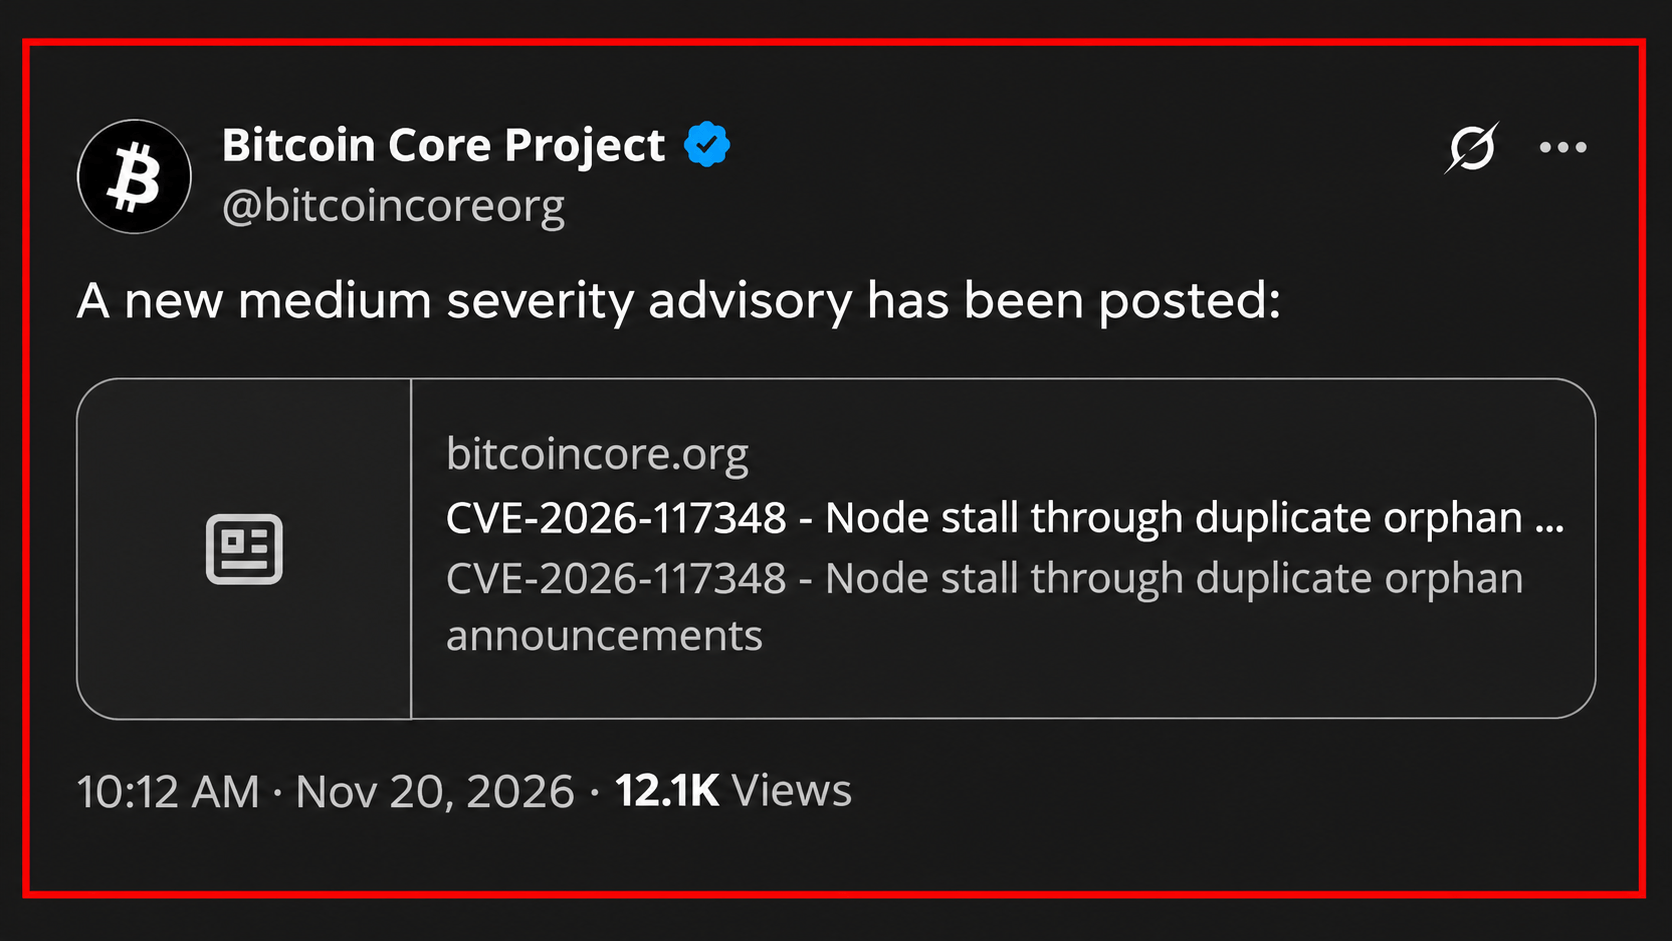
বিটকয়েন কোর শুক্রবার, ২০ নভেম্বর ২০২৬-এ একটি মাঝারি-গুরুত্বের দুর্বলতা প্রকাশ করে, যা দুষ্টু পিয়ারদেরকে বারবার লেনদেন ঘোষণা করে নোডগুলো অস্থায়ীভাবে পঙ্গু করে দিতে দিত। কৃত্রিম বুদ্ধিমত্তা-সহায়িত নিরাপত্তা গবেষণায় আবিষ্কৃত এই ত্রুটিটি দেখিয়ে দেয় কীভাবে স্বয়ংক্রিয় দুর্বলতা সনাক্তকরণ ক্রিপ্টোকারেন্সি সফটওয়্যার নিরাপত্তাকে রূপান্তরিত করছে।
এআই বিটকয়েন কোরে নিরাপত্তা ত্রুটি খুঁজে পেয়েছে, নোড হিমায়িত হতে পারে
লেখক

শেয়ার
মূল বিষয়সমূহ
- নতুনভাবে প্রকাশিত একটি বিটকয়েন কোর দুর্বলতা গুরুত্বপূর্ণ নেটওয়ার্ক অবকাঠামোর স্থিতিস্থাপকতা নিয়ে নতুন প্রশ্ন উত্থাপন করেছে।
- কৃত্রিম বুদ্ধিমত্তা এমন নিরাপত্তা দুর্বলতা উদঘাটন করছে যা বছরের পর বছর প্রচলিত সফটওয়্যার পরীক্ষায় ধরা পড়েনি।
- স্বয়ংক্রিয় দুর্বলতা গবেষণার ক্রমবর্ধমান পরিশীলিততা ক্রিপ্টোকারেন্সি ডেভেলপারদের নিরাপত্তাজনিত হুমকিগুলো কত দ্রুত মোকাবেলা করা যায় তা পুনর্বিবেচনা করতে বাধ্য করছে।
এই দুর্বলতা, CVE-2026-117348 নম্বরযুক্ত এবং “ডুপ্লিকেট অরফ্যান ঘোষণার মাধ্যমে নোড স্থবিরতা” শিরোনামে তালিকাভুক্ত, প্রভাবিত বিটকয়েন নোডগুলোকে প্রতি ক্ষতিকর বার্তায় এক ডজনেরও বেশি সেকেন্ডের জন্য ইনকামিং ব্লক এবং লেনদেন প্রক্রিয়া করতে বাধা দিতে পারে।
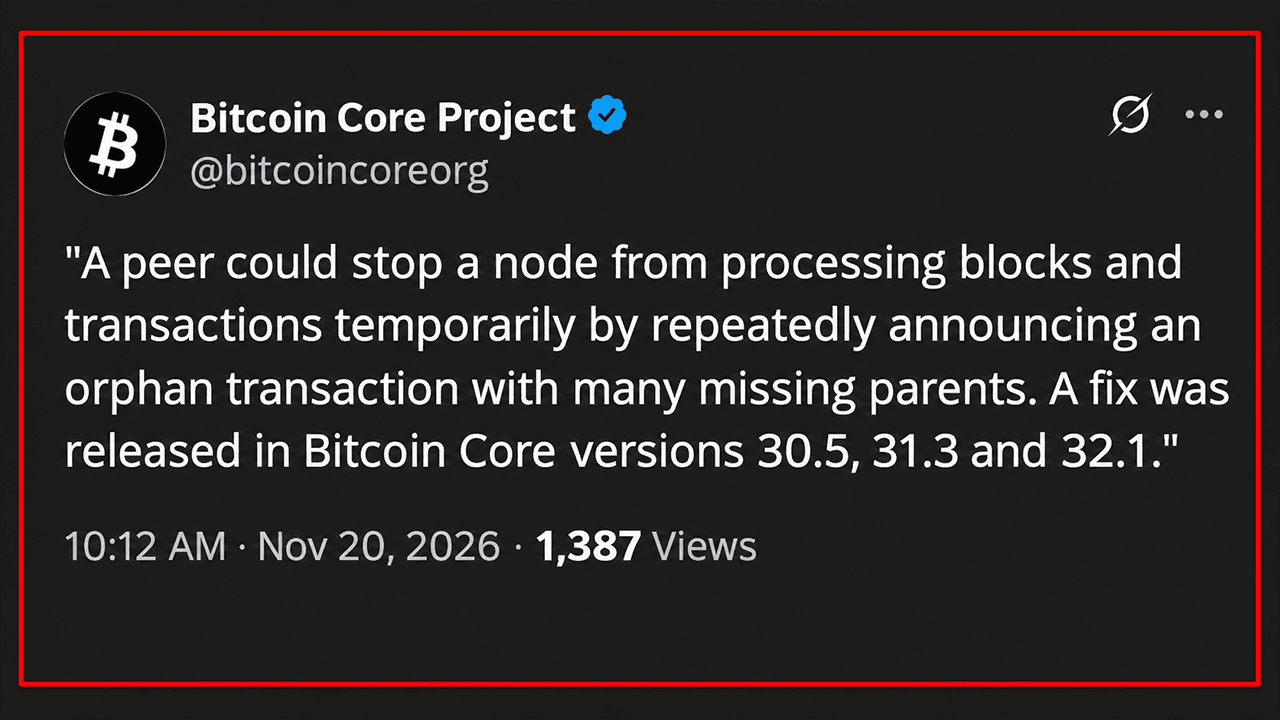
অফিসিয়াল বিটকয়েন কোর প্রকাশনা অনুযায়ী, এই সমস্যাটি সংস্করণ 29.0 থেকে 29.5, 30.0 থেকে 30.4, এবং 31.0 থেকে 31.2-এ প্রভাবিত করেছিল। সংশোধনী আপডেটগুলো সংস্করণ 30.5, 31.3 এবং 32.1-এ উপলব্ধ, তবে বন্ধ হয়ে যাওয়া 29.x শাখায় আর কোনো প্যাচ দেওয়া হবে না।
একটি এআই স্ক্যানার কীভাবে বিটকয়েন কোরের নোড-স্ট্যালিং দুর্বলতা উন্মোচন করল
বিটকয়েন কোর নামে পরিচিত সফটওয়্যার ডেভেলপমেন্ট টিম “অরফানেজ” নামে একটি অস্থায়ী হোল্ডিং এলাকা রক্ষণাবেক্ষণ করে, যেখানে লেনদেনগুলো অনুপস্থিত প্যারেন্ট লেনদেনের জন্য অপেক্ষা করে। যখন অন্য কোনো নেটওয়ার্ক অংশগ্রহণকারী এই লেনদেনগুলোর একটি ঘোষণা করে, সফটওয়্যারটি তার নির্ভরতাগুলো পরীক্ষা করে নির্ধারণ করে কোন অনুপস্থিত তথ্য অনুরোধ করা উচিত।
এই দুর্বলতা সেই প্রক্রিয়ায় থাকা একটি উপেক্ষিত অদক্ষতার সুযোগ নিয়েছিল। বিটকয়েন ইনভেন্টরি মেসেজে ৫০,০০০টি এন্ট্রি থাকতে পারে, তবুও সফটওয়্যারটি ডুপ্লিকেট লেনদেন ঘোষণাগুলো উপেক্ষা করতে পারেনি। একজন আক্রমণকারী হাজার হাজার অনুপস্থিত পিতামাতা সহ একটি অরফ্যান লেনদেনকে বারবার উল্লেখ করতে পারে, ফলে গ্রহণকারী নোডকে একই গণনামূলকভাবে ব্যয়বহুল যাচাইকরণ হাজার হাজারবার করতে বাধ্য করা যায়।
প্রতিটি পরিবর্তিত বার্তা প্রক্রিয়াকরণ ১২ সেকেন্ডেরও বেশি সময় আটকে রাখতে পারতো, ফলে লক্ষ্যবস্তু নোড সাময়িকভাবে ইনকামিং ব্লক বা অন্যান্য নেটওয়ার্ক যোগাযোগ সামলাতে অক্ষম হয়ে পড়তো।
এই আবিষ্কারের সূচনা হয়েছিল Project Loupe থেকে, যা Spiral-এর Elias Rohrer দ্বারা তৈরি একটি স্বয়ংক্রিয় বৃহৎ ভাষা মডেল (LLM) নিরাপত্তা উদ্যোগ, Spiral হল Block-এর ওপেন-সোর্স বিটকয়েন উন্নয়ন বিভাগ। পরবর্তীতে Bitcoin Core ডেভেলপার Gregory Sanders এই ফলাফলটি যাচাই করেন এবং এটিকে প্রকল্পের নিরাপত্তা দলের কাছে উপস্থাপন করেন।
প্রজেক্ট লুপ ৮ জুলাই এই দুর্বলতা রিপোর্ট করেছিল। স্টুটক্সো নামে পরিচিত একজন স্বাধীন গবেষক ৪ আগস্ট একটি পৃথক প্রতিবেদন জমা দিয়েছিলেন, সেই একই দিনে স্যান্ডার্স একটি সংশোধনমূলক পুল রিকোয়েস্ট খুলেছিলেন। ডেভেলপাররা ৬ আগস্ট ফিক্সটি মर्ज করেন, এবং বিটকয়েন কোর ৩২.১ এটিকে ২৭ অক্টোবর অন্তর্ভুক্ত করে।
২০শে নভেম্বরের প্রকাশটি রক্ষণাবেক্ষণকৃত পুরনো শাখাগুলির আপডেটকৃত রিলিজগুলির সাথে এসেছিল। এই সংশোধন নিশ্চিত করে যে প্রতিটি অনন্য লেনদেন ঘোষণা প্রতি ইনভেন্টরি বার্তায় শুধুমাত্র একবারই প্রক্রিয়া করা হয়।
যদিও এই ত্রুটিটি অস্থায়ী ডিনায়াল-অফ-সার্ভিস আক্রমণের সুযোগ দিয়েছিল, পরামর্শনামায় বিটকয়েন চুরি বা নোডগুলিকে স্থায়ীভাবে ক্ষতিগ্রস্ত করার কোনো ব্যবস্থা স্থাপন করা হয়নি।
এআই নিরাপত্তা গবেষণা দীর্ঘদিনের ব্লকচেইন দুর্বলতাগুলো উন্মোচন করেছে
এই প্রকাশনাটি ক্রিপ্টোকারেন্সি অবকাঠামো জুড়ে এআই-সহায়িত দুর্বলতা গবেষণার এক অসাধারণ বছরের মধ্যে এসেছে।
ফেব্রুয়ারিতে, একটি এআই-সহায়িত পর্যালোচনা XRP লেজারের প্রস্তাবিত ব্যাচ সংশোধনের সক্রিয়করণের আগে একটি গুরুত্বপূর্ণ স্বাক্ষর যাচাই দুর্বলতা চিহ্নিত করেছিল। আরেকটি তদন্ত নেদারমাইন্ডে, একটি ইথেরিয়াম এক্সিকিউশন ক্লায়েন্টে, একটি উচ্চ-গুরুত্বপূর্ণ দুর্বলতা উন্মোচন করেছিল, যা সম্ভাব্যভাবে ভ্যালিডেটর অপারেশনকে প্রভাবিত করতে পারে।
মে মাসের শেষের দিকে, গবেষক টেইলর হর্নবি একটি এআই-সহায়িত নিরীক্ষা ব্যবস্থা ব্যবহার করে Zcash-এর Orchard গোপনীয়তা প্রোটোকলে চার বছর পুরনো একটি ত্রুটি শনাক্ত করেছিলেন। এই দুর্বলতা অনাবিষ্কৃত নকল ZEC তৈরি করার সুযোগ দিতে পারতো, যদিও ডেভেলপাররা জনসমক্ষে প্রকাশের আগে এটি ঠিক করে ফেলেছিলেন।
আগস্টে আরেকটি চমকপ্রদ প্রদর্শনী দেখা গেল। বিটকয়েন নিরাপত্তা উদ্যোগে অংশ নেওয়া ষোল জন স্বেচ্ছাসেবী ডেভেলপার প্রায় এক দিনে ৩৯০টি প্রকল্পে ৪,৯৬২টি ত্রুটি খুঁজে বের করেছেন, যার মধ্যে ৮৫টি প্রথমে ‘গুরুত্বপূর্ণ’ হিসেবে শ্রেণীবদ্ধ করা হয়েছিল।
তবে, স্বয়ংক্রিয় আবিষ্কার উল্লেখযোগ্য জটিলতা তৈরি করেছে। রক্ষণাবেক্ষকরা মানব যাচাই প্রয়োজন এমন হাজার হাজার রিপোর্টের মুখোমুখি হয়েছেন, আর বৈধ নিরাপত্তা উদ্বেগগুলো মিথ্যা ইতিবাচক এবং দুর্বলভাবে প্রমাণিত ফলাফলের সঙ্গে প্রতিযোগিতা করেছে।
কোর লাইটনিং ডেভেলপাররাও এআই-উৎপন্ন দুর্বলতা রিপোর্টের ঢল মোকাবিলা করেছেন, এবং অবশেষে প্রকৃত নিরাপত্তা সমস্যাগুলো চিহ্নিত করেছেন যেগুলো সংশোধনমূলক রিলিজের প্রয়োজন।
এর প্রভাব প্রতিরক্ষামূলক গবেষণার বাইরেও বিস্তৃত। নিরাপত্তা বিশেষজ্ঞরা উদ্বেগ প্রকাশ করেছেন যে ক্ষতিকারক ব্যক্তিরা একই প্রযুক্তি ব্যবহার করে পুরনো সফটওয়্যারের দুর্বলতা উদঘাটন করতে পারে, যা ঐতিহ্যবাহী নিরাপত্তা নিরীক্ষার কার্যকর সময়কাল সংক্ষিপ্ত করতে পারে।
AI নিরাপত্তা গবেষণাকে পরিবর্তন করার সঙ্গে সঙ্গে Bitcoin Core প্রকাশের গতি বাড়িয়েছে
এই উন্নয়নকে স্বীকৃতি দিয়ে, বিটকয়েন কোর অক্টোবর মাসে তাদের দুর্বলতা প্রকাশ নীতি সংশোধন করেছে। তুলনামূলকভাবে সহজ LLM-সহায়িত বিশ্লেষণের মাধ্যমে শনাক্তযোগ্য দুর্বলতা সহ সহজেই আবিষ্কারযোগ্য সমস্যাগুলি এখন সংশোধনমূলক রিলিজের পাশাপাশি দ্রুত জনসাধারণের কাছে প্রকাশ করা হয়।
CVE-2026-117348 এই পদ্ধতিটি বাস্তবে কীভাবে কাজ করে তা প্রদর্শন করে।
এই ঘটনাটি একটি কঠিন নিরাপত্তা বিরোধাভাসও উন্মোচন করে। AI প্রচলিত গবেষণার তুলনায় দ্রুত অবহেলিত দুর্বলতাগুলো সনাক্ত করতে পারে, তবে এর ক্রমবর্ধমান সহজলভ্যতা আক্রমণকারীদের সমতুল্য ক্ষমতা প্রদান করতে পারে। ওপেন-সোর্স ক্রিপ্টোকারেন্সি অবকাঠামোর জন্য, প্রধান চ্যালেঞ্জ ক্রমশ শুধুমাত্র দুর্বলতা আবিষ্কার করা নয়, বরং শত্রুরা সেই জ্ঞান কাজে লাগানোর আগেই সেগুলো যাচাই ও সংশোধন করা।
এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকJamie RedmanNews Lead
জেমি রেডম্যান Bitcoin.com News-এর নিউজ লিড এবং ম্যাসাচুসেটস-ভিত্তিক একজন আর্থিক প্রযুক্তি সাংবাদিক।