প্রেসিডেন্ট ডোনাল্ড ট্রাম্প বলেছেন যে মার্কিন কর্মকর্তারা বিনান্সের ৬.৩ বিলিয়ন ডলারের হ্যাক তদন্ত করছেন এবং এক্সচেঞ্জের পুনরুদ্ধারের আশ্বাস স্বীকার করেছেন। পরে এফবিআই চুরিটিকে উত্তর কোরিয়ার কাজ বলে চিহ্নিত করেছে এবং আরও অর্থপাচারের সতর্কতা জারি করেছে।
৬.৩ বিলিয়ন ডলারের বাইন্যান্স হ্যাক: ট্রাম্পের মন্তব্য, এফবিআই বলল উত্তর কোরিয়া জড়িত
লেখক

শেয়ার
মূল বিষয়গুলো
- এফবিআই উত্তর কোরিয়ার দায়িত্ব আরোপের আগেই ট্রাম্প হ্যাকের বিষয়ে কথা বলেছেন।
- উত্তর কোরিয়ার হ্যাকাররা চুরি করা সম্পদ ইথারে রূপান্তর করেছে, বলেছে সংস্থাটি।
- বিনান্স জানিয়েছে ৯০% পুনরুদ্ধার সম্পন্ন হয়েছে এবং রবিবার পুনরায় চালু করার লক্ষ্য নির্ধারণ করেছে।
ট্রাম্প উত্তর কোরিয়া সংযোগ এবং বাইন্যান্সের আশ্বাস পর্যালোচনা করছেন
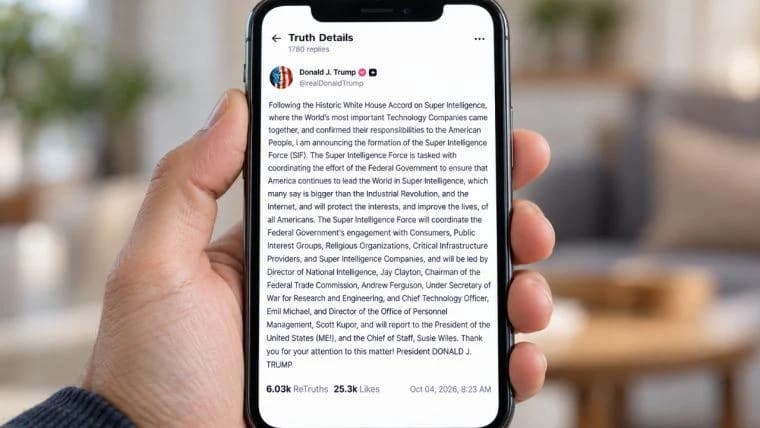
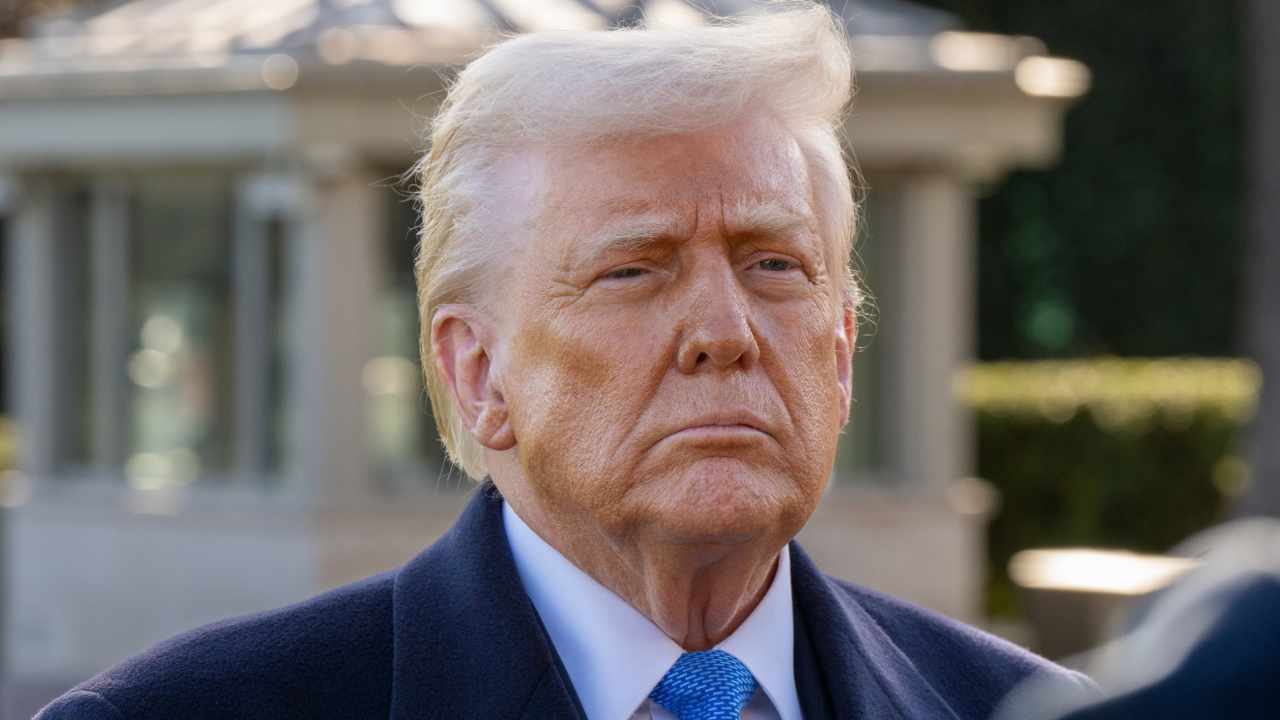
প্রেসিডেন্ট ডোনাল্ড ট্রাম্প অক্টোবর ৩০-এ বলেছেন যে মার্কিন কর্মকর্তারা বিনান্স হ্যাক এবং সম্ভাব্য উত্তর কোরিয়ার জড়িত থাকার বিষয়টি খতিয়ে দেখছেন। তিনি রাশিয়ার কারাগার থেকে সম্প্রতি মুক্তিপ্রাপ্ত আমেরিকান স্টিফেন হাবার্ডের সঙ্গে ওভাল অফিসের বৈঠকে এ কথা বলেন।
বিনান্স হ্যাকের জন্য উত্তর কোরিয়ার দায়িত্ব সম্পর্কে প্রশ্ন করা হলে ট্রাম্প বলেন:
"আমরা সেটা দেখছি।"
টাকা পুনরুদ্ধারের সম্ভাবনা সম্পর্কে কথা বলতে গিয়ে ট্রাম্প বাইন্যান্সের আশ্বাস উল্লেখ করেন: "তারা বলছে তারা টাকা ফেরত আনবে, এবং তারা গ্যারান্টি দিচ্ছে বা এমন কিছু। তারা তাই করবে।"
ডিজিটাল লেনদেনকে চেক স্বাক্ষরের সঙ্গে তুলনা করে তিনি যোগ করেন: "আমি সবসময়ই মনে করেছি এটা একটু বিপজ্জনক। কিন্তু না, তারা বলছে এটা প্রায় নিয়ন্ত্রণে আছে। দেখা যাক।"
এফবিআই বিনান্স আক্রমণকে উত্তর কোরিয়ার বলেছে
ফেডারেল ব্যুরো অফ ইনভেস্টিগেশন (এফবিআই) ৩১ অক্টোবর চুরিটিকে উত্তর কোরিয়ার দায়িত্বে আরোপ করে বলেছে:
"ফেডারেল ব্যুরো অফ ইনভেস্টিগেশন (এফবিআই) তথ্য প্রকাশ করছে যে ডেমোক্র্যাটিক পিপলস রিপাবলিক অফ কোরিয়া (উত্তর কোরিয়া) ক্রিপ্টোকারেন্সি এক্সচেঞ্জ বাইнанс থেকে ২৯ অক্টোবর, ২০২৬-এ বা তার আশেপাশে ৬ বিলিয়ন মার্কিন ডলারেরও বেশি ভার্চুয়াল সম্পদের চুরির জন্য দায়ী ছিল।"
এফবিআই, ইউ.এস. সিক্রেট সার্ভিস এবং ইন্টার্নাল রেভিনিউ সার্ভিসের ক্রিমিনাল ইনভেস্টিগেশন বিভাগ লক্ষ্য করেছে যে হামলাকারীরা চুরিকৃত সম্পদ প্রধানত ইথারে রূপান্তর করছে। সংস্থাটি আরও রূপান্তর ঘটবে বলে আশা করছে বিকেন্দ্রীকৃত ফাইন্যান্স প্ল্যাটফর্ম এবং ইনস্ট্যান্ট সোয়াপ সার্ভিসের মাধ্যমে, যা এক ক্রিপ্টোকারেন্সিকে অন্যটিতে বিনিময় করে। এটি উত্তর কোরিয়ার সাইবার কার্যক্রমকে 'ট্রেডারট্রেইটর' হিসেবে চিহ্নিত করেছে।
এফবিআই ক্রিপ্টোকারেন্সি এক্সচেঞ্জ, ব্লকচেইন অবকাঠামো অপারেটর, অ্যানালিটিক্স ফার্ম এবং অন্যান্য ডিজিটাল সম্পদ সেবা প্রদানকারীদের আহ্বান জানিয়েছে যে তারা আক্রমণকারীদের ব্যবহৃত বা তাদের কাছ থেকে উদ্ভূত ঠিকানায় লেনদেন ব্লক করুক। সতর্কবার্তায় চুরিকৃত সম্পদ সাদা করার সঙ্গে যুক্ত ঠিকানার তালিকা দেওয়া হয়েছে এবং ওই স্থানান্তরগুলো ব্যাহত করতে বেসরকারি খাতের সহায়তা চাওয়া হয়েছে।
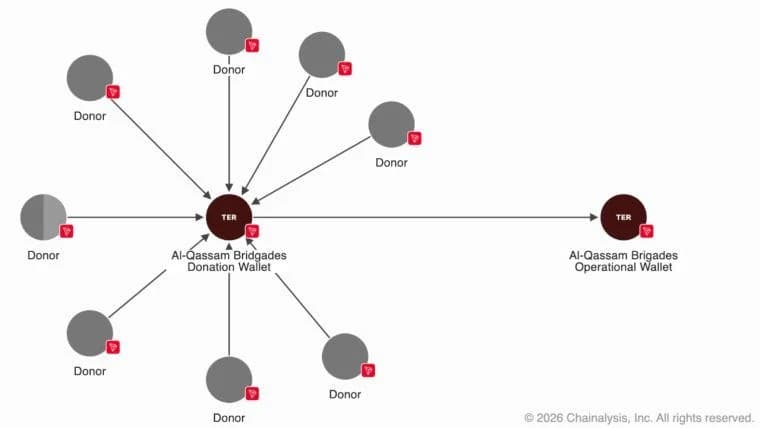
চেইনঅ্যানালিসিস এবং টিআরএম ল্যাবসও এই হামলাকে ট্রেডারট্রেইটরের উপর আরোপ করেছিল, যা একটি উত্তর কোরিয়ার সাইবার অপরাধী দল যারা ক্রিপ্টোকারেন্সি প্ল্যাটফর্ম এবং বিনিয়োগকারীদের লক্ষ্য করে। চেইনঅ্যানালিসিসের উত্তর কোরিয়া সম্পর্কিত অনুসন্ধানের মধ্যে ছিল চুরিকৃত বাইন্যান্স সম্পদ সেপ্টেম্বর মাসের বিটগেট চুরি থেকে প্রাপ্ত আয়ের সাথে মিশ্রিত হওয়া, যা পূর্বে উত্তর কোরিয়ার অভিনেতাদের উপর আরোপিত হয়েছিল। অন্যদিকে, TRM ল্যাবস অন-চেইন এবং অফ-চেইন গোয়েন্দা তথ্যের উদ্ধৃতি দিয়ে তাদের মূল্যায়নে উচ্চমাত্রার আত্মবিশ্বাস প্রকাশ করেছে। তদন্তকারীরা পাবলিক ব্লকচেইন লেনদেন রেকর্ডের মাধ্যমে হাজার হাজার স্থানান্তর অনুসরণ করেছে, যার মধ্যে পূর্বে ব্যবহৃত ওয়ালেটে বারবার তহবিল ফেরত যাওয়া অন্তর্ভুক্ত ছিল। চেইনঅ্যানালিসিস বলেছে যে এই ধরণটি স্বয়ংক্রিয় অর্থপাচার নির্দেশ করে, যেখানে সফটওয়্যার বারবার তহবিল স্থানান্তর করে তার উৎস অস্পষ্ট করে।
প্রতিস্থাপন ক্রয় বাইন্যান্সের ঘাটতি কমিয়েছে
বিনান্সের পুনরুদ্ধার পরিকল্পনায় প্রায় ৬.৩৪ বিলিয়ন ডলারের কোম্পানির তহবিল সংরক্ষণ করা হয়েছে, প্রায় ৩ বিলিয়ন ডলারের জব্দকৃত সম্পদ বাদে। মিলিত টোকেন হোল্ডিংস প্রথমে প্রায় ৮০% ক্ষতি পূরণ করেছিল।
৩১ অক্টোবরের একটি আপডেটে পুনঃপূরণ ৯০% এ দাঁড়িয়েছে, যেখানে BTC, ETH এবং XRP সহ ১০টি ক্রিপ্টোকারেন্সি সম্পূর্ণরূপে সমর্থিত। পুনঃপূরণের জন্য কোম্পানির তহবিল, ব্যবহারকারীদের জন্য জরুরি সিকিউর অ্যাসেট ফান্ড এবং ফিউচার্স ইন্স্যুরেন্স রিজার্ভ ব্যবহার করা হয়েছে। বিনান্স বাকি ঘাটতি মেটাতে কম তরল টোকেন সংগ্রহ করছিল এবং সমস্ত ক্ষতি শোষণ করার প্রতিশ্রুতি দিয়েছিল। এই ক্রয়গুলি চুরিকৃত তহবিল পুনরুদ্ধারের থেকে পৃথকভাবে প্রভাবিত সম্পদ প্রতিস্থাপন করেছিল।
উত্তোলনগুলি রবিবার, ১লা নভেম্বরের জন্য নির্ধারিত ছিল। বিনান্স ৩১ অক্টোবর আন্তর্জাতিক সময় মান (UTC) অনুযায়ী মধ্যরাতে নেওয়া রিজার্ভ স্ন্যাপশট প্রকাশ করেছিল। সম্পূর্ণ ক্রিপ্টোগ্রাফিক প্রমাণ ৩ নভেম্বরের মধ্যে প্রত্যাশিত ছিল, যা তালিকাভুক্ত ১০টি টোকেনের ধারকদের ন্যূনতম ১:১ ব্যাকিং যাচাই করার সুযোগ দেবে।
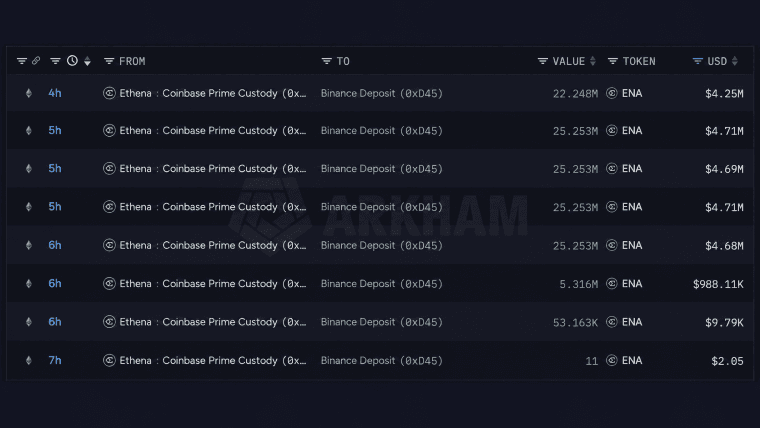
বিনান্স তার ৬.৩ বিলিয়ন ডলারের হ্যাক থেকে চুরি হওয়া টোকেনগুলো পুনরায় কিনে নিচ্ছে, কারণ এথেনা-লেবেলযুক্ত ওয়ালেটগুলো ১২৮.৬৩ মিলিয়ন ENA পাঠাচ্ছে। রিজার্ভ আশা করছে সোমবারের মধ্যে RSR পুনরায় কেনা হবে।
এখনই পড়ুন: বিনান্স চুরিকৃত কয়েন কেনা শুরু করেছে, এথেনা $২৪ মিলিয়ন ENA পাঠিয়েছে

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকKevin Helms
কেভিন হেল্মস একজন ক্রিপ্টোকারেন্সি সাংবাদিক, যিনি বিটকয়েন, ব্লকচেইন নিয়ন্ত্রণ এবং বৈশ্বিক ডিজিটাল সম্পদ বাজারে বিশেষজ্ঞ।