



চেইন্যানালিসিস পূর্বে দেখা যায়নি এমন লন্ডারিং প্যাটার্ন শনাক্ত করেছে, যেখানে হামলাকারীরা চুরিকৃত বাইন্যান্স সম্পদ হাজার হাজার লেনদেনের মাধ্যমে ছড়িয়ে দিয়ে প্রমাণ লুকানোর স্বয়ংক্রিয় প্রচেষ্টা চালিয়েছে। এর তদন্তে চুরিটি উত্তর কোরিয়ার হ্যাকারদের সঙ্গেও যুক্ত হয়েছে।
বিনান্স হ্যাকারদের ‘অদেখা’ ক্রিপ্টো লন্ডারিং কৌশল প্রয়োগ
লেখক

শেয়ার
মূল বিষয়গুলো
- বারবার ওয়ালেট কার্যকলাপ চুরিকৃত সম্পদের স্বয়ংক্রিয় ধোয়ার ইঙ্গিত দেয়।
- চুরি হওয়া বাইন্যান্স সম্পদগুলিকে সেপ্টেম্বরের বিটগেট চুরির তহবিলের সাথে মিশ্রিত করা হয়েছে।
- আক্রমণকারীরা ৩২৫ মিলিয়ন ডলারের স্টেবলকয়েন বিনিময় করে ২৮৫ মিলিয়ন ডলারের ইথার পেয়েছে।
হাজার হাজার স্থানান্তর স্বয়ংক্রিয় অর্থপাচারের ইঙ্গিত দেয়
ব্লকচেইন অ্যানালিটিক্স ফার্ম চেনালিসিস ৩০ অক্টোবর সন্দেহজনক স্বয়ংক্রিয় অর্থ ধোয়ার ঘটনা শনাক্ত করেছে, যা একটি বাইন্যান্স চুরির পর ঘটেছিল, যার পরিমাণ তারা আনুমানিক ৬.৪ বিলিয়ন ডলার বলেছে, যা রেকর্ডে সবচেয়ে বড় ক্রিপ্টো চুরি। কোম্পানিটি জানিয়েছে:
"আমাদের তদন্তকারীরা Binance এক্সপ্লয়েট থেকে চুরি হওয়া তহবিলের সাথে আগে কখনো দেখা যায়নি এমন লন্ডারিং প্যাটার্ন পর্যবেক্ষণ করছেন।"
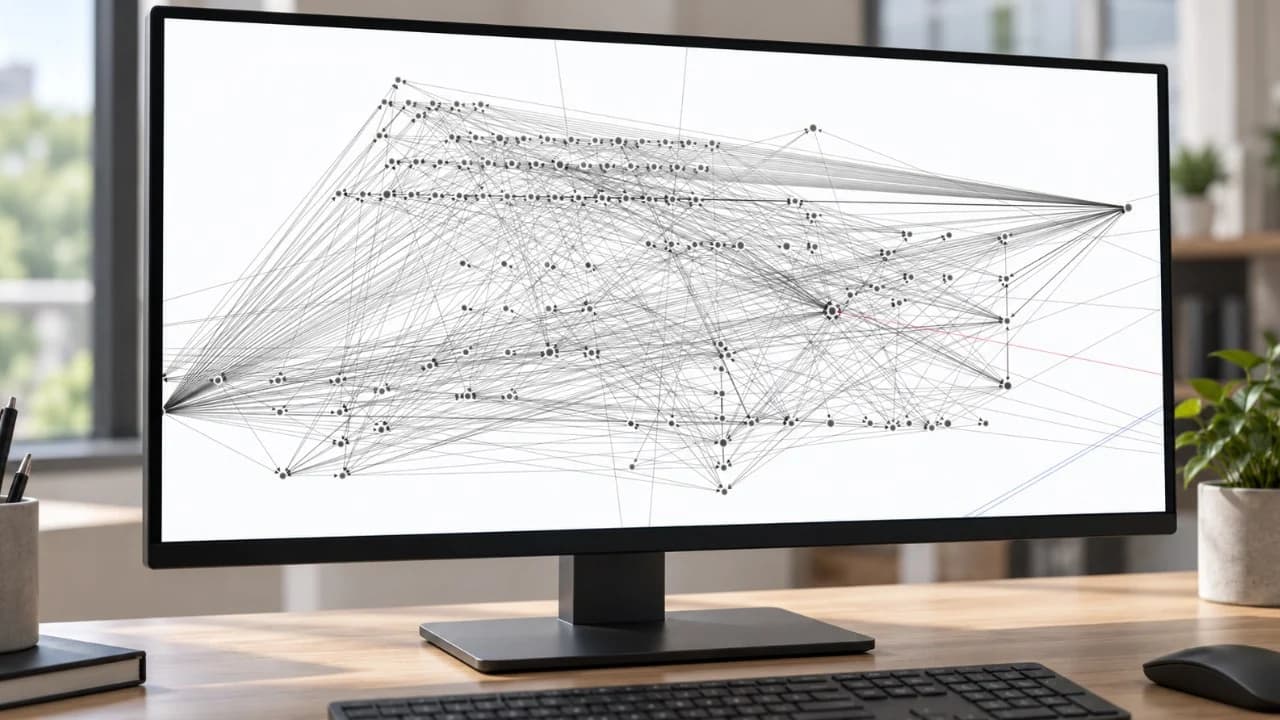
স্বল্প সময়ের মধ্যে হাজার হাজার লেনদেন ইঙ্গিত দেয় যে ট্রেইল লুকানোর উদ্দেশ্যে স্বয়ংক্রিয় ব্যবস্থা নেওয়া হয়েছিল।
তদন্তকারীরা ঠিকানাগুলোর মধ্যে বারবার স্থানান্তর ট্র্যাক করেছেন, যার মধ্যে ছিল সিকোয়েন্সে আগে ব্যবহৃত ওয়ালেটে ফেরত পাঠানো। অনেকগুলো ঠিকানা প্রথমে ঠিক ১ TRX (ট্রনের নেটিভ টোকেন, যা লেনদেনের ফি পরিশোধে ব্যবহৃত হয়) পেয়েছিল, তারপর আরও তহবিল গ্রহণ করে সম্পদ অন্যত্র পাঠিয়েছিল। Chainalysis আরও যোগ করেছে: "এই পুনরাবৃত্তিমূলক ক্রমটি চুরিকৃত তহবিল স্থানান্তর ও পুনর্বণ্টনের জন্য একটি প্রোগ্রাম্যাটিক প্রক্রিয়া নির্দেশ করে।"
তদন্তকারীরা অ্যাক্সেস এবং উত্তর কোরিয়ার সংযোগ অনুসন্ধান করেছেন
বিনান্সের সহ-সিইও রিচার্ড টেং অতিরিক্ত লঙ্ঘন পয়েন্ট এবং অনুমোদন নিয়ন্ত্রণ এড়িয়ে যাওয়ার কথা প্রকাশ করেছেন, পাশাপাশি একটি স্ব-ধ্বংস প্রক্রিয়া যা সরঞ্জাম এবং চিহ্ন মুছে ফেলে। চেইনঅ্যানালিসিস ২৯ অক্টোবর প্রায় বিকেল ৪:২০ (ইস্টার্ন টাইম) পর্যন্ত আউটফ্লো ট্রেস করেছে এবং টর্নাদো ক্যাশের মাধ্যমে অর্থায়িত একটি ইথেরিয়াম ওয়ালেট শনাক্ত করেছে, যা একটি ক্রিপ্টো মিক্সার যা আমানত ও উত্তোলনের মধ্যে সংযোগ অস্পষ্ট করে। সেই ওয়ালেট বৈধ স্বাক্ষরিত অনুমোদনপত্র জমা দিয়েছিল, বা ক্রিপ্টোগ্রাফিকভাবে স্বাক্ষরিত অনুমতি, যা একটি বিনান্স হট ওয়ালেটকে আক্রমণকারী-স্থাপিত সফটওয়্যার চালাতে এবং আক্রমণকারী-নিয়ন্ত্রিত ঠিকানায় সম্পদ স্থানান্তর করতে সক্ষম করেছিল।
মানি লন্ডারিংয়ের ধরণগুলো প্রথমেই উত্তর কোরিয়ার সাইবার অপরাধী দল ট্রেডারট্রেইটরের জড়িত থাকার ইঙ্গিত দিয়েছিল। এরপর চেইনঅ্যানালিসিস লক্ষ্য করে যে চুরিকৃত বাইন্যান্সের সম্পদ সেপ্টেম্বরের বিটগেট চুরির আয়ের সঙ্গে মিশে যাচ্ছে, যা পূর্বে উত্তর কোরীয় অভিনেতাদের দ্বারা সংঘটিত বলে মনে করা হয়েছিল, এবং এতে হ্যাকের জন্য ট্রেডারট্রেইটরের দায়ীত্বের ধারণা আরও শক্তিশালী হয়। পৃথকভাবে, টিআরএম ল্যাবস অন-চেইন ও অফ-চেইন গোয়েন্দা তথ্য উদ্ধৃত করে উচ্চমাত্রার আত্মবিশ্বাস নিয়ে বাইন্যান্স আক্রমণটিকে ট্রেডারট্রেইটরের বলে চিহ্নিত করেছে।
স্থিতিশীলকয়েন বিনিময় বনাম সম্পদ ফ্রিজ
চেইনঅ্যানালিসিস ব্যাখ্যা করেছে:
"তহবিল ফ্রিজ করতে সময় লাগে। হামলাকারী সেই প্রক্রিয়ার চেয়ে এগিয়ে থাকতে দ্রুত ৫০০ মিলিয়ন ডলারের স্টেবলকয়েন এমন একটি ওয়ালেটে স্থানান্তর করার চেষ্টা করেছিল, যার কাজ ছিল সেই ফ্রিজযোগ্য সম্পদগুলোকে অ-ফ্রিজযোগ্য সম্পদে বিনিময় করা।"
এ ধরনের স্টেবলকয়েন ফ্রিজ এবং ব্ল্যাকলিস্ট নিয়ন্ত্রণ নির্দিষ্ট ঠিকানাগুলোকে প্রভাবিত টোকেন স্থানান্তর করতে বাধা দিতে পারে, যেখানে নেটিভ ইথারে ইস্যুকারী-নিয়ন্ত্রিত কোনো সমতুল্য ব্যবস্থা নেই।
প্রায় ২০ মিনিটের মধ্যে, ওয়ালেটটি ৩২৫ মিলিয়ন ডলারের স্টেবলকয়েন প্রায় ২৮৫ মিলিয়ন ডলারের ইথারে বিনিময় করে, তারপর ১০ মিনিট পর বাকি ১৭৫ মিলিয়ন ডলার মধ্যস্থতাকারী ওয়ালেটে স্থানান্তর করে। ২৯ অক্টোবর, ইস্টার্ন টাইম অনুযায়ী বিকেল ৫:১৪ টার মধ্যে ফ্রিজ শুরু হয়, এবং Chainalysis তাদের ৩০ অক্টোবরের প্রতিবেদনে প্রায় ২.৮ বিলিয়ন ডলার ফ্রিজড হওয়ার কথা জানিয়েছে। Binance পৃথকভাবে ওই দিন মোট প্রায় ৩ বিলিয়ন ডলারের কথা উল্লেখ করেছে।
এক্সচেঞ্জটি আরও জানিয়েছে যে, জব্দকৃত সম্পদ বাদে এই ঘটনা মোকাবেলার জন্য তারা ৬.৩৪ বিলিয়ন ডলারেরও বেশি কোম্পানির তহবিল সংরক্ষণ করেছে। এর মধ্যে ৫ বিলিয়ন ডলার ইতোমধ্যে প্রভাবিত টোকেনে রাখা ছিল। বাকি সম্পদের সমপরিমাণ সংগ্রহের জন্য বাজার ও ওভার-দ্য-কাউন্টার চ্যানেলের মাধ্যমে ক্রয় কার্যক্রম চলছিল।
Binance বলেছে তাদের মনিটরিং দল একটি ক্ষতিকারক DAO প্রস্তাব শনাক্ত করেছে, নাম প্রকাশ না করা প্রকল্পকে সতর্ক করেছে এবং একটি ঘটনার আগে এক্সচেঞ্জগুলোর সঙ্গে আমানত বন্ধের সমন্বয় করেছে
এখনই পড়ুন: বাইন্যান্স ৪৮ ঘণ্টারও কম সময়ে ১.২ মিলিয়ন ডলারের গভর্ন্যান্স আক্রমণ থামাতে সহায়তা করেছে

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকKevin Helms
কেভিন হেল্মস একজন ক্রিপ্টোকারেন্সি সাংবাদিক, যিনি বিটকয়েন, ব্লকচেইন নিয়ন্ত্রণ এবং বৈশ্বিক ডিজিটাল সম্পদ বাজারে বিশেষজ্ঞ।














