বিনান্স তদন্তকারীরা বৃহস্পতিবারের ৬.৩ বিলিয়ন ডলারের হ্যাকের সময় অতিরিক্ত অনুপ্রবেশের বিন্দু, অনুমোদন নিয়ন্ত্রণ এড়ানো এবং প্রমাণ ধ্বংসের কৌশল উদঘাটন করেছেন, সহ-সিইও রিচার্ড টেং বলেছেন। তার আপডেটে উত্তোলন সেবার পুনর্গঠন, সংস্থা-ব্যাপী নিরাপত্তা পর্যালোচনা এবং স্থানান্তর পুনরুদ্ধার ও রিজার্ভ যাচাইয়ের লক্ষ্যমাত্রা তুলে ধরা হয়েছে।
বাইন্যান্স সিইও ৬.৩ বিলিয়ন ডলারের হ্যাক নিয়ে নতুন তথ্য প্রকাশ করলেন
লেখক

শেয়ার
মূল বিষয়গুলো
- সিইও রিচার্ড টেং বলেছেন, হামলাকারী বাইন্যান্সের স্বাভাবিক অনুমোদন নিয়ন্ত্রণগুলো এড়িয়ে গিয়েছিল।
- একটি স্ব-ধ্বংস প্রক্রিয়া আক্রমণাত্মক সরঞ্জাম ও প্রমাণের চিহ্ন মুছে ফেলেছে, তিনি বলেন।
- টেং আশা করেছিলেন যে পরীক্ষাসাপেক্ষে ৪০ ঘণ্টার মধ্যে উত্তোলন পুনরায় শুরু করা যাবে।
ল্যাপটপের বাইরে তদন্তের পরিধি বৃদ্ধি
৬.৩ বিলিয়ন ডলারের হ্যাক তদন্তের সময়, প্রাথমিকভাবে সন্দেহভাজন ইঞ্জিনিয়ারের ল্যাপটপ ছাড়াও অতিরিক্ত ভঙ্গের পয়েন্ট খুঁজে পেয়েছে বাইন্যান্স, বলেছেন সহ-সিইও রিচার্ড টেং।
৩০ অক্টোবর শেয়ার করা একটি ভিডিওতে তিনি বলেন: "এটি এক ব্যক্তি দ্বারা করা হয়নি। আমাদের প্রাথমিক তদন্তে ইঙ্গিত পাওয়া গিয়েছিল যে নিরাপত্তা ঘটনার সঙ্গে একটি আপস করা ল্যাপটপ জড়িত থাকতে পারে, তবে পরবর্তী তদন্তে আরও অনুপ্রবেশের বিন্দু উদঘাটিত হয়েছে।"
টেং প্রমাণ ধ্বংসের বর্ণনা দিয়েছেন:
"এটি একটি জটিল আক্রমণ ছিল। আক্রমণকারী একটি স্ব-ধ্বংসকারী ব্যবস্থাও ব্যবহার করেছিল যা সরঞ্জাম এবং পদচিহ্নগুলো ধ্বংস করে ফেলেছিল, ফলে আমাদের জন্য তা অনুসন্ধান এবং তদন্ত করা আরও কঠিন হয়ে পড়েছিল।"
আক্রমণের প্রক্রিয়া ব্যাখ্যা করে তার পূর্বের বিবৃতিতে জোর দিয়ে বলা হয়েছিল: "স্পষ্ট করে বলতে: আক্রমণকারী কেবল একজন প্রকৌশলীর অনুমতি ব্যবহার করেনি, এবং এটি কোনো একক 'ওয়ান-ক্লিক' কর্ম ছিল না। এতে আরও জটিল আক্রমণ প্রক্রিয়া জড়িত ছিল। আমাদের তদন্ত কোনো ব্যক্তির দায়িত্ব নির্ধারণ করেনি।"
স্বাক্ষর নিয়ন্ত্রণগুলো খতিয়ে দেখা হচ্ছে
অনুমোদন ব্যর্থতার ব্যাখ্যা দিতে টেং বলেন: "আক্রমণকারী পরিচিত মাল্টি-সিগনেচার প্রোটোকল EIP-7702 ব্যবহার করে হট ওয়ালেটের ওপর অন-চেইন এক্সিকিউশন অনুমোদন পেয়েছিল। সেই ডেলিগেশন আমাদের স্বাভাবিক অনুমোদন নিয়ন্ত্রণ পেরিয়ে যায়নি।" নির্বাহী আরও বলেন:
"এই কারণেই আমাদের পুরো অবকাঠামো ব্যবস্থা তদন্ত, পুনর্গঠন এবং পুনরায় পরীক্ষা করার জন্য উত্তোলন সেবা সাময়িকভাবে বন্ধ করতে হচ্ছে।"
ইথেরিয়ামের EIP-7702 ফিচার একটি ওয়ালেটকে স্মার্ট কন্ট্রাক্ট কোডকে তার পক্ষে কাজ করার জন্য অনুমোদন দেয়, যার মধ্যে সম্পদ স্থানান্তরও রয়েছে। ক্ষতিকর কোড ডেলিগেট করলে আক্রমণকারী সেই হোল্ডিংয়ের নিয়ন্ত্রণ নিতে পারে, অন্যদিকে মাল্টিসিগনেচার অনুমোদন একটি পৃথক নিয়ন্ত্রণ, যার জন্য একাধিক স্বাক্ষর প্রয়োজন।
স্বতন্ত্র TRM ল্যাবস কর্তৃক বাইন্যান্সের স্বাক্ষর ব্যবস্থার বিশ্লেষণে ব্লকচেইন জুড়ে এর স্বাক্ষর অবকাঠামোর আপস হওয়ার ইঙ্গিত পাওয়া গেছে। প্রতিষ্ঠানটি বিভিন্ন কী এবং স্বাক্ষর স্কিম ব্যবহার করে ওয়ালেট থেকে বৈধ স্বাক্ষর উদ্ধৃত করে প্রমাণ দেখিয়েছে যে আক্রমণকারীরা বিনান্সের সিস্টেমকে স্থানান্তর অনুমোদন করতে বাধ্য করতে পারে। এই ফলাফল লেনদেন স্বাক্ষর প্রক্রিয়ার নিয়ন্ত্রণ নিয়ে উদ্বেগ তৈরি করেছিল, যদিও টেং ব্যক্তিগত কী ফাঁসের কোনো প্রমাণ পাননি।
অন্যদিকে, Elliptic-এর অন-চেইন মূল্যায়নে Ethereum-এ ৫০টি পূর্ব-স্বাক্ষরিত অনুমোদন চিহ্নিত হয়েছে। একটি অনুমোদন আক্রমণকারীর নিয়ন্ত্রণাধীন কোডে প্রতিনিধিত্ব সক্ষম করেছিল, যা নতুন তহবিল এলে প্রভাবিত ওয়ালেটকে বারবার খালি করে দিয়েছিল।
কোম্পানির তহবিল কভারেজ প্রতিশ্রুতিকে সমর্থন করে
কোম্পানির লোকসান পূরণের জন্য সংরক্ষিত তহবিল ৬.৩৪ বিলিয়ন ডলার ছাড়িয়ে গেছে, টেং বলেছেন। এর মধ্যে ৫ বিলিয়ন ডলার ইতোমধ্যে প্রভাবিত টোকেনে রাখা ছিল, যার মধ্যে রয়েছে USDC, USDT, BTC, ETH এবং BNB। বাকি টোকেন কেনাকাটা হ্যাকের কারণে প্রভাবিত সম্পদ প্রতিস্থাপনের জন্য বাজার এবং ওভার-দ্য-কাউন্টার চ্যানেলের মাধ্যমে চলছিল।
ভিডিওতে, বাইন্যান্সের সিইও সমস্ত ক্ষতির ক্ষতিপূরণে কোম্পানির তহবিল ব্যবহারের প্রতিশ্রুতি দিয়েছেন, যখন পূর্বের বিবৃতিতেও ব্যবহারকারীদের জন্য নিরাপদ সম্পদ তহবিল (SAFU) উল্লেখ করা হয়েছিল। টেং গ্রাহকদের আশ্বস্ত করেছিলেন:
"সারমর্ম—আপনার টাকা নিরাপদ, এবং আমরা সব ক্ষতিপূরণ দেব।"
তিনি রক্ষিত ক্রিপ্টো আয়ের মাধ্যমে ক্ষতিপূরণ সম্ভব হয়েছে বলে উল্লেখ করেন এবং ব্যবসা ও নিরাপত্তায় দীর্ঘমেয়াদী পুনর্বিনিয়োগের কথা বলেন।
এক্সচেঞ্জের হেফাজতে থাকা সম্পদের বিষয়ে তিনি বলেন: "আমরা কখনোই কোনো গ্রাহকের তহবিল ব্যবহার করি না, তাই তারা প্রভাবিত হয়নি। এই ঘটনায় প্রভাবিত হয়েছে বাইন্যান্সের নিজস্ব হট ওয়ালেট। ব্যবহারকারীর সম্পদগুলি Binance-এর প্রতিষ্ঠিত নিরাপত্তা স্থাপত্যের অধীনে রাখা হয়। অধিকাংশই কোল্ড ওয়ালেটে থাকে, এবং শুধুমাত্র যখন কোনো ব্যবহারকারী উত্তোলন করে তখন সেগুলি হট ওয়ালেটে স্থানান্তরিত হয়।"
উত্তোলন পুনরায় শুরু করার জন্য পরীক্ষার অপেক্ষা
টেং উত্তোলন পুনর্বহালের শর্তাবলী তুলে ধরেন: "আমরা উত্তোলন সেবা পুনর্গঠন করছি, এবং এটি কঠোর পরীক্ষায় উত্তীর্ণ না হওয়া পর্যন্ত পুনরায় চালু করব না।" তিনি আরও জানান:
"আমরা খুবই আশাবাদী যে ব্যবহারকারীরা আমাদের রবিবারের সময়সীমার আগে তহবিল উত্তোলন করতে পারবেন, যা প্রায় ৪০ ঘণ্টার মধ্যে সম্পন্ন হওয়ার পথে।"
কোম্পানি-ব্যাপী নিরাপত্তা পর্যালোচনায় প্রতিক্রিয়ার অংশ হিসেবে এন্ডপয়েন্ট, ক্লাউড অবকাঠামো, কী ব্যবস্থাপনা এবং স্বাক্ষর সিস্টেম পরীক্ষা করা হচ্ছিল।
আগের আপডেটে জানানো হয়েছিল যে আমানত স্বাভাবিক, প্রভাবিত ঠিকানার অনুমোদন বাতিল করা হয়েছে, এবং অংশীদারদের কাছ থেকে প্রায় ৩ বিলিয়ন ডলারের সম্পদ জব্দ করা হয়েছে। আইন-শৃঙ্খলা রক্ষাকারী সংস্থা, ব্লকচেইন ইন্টেলিজেন্স ফার্ম, টোকেন ইস্যুকারী এবং অন্যান্য এক্সচেঞ্জ পুনরুদ্ধার ও জবাবদিহিতা নিশ্চিত করতে কাজ করছে। টেং ব্যবহারকারীদের ধৈর্যের জন্য এবং অংশীদারদের দ্রুত সহায়তার জন্য ধন্যবাদ জানিয়েছেন, উল্লেখ করে যে বাইন্যান্স ব্যবহারকারীদের ক্ষতিপূরণ দিতে অবিচ্ছিন্নভাবে কাজ করেছে।
তদন্তকারীরা ফলাফল যাচাই করার পর প্রযুক্তিগত পোস্টমর্টেমের পরিকল্পনার পাশাপাশি, টেং উদ্বিগ্ন ব্যবহারকারীদের তাদের ব্যালেন্স পরীক্ষা করতে এবং সহায়তার জন্য যোগাযোগ করতে পরামর্শ দিয়েছেন। টেং সোমবার, ২ নভেম্বর, একটি পূর্ণ প্রুফ-অফ-রিজার্ভস প্রতিবেদন দেওয়ার প্রতিশ্রুতি দিয়েছেন, যার প্রাথমিক অংশ সম্ভবত আগে উপলব্ধ হতে পারে।

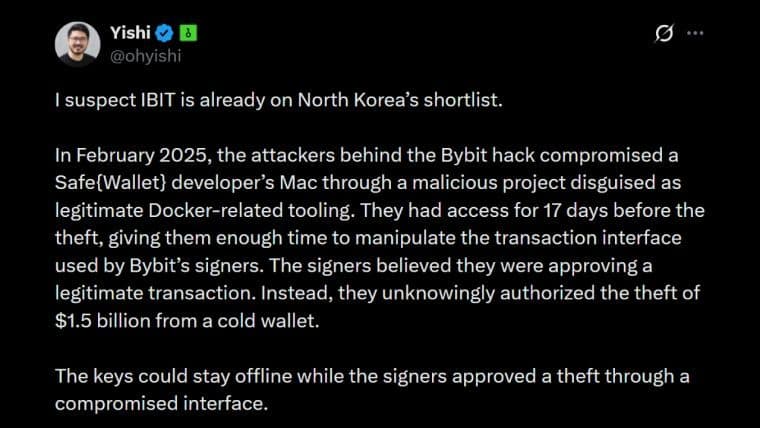
বিনান্স উত্তর কোরিয়ার সাথে যুক্ত রেকর্ড ৬.৩ বিলিয়ন ডলারের হ্যাক নিশ্চিত করার পর ক্রিপ্টো লিকুইডেশন ১.৫ বিলিয়ন ডলার ছাড়িয়ে গেছে। বাজারব্যাপী বিক্রির মধ্যে বিটিসি ৭৬.৩ হাজার ডলারে নেমে এসেছে।
এখনই পড়ুন: বিনান্স হ্যাক: ক্রিপ্টো জুড়ে ১.৫ বিলিয়ন ডলারের লিকুইডেশন রক্তস্নান

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকKevin Helms
কেভিন হেল্মস একজন ক্রিপ্টোকারেন্সি সাংবাদিক, যিনি বিটকয়েন, ব্লকচেইন নিয়ন্ত্রণ এবং বৈশ্বিক ডিজিটাল সম্পদ বাজারে বিশেষজ্ঞ।