বাইнанস থেকে চুরি হওয়া তহবিল চার দিনেরও কম সময়ে প্রায় ১২,০০০টি ওয়ালেটের মধ্য দিয়ে চলে গেছে, এলিপ্টিক খুঁজে পেয়েছে। এই কার্যক্রম ১১টি ব্লকচেইনে বিস্তৃত ছিল, তবে প্রতিষ্ঠানটি মূল্যায়ন করেছে যে সম্ভবত শুধুমাত্র নগণ্য পরিমাণই নগদে উত্তোলন করা হয়েছে।
বিনান্স হ্যাক: ৪ দিনের কমে তহবিল ছড়াল ১২,০০০ ওয়ালেটে
লেখক
শেয়ার
মূল বিষয়গুলো
- এই অপারেশনটি প্রায় প্রতি ২৫ সেকেন্ডে একটি নতুন ওয়ালেট ব্যবহার করেছে।
- Elliptic AI এজেন্টের প্রমাণের পরিবর্তে প্রচলিত স্বয়ংক্রিয়তা খুঁজে পেয়েছে।
- ২ নভেম্বর পর্যন্ত চুরির সাথে যুক্ত ঠিকানায় প্রায় ৩.২৪ বিলিয়ন ডলার অবশিষ্ট ছিল।
হাজার হাজার ওয়ালেট অর্থপাচারের পথকে বিস্তৃত করেছে
ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান Elliptic ২ নভেম্বর রিপোর্ট করেছে যে, Binance থেকে চুরি হওয়া ক্রিপ্টো অ্যাসেটগুলি চার দিনেরও কম সময়ে ১১টি ব্লকচেইনে প্রায় ১২,০০০টি ওয়ালেটের মাধ্যমে স্থানান্তরিত হয়েছে। এর বিশ্লেষণে দেখা গেছে, ২৯ অক্টোবর ৬.৪৩ বিলিয়ন ডলারের চুরির পর থেকে এই ১২,০০০-ওয়ালেটের অর্থপাচার অপারেশনে ৪০,০০০-এরও বেশি লেনদেন হয়েছে। Elliptic উল্লেখ করেছে:
"এই অর্থপাচার অত্যন্ত জটিল এবং স্পষ্টতই স্বয়ংক্রিয়।"
Chainalysis ৩০ অক্টোবর সন্দেহজনক স্বয়ংক্রিয় ধোয়ার নিদর্শন শনাক্ত করেছিল, ঠিকানাগুলোর মধ্যে বারবার স্থানান্তর এবং পূর্বে ব্যবহৃত ওয়ালেটে ফেরত যাওয়ার ঘটনা পর্যবেক্ষণ করে। অনেক গ্রহীতা ঠিকানা বড় পরিমাণ গ্রহণের আগে লেনদেন ফি হিসেবে ঠিক ১ TRX (ট্রনের নেটিভ ক্রিপ্টোকারেন্সি) পেয়েছিল। সেই পুনরাবৃত্তিমূলক ধারা ইঙ্গিত করে যে সফটওয়্যারই লভ্যাংশ পুনর্বণ্টন করছিল।
এই চুরিতে অতিরিক্ত প্রবেশপথ ব্যবহার করা হয়েছিল এবং অনুমোদন নিয়ন্ত্রণগুলো এড়িয়ে যাওয়া হয়েছিল, ৩ অক্টোবর শেয়ার করা একটি ভিডিওতে বলেছেন বাইন্যান্সের সহ-সিইও রিচার্ড টেং। তিনি বর্ণনা করেছেন যে তদন্তটি প্রাথমিকভাবে সন্দেহভাজন ক্ষতিগ্রস্ত ল্যাপটপের বাইরেও বিস্তৃত হয়েছে। একটি স্ব-ধ্বংস ব্যবস্থা আক্রমণাত্মক সরঞ্জাম এবং প্রমাণাদি ধ্বংস করে দিয়েছে, যা এক্সচেঞ্জের তদন্তকে জটিল করে তুলেছে।
স্বয়ংক্রিয় স্থানান্তরগুলো ভল্ট এবং বিটকয়েন মিশ্রণে নিয়ে যায়
এলিপ্টিক স্থির সময়সীমা, নির্ধারিত পরিমাণ এবং অন্ধ পুনঃচেষ্টা শনাক্ত করেছে। এই নিদর্শনগুলো প্রচলিত সফটওয়্যার স্ক্রিপ্টের দিকে ইঙ্গিত করে। প্রতিষ্ঠানটি কোনো প্রমাণ পায়নি যে কৃত্রিম বুদ্ধিমত্তাসম্পন্ন সফটওয়্যার স্থানান্তর সম্পর্কে সিদ্ধান্ত নিচ্ছিল।
আক্রমণকারী ঋণ ভল্টও ব্যবহার করেছিল, যা আমানত গ্রহণ করে এবং উত্তোলন প্রক্রিয়া করে এমন প্রোটোকল চুক্তি, এক ঠিকানা থেকে আমানত জমা দিয়ে অন্য ঠিকানায় উত্তোলন করেছিল সরাসরি স্থানান্তর ছাড়াই। ১ নভেম্বর বিটকয়েন মিক্সিং শুরু হয়, প্রায় ২৮ বিটিসি (২.২ মিলিয়ন ডলার) ২ নভেম্বরের শুরু নাগাদ ১৮টি কয়িনজয়নের মধ্য দিয়ে যায়। কয়িনজয়ন একাধিক ব্যবহারকারীর বিটকয়েন ইনপুট এবং আউটপুটকে ভাগাভাগি করা লেনদেনে একত্রিত করে, যা পৃথক লেনদেনগুলো অনুসরণ করা কঠিন করে তোলে।
সম্পদ সরানোর প্রচেষ্টা থরচেইনের জরুরি সোয়াপ বিরতির সঙ্গেও মিলিত হয়েছিল। ব্লকচেইন জুড়ে ক্রিপ্টোকারেন্সি সোয়াপ সক্ষমকারী এই প্রোটোকলটি ৩১ অক্টোবর ১০ ইথেরিয়াম সংক্রান্ত হিসাবের গড়মিলির পর সুরক্ষা ব্যবস্থা সক্রিয় করেছিল। চেইনঅ্যানালিসিস জানিয়েছে, এই ত্রুটি অনিচ্ছাকৃতভাবে বাইন্যান্স চুরির সঙ্গে যুক্ত অর্থপাচারকে বিলম্বিত করেছিল।
বিনিময়কারী প্রতিষ্ঠানগুলো নগদ উত্তোলনের প্রচেষ্টা বন্ধ করতে চাপের মুখে
ফেডারেল ব্যুরো অফ ইনভেস্টিগেশন (এফবিআই) ৩১ অক্টোবর বাইন্যান্স চুরির জন্য উত্তর কোরিয়াকে দায়ী করেছে, এই কার্যকলাপকে ট্রেডারট্রেইটর নামে পরিচিত উত্তর কোরিয়ার রাষ্ট্র-প্রায়োজিত হ্যাকিং গ্রুপ হিসেবে চিহ্নিত করেছে। মার্কিন সিক্রেট সার্ভিস এবং আইআরএস ক্রিমিনাল ইনভেস্টিগেশনের সঙ্গে কাজ করে তারা প্রধানত ইথারে রূপান্তর লক্ষ্য করেছে। কর্তৃপক্ষ এক্সচেঞ্জ, অবকাঠামো অপারেটর এবং বিকেন্দ্রীকৃত ফাইন্যান্স (ডিফাই) পরিষেবাগুলোকে তালিকাভুক্ত ঠিকানাগুলো জড়িত লেনদেন ব্লক করার আহ্বান জানিয়েছে।
হস্তক্ষেপ আংশিকভাবে সংশ্লিষ্ট সম্পদের উপর নির্ভর করে। স্টেবলকয়েন ফ্রিজ এবং ব্ল্যাকলিস্ট নিয়ন্ত্রণ ইস্যুকারীদের নির্দিষ্ট ঠিকানাগুলো থেকে টোকেন স্থানান্তর রোধ করতে দেয়, এমনকি যখন হোল্ডাররা তাদের ওয়ালেট কী নিয়ন্ত্রণ করে। এক্সচেঞ্জগুলো পৃথকভাবে আমানত সীমিত করতে বা অ্যাকাউন্ট ফ্রিজ করতে পারে, যা ইস্যুকারী-নিয়ন্ত্রিত ফ্রিজের বাইরে ক্রিপ্টোকারেন্সিতে হস্তক্ষেপের আরেকটি সুযোগ প্রদান করে।
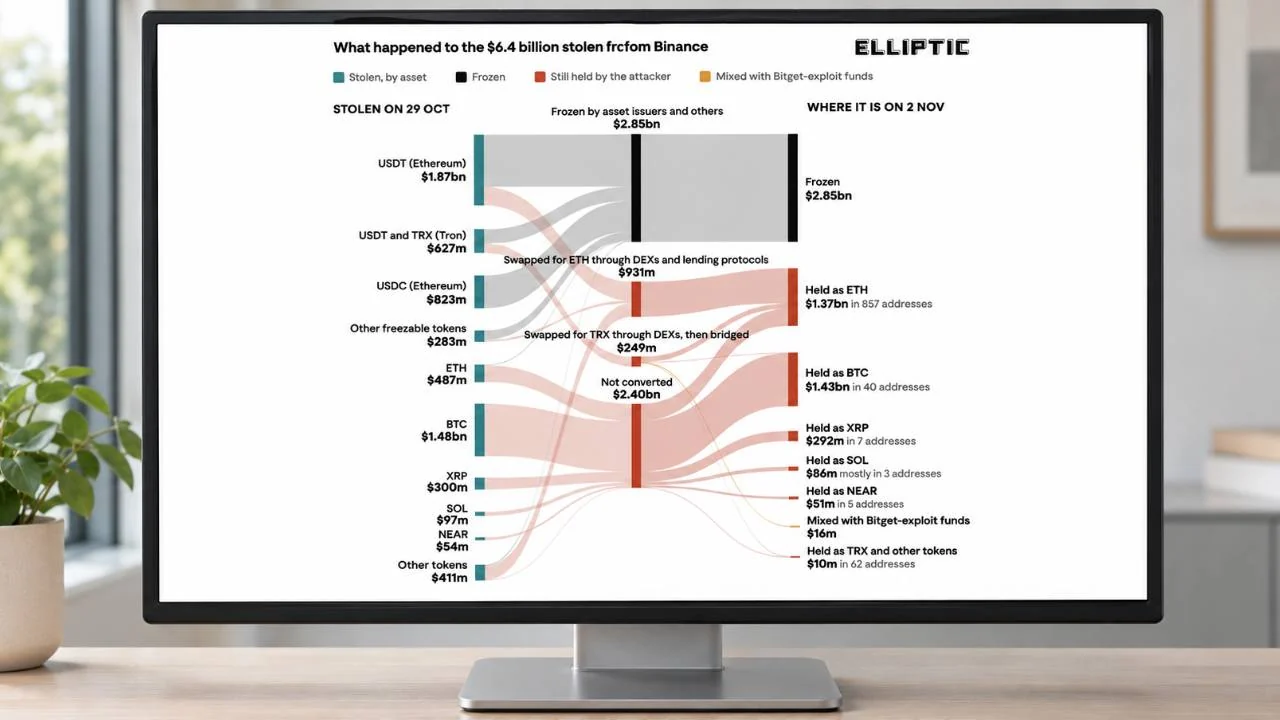
এলিপ্টিকের চার্টটি ২৯ অক্টোবর চুরিকৃত সম্পদগুলোকে তাদের প্রাথমিক রূপ থেকে শুরু করে বিনিময়, ফ্রিজ এবং ২ নভেম্বর পর্যন্ত অবশিষ্ট ধারণের মাধ্যমে অনুসরণ করে। এতে দেখা যাচ্ছে $২.৮৫ বিলিয়ন ফ্রিজ করা হয়েছে, যখন আক্রমণকারী প্রায় $১.৪৩ বিলিয়ন বিটকয়েন ৪০টি ঠিকানায় এবং $১.৩৭ বিলিয়ন ইথার ৮৫৭টি ঠিকানায় রেখে দিয়েছে। বিচ্ছিন্নভাবে আরও ১৬ মিলিয়ন ডলার Bitget-এক্সপ্লয়েট থেকে প্রাপ্ত অর্থ ধারণকারী ঠিকানায় প্রবাহিত হয়েছে, যা নির্দেশ করে যে দুই চুরির কিছু তহবিল একত্রিত করা হয়েছে।

একটি ক্রিপ্টোকারেন্সিকে অন্যটিতে রূপান্তর করলেই তা স্বয়ংক্রিয়ভাবে নগদ উত্তোলন প্রমাণিত হয় না। Elliptic অনুমান করেছে যে পর্যবেক্ষণ সময়ে চুরির সাথে যুক্ত ঠিকানায় প্রায় ৩.২৪ বিলিয়ন ডলার অবশিষ্ট ছিল, যা প্রধানত ইথার এবং বিটকয়েনে ছিল। এটি কয়েক মাসের মধ্যে ওভার-দ্য-কাউন্টার ব্রোকারদের মাধ্যমে নগদ উত্তোলনের চেষ্টা হবে বলে আশা করেছিল।
প্রেসিডেন্ট ডোনাল্ড ট্রাম্প বলেছেন যে মার্কিন কর্মকর্তারা বাইন্যান্সের ৬.৩ বিলিয়ন ডলারের হ্যাক তদন্ত করছেন এবং এক্সচেঞ্জের পুনরুদ্ধারের আশ্বাস স্বীকার করেছেন। এফবিআই
এখনই পড়ুন: ৬.৩ বিলিয়ন ডলারের বাইন্যান্স হ্যাক: ট্রাম্পের মন্তব্য, এফবিআই বলল উত্তর কোরিয়া জড়িত

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকKevin Helms
কেভিন হেল্মস একজন ক্রিপ্টোকারেন্সি সাংবাদিক, যিনি বিটকয়েন, ব্লকচেইন নিয়ন্ত্রণ এবং বৈশ্বিক ডিজিটাল সম্পদ বাজারে বিশেষজ্ঞ।